
Vinculação ao titular na EUDI Wallet: o que uma apresentação prova realmente
O problema da posse a partir do texto primário: o que prova uma apresentação da carteira, o que diz o ARF v3.0.0 sobre User binding e o retrato, uma tabela de ameaças e um step-up baseado no risco para equipas reguladas.
Em resumo
A vinculação ao titular da carteira europeia de identidade digital (EUDI Wallet) é a ligação entre a pessoa que apresenta uma carteira e a pessoa a quem os dados de identidade foram emitidos. O Architecture and Reference Framework (ARF) chama-lhe vinculação ao utilizador e, na maioria das apresentações, a parte utilizadora confia nela em vez de a verificar.[2]
- Uma apresentação verificada e vinculada ao dispositivo prova que os dados são autênticos e não foram alterados e que a carteira detém a chave vinculada.[2]
- Não prova quem tem o telemóvel no seu próximo início de sessão, pagamento ou reposição de palavra-passe.
- O nível de garantia elevado é uma garantia real. Mantenha a carteira como opção predefinida e acrescente verificações faciais apenas onde o risco o justifique.
Este é o problema da posse. Uma assinatura da carteira mostra que foi utilizada uma chave. É precisa uma cadeia de confiança para ir dessa chave até um ser humano, e o último elo está num telemóvel que não controla.
Nada disto torna a carteira fraca. É emitida ao abrigo de um sistema com nível de garantia elevado, e uma equipa que a trate como suspeita desperdiça-a. Este guia aborda aquilo a que responde, o que deixa em aberto e como colmatar a lacuna.
Para o registo e os certificados, leia o nosso guia para partes utilizadoras. Para a escolha da via de integração, leia como escolher uma plataforma de integração da EUDI Wallet.
O que uma apresentação da carteira prova realmente
Uma apresentação remota executa várias verificações em sequência. Algumas são suas e outras acontecem dentro da carteira, onde não as consegue ver.
Nunca vê o passo 3
Verificar assinatura e estado
Verificar vinculação ao dispositivo
Apresentação remota simplificada, com base na secção 6.6.3 do ARF v3.0.0. Os passos 1, 2 e 4 são visíveis para si ou para a pessoa. O passo 3 não é.[2]
| Camada | O que estabelece | Quem verifica | Estado para si | Limite |
|---|---|---|---|---|
| Assinatura do emitente | Os dados provêm de um fornecedor autêntico e não foram alterados[2] | Você | O artigo 5b(9) atribui esta verificação às partes utilizadoras, para PID e declarações de atributos[1] | Nada diz sobre quem está a apresentar |
| Estado de revogação | Os dados não foram revogados pelo respetivo fornecedor[2] | Você | Recomendado, não obrigatório[3] | Tão atual quanto a fonte de estado |
| Vinculação ao dispositivo | Os dados estão na unidade de carteira para a qual foram emitidos, e não numa cópia[2] | Você | Recomendado, mas obrigatório se confiar na autenticação da própria carteira[2] | Prova uma chave, não uma pessoa |
| Integridade da carteira | A unidade de carteira e o respetivo hardware seguro eram válidos no momento da emissão[2] | O fornecedor dos dados, durante a emissão[2] | Confia nisto indiretamente[2] | Não tem forma direta de o verificar[2] |
| Autenticação do utilizador | A carteira autenticou o utilizador antes de libertar os dados[2][6] | A carteira | Confia nisto indiretamente[2] | Não lhe chega nenhum resultado |
A ARF v3.0.0 divide o atestado de unidade de carteira previsto no regulamento num Wallet Instance Attestation, sobre a integridade e o estado de revogação da aplicação, e num Key Attestation, sobre o armazenamento seguro que guarda as chaves.[2] Sobre a sua posição: "A instância da parte utilizadora não dispõe de forma de verificar diretamente a autenticidade da unidade de carteira e do fornecedor da carteira."[2]
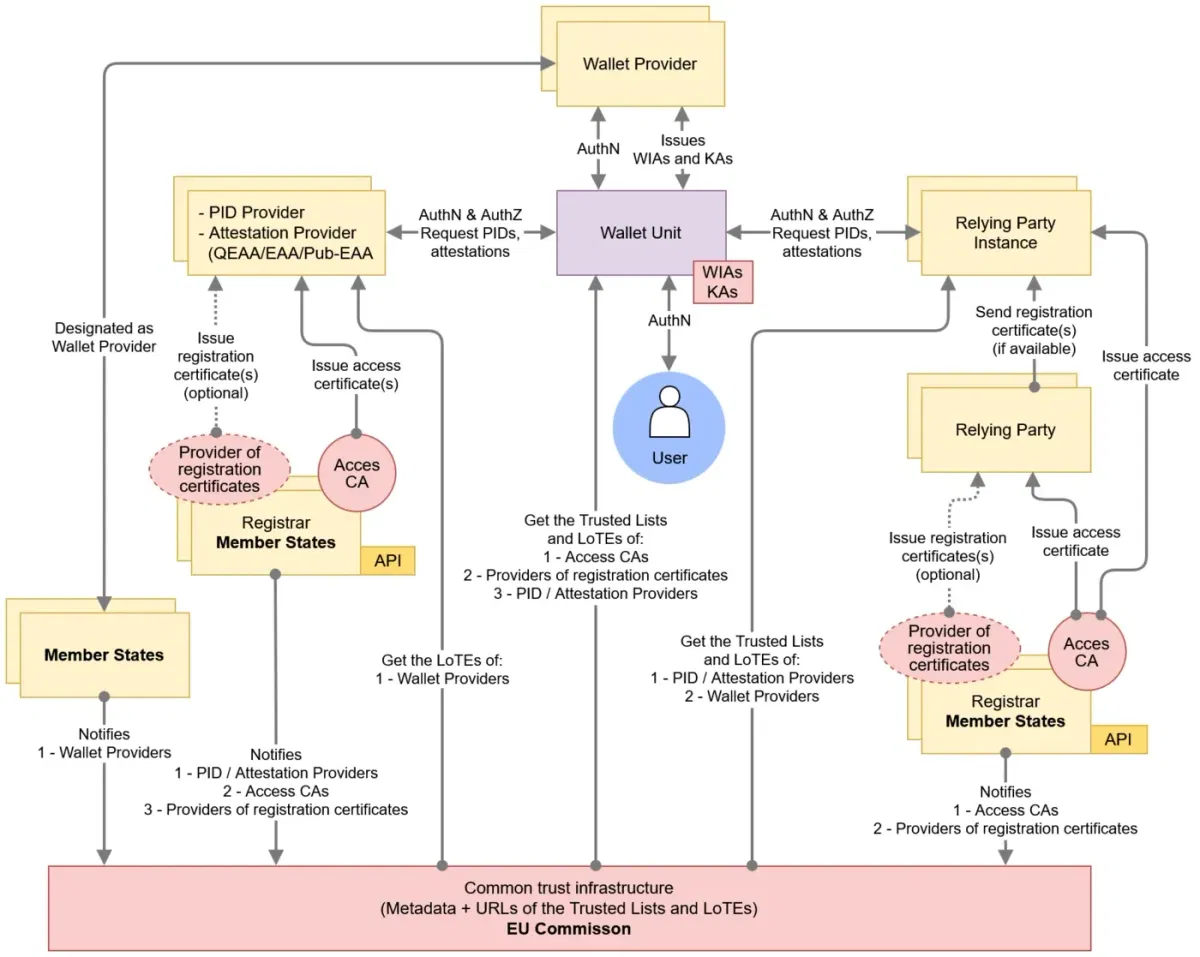
Figura 12 da ARF: o utilizador acede à unidade de carteira através de uma ligação de autenticação que a parte utilizadora nunca vê. Fonte: EUDI Wallet Architecture and Reference Framework, Comissão Europeia, CC BY 4.0. Não adaptada.
Cubra a lacuna que a carteira deixa em aberto
Execute prova de vida e correspondência facial nas ações que envolvem risco real, no fluxo que já usa hoje para verificação. Comece grátis ou fale connosco.
Vinculação ao dispositivo, vinculação ao titular e a lacuna que fica depois delas
Há três ligações diferentes que acabam fundidas sob "vinculação ao titular". As duas primeiras são conceitos da ARF. A terceira é uma designação nossa.
Chave à carteira
Vinculação ao dispositivo
- Os dados estão associados a uma chave em hardware seguro[2]
- Também designada prova de posse[2]
- Impede a cópia e a reutilização[2]
Verificado por si
Carteira à pessoa
Vinculação ao utilizador
- Quem apresenta é a pessoa a quem os dados foram emitidos[2]
- Depende da vinculação ao dispositivo[2]
- Normalmente presumido, não verificado[2]
Executado pela carteira
Pessoa à ação
Vinculação à ação
- Esta pessoa praticou esta ação posterior
- Fica fora da apresentação
- Reside na sua sessão e nos seus controlos
Só seu (termo nosso)
A vinculação ao dispositivo e a vinculação ao utilizador são termos do ARF. Action binding é uma designação da Didit, não um termo de qualquer norma.
O documento de discussão do ARF sobre atestados vinculados ao dispositivo enuncia a distinção numa linha: "An attestation may be bound to a device but not to a User."[11] A definição que importa é esta.
Secção 6.6.3.9ARF v3.0.0
"A vinculação ao Utilizador (por vezes também designada 'vinculação ao titular') é a propriedade de a pessoa que apresenta o PID ou a declaração à Parte Utilizadora ser, de facto, o Utilizador a quem o PID ou a declaração foi emitido."
Fonte: ARF v3.0.0, capítulo 6[2]
Na transmissão, a propriedade que controla é require_cryptographic_holder_binding no OpenID4VP. Por omissão é true, e defini-la como false indica à carteira que aceita uma credencial sem essa prova.[12] O protocolo diz vinculação ao titular onde o ARF diz vinculação ao dispositivo.[12][2] Mantenha-a ativa. O nosso guia do verificador OpenID4VP cobre as verificações.
O que a lei e o ARF dizem, nas suas próprias palavras
Estas disposições regem a emissão e a apresentação pela carteira, não ações posteriores na sua conta.
| Regra | Texto | O que significa para si |
|---|---|---|
| Art. 5a(4)(a), Regulamento 910/2014 | As carteiras devem permitir aos utilizadores apresentar dados "sob o controlo exclusivo do utilizador"[1] | A nossa leitura: um requisito sobre a forma como as carteiras são construídas, não uma conclusão sobre qualquer sessão |
| Art. 5a(5)(d) e 5a(11) | As carteiras cumprem os requisitos de nível elevado e são disponibilizadas no âmbito de um sistema de nível elevado[1] | Base sólida, sem necessidade de prova adicional para essa afirmação |
| Art. 5b(9) | As partes utilizadoras são responsáveis por "autenticar e validar" os dados[1] | As verificações de assinatura e de validade cabem-lhe a si |
| Art. 3(5), Regulamento 2024/2977 | Os fornecedores de PID "devem assegurar" que o PID que emitem "está criptograficamente vinculado à unidade de carteira para a qual é emitido"[4] | Os fornecedores de PID têm de vincular o PID à unidade de carteira; a verificação do resultado cabe-lhe a si |
| Art. 3(1), Regulamento 2024/2979 | Nenhuma funcionalidade principal "até que a unidade de carteira tenha autenticado com êxito o utilizador da carteira"[6] | A carteira autentica antes de agir |
| Anexo, ponto 2.2.1, Regulamento de Execução 2015/1502 | Para o nível elevado, "O meio de identificação eletrónica é concebido de forma a poder ser protegido de forma fiável pela pessoa a quem pertence contra a utilização por terceiros."[7] | Proteção contra terceiros, ao dispor do titular |
| WIAM_14, Anexo 2 do ARF | O hardware seguro para o PID autentica o utilizador ao nível elevado antes de operações criptográficas sobre os seus ativos críticos[3] | Uma segunda camada de autenticação dentro da carteira |
A secção 6.5.3.3.1 do ARF diz: "Durante a ativação da unidade de carteira, a unidade de carteira assegura que o utilizador configura dois mecanismos de autenticação do utilizador." Um funciona ao nível do sistema operativo e o outro no hardware criptográfico seguro utilizado quando um PID é emitido, apresentado ou eliminado.[2] O utilizador tem de passar ambos para apresentar o PID.[2]
A secção 6.6.3.9, sobre a confiança nessa autenticação: "Esta confiança não se baseia no resultado de qualquer verificação efetuada pela própria parte utilizadora", mas na "confiança a priori na unidade de carteira certificada e (para PID e atestados com nível de segurança elevado) na WSCA/WSCD certificada."[2] (WSCA e WSCD: a aplicação e o dispositivo criptográficos seguros da carteira.) O ARF acrescenta que confiar neste método "implica que as partes utilizadoras têm de verificar a vinculação ao dispositivo".[2]
Assim, o ARF prevê três vias para a vinculação ao utilizador. Confiar na autenticação da carteira, que é sempre executada. Comparar um retrato constante do PID com o rosto ao vivo. Ou comparar os atributos do PID com um documento de identificação que consiga verificar que pertence realmente à pessoa.[2]
Porque é que o nível elevado é uma garantia real
O nível elevado exige proteção "contra atacantes com elevado potencial de ataque".[7] A certificação testa essa resistência.[8] Um PID falsificado, uma carteira clonada ou uma resposta reproduzida devem falhar. A nossa leitura: o nível elevado descreve o meio e nada diz sobre um titular real que opte por emprestar ou vender a sua utilização.
O documento de trabalho do Tópico R do ARF, de 14 de outubro de 2025, regista que "à data de hoje os dispositivos móveis não têm meios nem base para atestar às partes utilizadoras da carteira que a autenticação do utilizador foi efetuada" e que, na opinião de alguns peritos, a biometria do dispositivo "não é totalmente fiável".[10] Trata-se de um registo de discussão, não de um requisito.
- 11 de agosto de 2026Regras de confirmação do retratoRegulamento 2026/1731 em vigor: avisos e confirmação explícita.
- 24 de dezembro de 2026Prazo das carteirasCalculado: 24 meses a contar dos atos.
- 10 de julho de 2027Aplicação do AMLRO Artigo 22(6) vincula as entidades obrigadas.
- 24 de dezembro de 2027AceitaçãoCalculado: Artigo 5f(2). Entidades privadas que, por lei ou por contrato, têm de utilizar autenticação forte do utilizador, a pedido do utilizador; micro e pequenas empresas isentas.
- 11 de agosto de 2028Retrato no PIDAtributo obrigatório do PID a partir desta data, sujeito a exclusões voluntárias.
As datas de dezembro são cálculo nosso a partir dos Artigos 5a(1) e 5f(2), contadas desde a entrada em vigor dos atos de execução referidos nos Artigos 5a(23) e 5c(6) (Regulamentos 2024/2977 a 2024/2982, em vigor desde 24 de dezembro de 2024).[1][4][5][13] Consulte o nosso guia de prazos da EUDI Wallet.
O retrato: útil, opcional e estritamente regulado
O retrato é a forma óbvia de verificar a pessoa. O Regulamento de Execução (UE) 2026/1731, adotado em 15 de julho de 2026 e publicado no Jornal Oficial em 22 de julho de 2026, alterou as suas regras.
- Calendário. "o retrato do utilizador da carteira pode fazer parte dos dados de identificação pessoal obrigatórios da pessoa singular apenas a partir de 11 de agosto de 2028".[5] Na tabela atual de PID, o retrato é incluído "Exceto quando o utilizador o recuse expressamente, se aplicável".[5]
- As recusas mantêm-se. Os Estados-Membros "podem prever que o utilizador tenha a opção de recusar a inserção do retrato", e nesse caso o valor fica vazio.[5]
- Aviso da carteira. A carteira avisa que o pedido envolve dados biométricos, e o utilizador tem de "confirmar de forma explícita e específica a apresentação do retrato".[4] O ARF RPA_07c acrescenta: "O silêncio ou uma caixa pré-assinalada NÃO DEVEM bastar."[3]
- Não é um fundamento jurídico. O considerando 2 do Regulamento 2026/1731 diz: "A confirmação explícita do utilizador da carteira deverá ser uma salvaguarda técnica e não constituir, por si só, um fundamento jurídico para o tratamento."[5] O considerando remete para os artigos 6.º e 9.º do RGPD quanto ao fundamento jurídico.[5]
- Conservação. O retrato "não pode ser conservado pelas partes utilizadoras da carteira, a menos que o seu tratamento seja necessário para efeitos de identificação e autenticação" nos termos da legislação de proteção de dados, ou que o direito da União ou o direito nacional o prevejam.[4][5]
- Registo. Nos termos do artigo 5b(3), não pode pedir dados para além dos que registou, pelo que o retrato tem de constar da utilização que registou.[1]
Para a comparação remota, o ARF exige boa iluminação, instruções claras e "um mecanismo aprovado de deteção de prova de vida que suporte a deteção de ataques de apresentação", "bem como mecanismos de deteção de ataques de injeção, em particular de deteção de deepfakes".[2] A ENISA detalha os ataques de apresentação facial.[21] A ETSI TS 119 461 define um ataque de injeção como um "ataque que consiste em injetar conteúdo controlado pelo atacante no processo de captura de dados".[23]
Uma verificação facial num telemóvel: a etapa de captura é a superfície de ataque. Ilustração de mikemacmarketing, Wikimedia Commons, CC BY 2.0. Não adaptada.

A verificação um-para-um cujo único objetivo é confirmar uma identidade alegada está excluída da entrada do Anexo III do AI Act relativa à identificação biométrica à distância.[16] Os dados biométricos usados para identificar uma pessoa de forma inequívoca continuam a ser dados de categoria especial nos termos do artigo 9.º do RGPD, por isso planeie um fundamento de licitude e uma avaliação de impacto.[15]
Ameaça a ameaça: o que a carteira trava e o que fica do seu lado
O regulamento de certificação contém um registo de riscos para as carteiras. Os identificadores de ameaça abaixo são os oficiais. As duas últimas colunas são a nossa avaliação.[8]
| Ameaça | Registo | Efeito da carteira | O que fica | O seu controlo |
|---|---|---|---|---|
| Dados da carteira copiados ou duplicados | TR60 | Forte: vinculação ao dispositivo[2] | Pouco, se a verificar | Mantenha a prova de vinculação ativa |
| Apresentação reproduzida | Tipo 5.3 | Forte: assinatura nova sobre os seus dados[2] | Pouco | Nonce único por pedido |
| Telemóvel roubado, bloqueado | TR98 | Forte: duas camadas de autenticação[2] | Roubo do fator de conhecimento (TR35) | Verificar o estado de revogação |
| Dispositivo partilhado no agregado familiar | TR35, TR98 | Parcial | Alguém que conhece o PIN ou o código[22] | Autenticação reforçada em ações de alto risco |
| Utilizador coagido ou manipulado | TR28, TR99 | Fraca: o utilizador legítimo aprova | Quase tudo | Monitorização de transações, período de reflexão, autenticação reforçada com contexto |
| Retransmissão entre dispositivos | TR103 | Parcial: verificação de proximidade[24] | Phishing da sessão do navegador | No mesmo dispositivo sempre que possível, identificar a ação |
| Autenticação local contornada | TR113 | Depende da certificação[8] | Risco de dispositivo comprometido | Verificação de revogação, sinais do dispositivo |
| Apropriação de conta após o onboarding | Fora da carteira | Nenhuma, salvo nova apresentação | Palavras-passe, sessões, fluxos de recuperação | Autenticação reforçada em alterações sensíveis |
| Mula com uma carteira verdadeira | Fora da carteira | Nenhuma: todas as verificações são aprovadas | Tudo | Monitorização do comportamento, ligações em rede |
O utilizador legítimo que aprova
O TR99 diz: "Um atacante pode convencer um utilizador a autenticar-se e a aprovar transações com um atacante ou um terceiro não autorizado."[8] Todos os fatores passam. A autenticação forte do cliente "continua a ser eficaz contra os tipos de fraude para os quais foi concebida", segundo o BCE, e a fraude total reportada no Espaço Económico Europeu foi de €4.2 mil milhões em 2024.[19][20] Nas transferências a crédito, a fraude por manipulação do ordenante subiu "de 65% para 74% em valor e de 55% para 71% em volume, de 2023 para 2024".[19]
Duas pessoas, dois dispositivos
TR103: "O utilizador por detrás da ligação entre a parte utilizadora e o navegador pode ser diferente do utilizador por detrás da ligação entre a parte utilizadora e a carteira."[8] A secção 4.4.3.2 do ARF refere que "os fluxos entre dispositivos são vulneráveis a ataques de phishing e de retransmissão", e a secção 4.4.3 torna obrigatória a verificação de proximidade nesses fluxos.[24] A sua sessão web continua separada da aprovação na carteira.
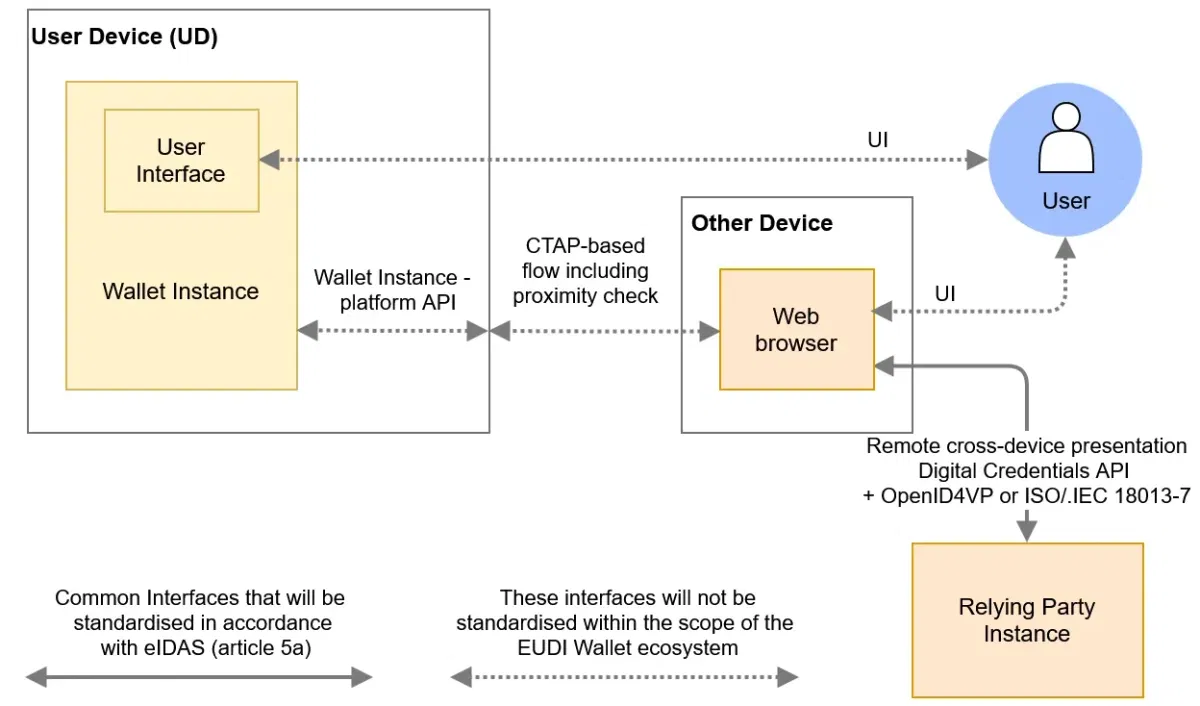
Figura 5 do ARF: num fluxo entre dispositivos, o seu serviço comunica com um navegador e a carteira está num segundo dispositivo. Fonte: EUDI Wallet Architecture and Reference Framework, Comissão Europeia, CC BY 4.0. Sem adaptação.
A mula com uma carteira verdadeira
Uma pessoa que vende o acesso a uma conta, ou que abre uma conta para outra pessoa, passa honestamente todas as verificações da carteira, porque é ela a titular. O controlo é o que o Regulamento Antibranqueamento de Capitais (AMLR) já prevê: a "vigilância contínua das relações de negócio".[13] As ligações entre contas, os dispositivos partilhados e os rostos repetidos são os sinais que expõem as redes.
Um modelo de reforço que mantém a carteira como opção por defeito
Nenhum texto que lemos exige deteção de vivacidade além da carteira. O artigo 22(6)(b) do AMLR inclui, como uma das opções, "a utilização de meios de identificação eletrónica que cumpram os requisitos do Regulamento (UE) n.º 910/2014 no que respeita aos níveis de garantia 'substancial' ou 'elevado'".[13] As normas finais em projeto da Autoridade para o Combate ao Branqueamento de Capitais (AMLA) dizem que isto "inclui as Carteiras Europeias de Identidade Digital", e essas normas continuam a ser um projeto, não lei.[14] Consulte o nosso guia do AMLR sobre a aceitação da carteira.
O artigo 20(2) do AMLR deixa a extensão das medidas a "uma análise individual dos riscos".[13] Na nossa opinião, uma selfie em cada apresentação é difícil de justificar face ao princípio da minimização dos dados do RGPD.[15] Estes níveis são uma sugestão nossa, não categorias jurídicas.
1Classificar o evento
Abertura de conta, início de sessão ou uma ação específica, com o respetivo risco.
Que dano pode causar a pessoa errada
Apenas a carteira
Verificações criptográficas completas. Sem biometria.
Acrescentar deteção de vivacidade e correspondência facial
Com o retrato, ou com um rosto que detenha licitamente.
Voltar a verificar no momento da ação
Nova verificação associada a esta ação, seguida de revisão.
2Registar a prova
O que foi executado, o resultado, a data. Por defeito, não o retrato.
Um exemplo de fluxo de decisão. Defina os seus próprios limiares na sua avaliação de risco.
| Nível | Eventos típicos | Controlos | Porquê |
|---|---|---|---|
| Apenas a carteira | Verificação de idade ou de atributos, abertura de conta normal, início de sessão de baixo risco | Assinatura, vinculação ao dispositivo, estado, nonce | O nível elevado faz o trabalho; menos dados é melhor |
| Carteira mais rosto | Cliente de risco mais elevado, dispositivo ou localização invulgar, primeira utilização após um longo intervalo | O anterior, mais prova de vida e correspondência facial | Responde diretamente à vinculação ao utilizador, tal como o ARF descreve[2] |
| Nova verificação da ação | Novo beneficiário, pagamento elevado, alteração de dados bancários, recuperação, adição de um dispositivo | Nova verificação facial ou aprovação vinculada à transação, mais revisão | Vincula a pessoa a essa ação |
| Sem carteira ou sem retrato | Cliente sem carteira, país com adesão tardia, retrato excluído por opção | Documento, leitura do chip, prova de vida, correspondência facial | A utilização da carteira é voluntária[1] |
O PID não pode aprovar uma ação por si: "As Wallet Units NÃO DEVEM utilizar uma chave privada do PID para assinar dados transacionais recebidos de uma Relying Party num pedido de apresentação."[9] A aprovação de transações cabe aos atestados de autenticação forte do utilizador (SUA), que transportam dados transacionais e se inserem no tema do ARF sobre pagamentos eletrónicos.[3] O direito dos pagamentos funciona da mesma forma: o código deve ser "específico do montante da operação de pagamento e do beneficiário".[18] A expressão da PSD2 "qualquer ação através de um canal remoto que possa implicar um risco de fraude no pagamento ou outros abusos" é um modelo de acionamento útil.[17]
Opção
Carteira novamente
- Nova apresentação do PID
- Confirma novamente a carteira
- Sem ligação à ação
Adequado para início de sessão
Opção
Verificação facial
- Prova de vida e correspondência facial
- Verifica a pessoa presente
- Exige uma referência lícita
Adequado para alterações de risco
Opção
Atestação de transação
- Assina os dados da ação
- Mostra ao utilizador o que é aprovado
- Depende do suporte do emitente
Adequado para pagamentos
Atenção
Não utilize a chave do PID como identificador do dispositivo. Os fornecedores podem emitir atestações que são apresentadas uma única vez, para "mitigar o risco de rastreabilidade pelas partes utilizadoras".[2] Faça a correspondência dos clientes recorrentes com base em atributos, como explica o nosso guia de aceitação transfronteiriça.
Lista de verificação: o que fazer este mês
A política interna por detrás destes passos está no nosso guia de políticas e controlos da EUDI Wallet, e a decisão sobre a via de integração está no guia da plataforma de integração.
Conformidade e risco
- Registe por escrito quais dos seus eventos dependem apenas da carteira.
- Defina os gatilhos de autenticação reforçada para pagamentos a terceiros, alterações de beneficiário e recuperação de conta.
- Determine o seu fundamento jurídico para qualquer comparação facial.[5][15]
- Atualize a sua avaliação de impacto sobre a proteção de dados para a utilização do retrato.[15]
Engenharia
- Mantenha obrigatória a prova de vinculação ao titular em todos os pedidos.[12]
- Verifique a assinatura de vinculação ao dispositivo em todas as respostas.[2]
- Verifique o estado de revogação, mesmo sendo opcional.[3]
- Associe cada apresentação a uma única sessão com um nonce novo.
- Construa o fluxo do retrato de forma a tratar um valor vazio.[5]
Produto e apoio ao cliente
- Solicite o retrato apenas quando as finalidades registadas o incluam.[1]
- Mantenha uma via documental para as pessoas sem carteira.[1]
- Redija o texto de cada autenticação reforçada de modo a indicar a ação.
- Informe os clientes de que podem pedir ao fornecedor da carteira que revogue uma carteira roubada.[6]
Como a Didit ajuda com o problema da posse
A documentação da Didit indica a aceitação da EUDI Wallet com o estado Brevemente.[28] A nossa página da EUDI Wallet refere "Ainda não existe uma API da Didit específica para a EUDI" e "Integre hoje e mantenha a integração quando a carteira chegar." Esta secção abrange o que funciona hoje. A Biometric Authentication executa autenticações reforçadas com deteção de vivacidade e correspondência facial.
- Reverificação. A Biometric Authentication verifica utilizadores recorrentes apenas com deteção de vivacidade, ou com deteção de vivacidade e correspondência facial com um retrato armazenado, como uma sessão num fluxo de trabalho.[25][27]
- Presença. A deteção de vivacidade verifica que está uma pessoa real em frente à câmara, com métodos passivos, de ação 3D ou de flashes.[26]
- Autenticação reforçada. A documentação de Authentication da Didit descreve uma chamada que aplica as suas regras de autenticação reforçada antes de uma ação sensível e devolve se é necessária verificação. É nova e ativada por aplicação.[31]
- Redes. O Face Search deteta contas duplicadas, e o Networks agrupa requerentes que partilham sinais de dispositivo, IP, biométricos, de documento ou de contacto.[29][30]
- Monitorização. O Transaction Monitoring analisa as transações em tempo real com um motor de regras configurável, com gestão de casos.[32]
- Alternativa. O ID Verification e as eID nacionais em produção servem os clientes sem carteira.[28]
A Didit fornece
- Prova de vida e correspondência facial a pedido
- Vias de documento e de eID nacional
- Sinais de duplicação e de rede
- O registo de cada verificação
Fica do seu lado
- A avaliação de risco e a política de autenticação reforçada
- O seu fundamento jurídico e a avaliação de impacto
- O registo como parte utilizadora
- Cada decisão de onboarding e de transação
Os planos e as tarifas estão na nossa página de preços. Os dados armazenados seguem o prazo de conservação que configurar, e a Didit atua como seu subcontratante.[33]
Desenhe connosco a sua autenticação reforçada
Diga-nos que ações comportam mais risco e comece com a prova de vida e a correspondência facial no seu fluxo.
Pontos-chave
- A vinculação ao dispositivo prova uma chave. A vinculação ao utilizador liga essa chave a uma pessoa, e normalmente confia-se nela em vez de a verificar.
- O nível de garantia elevado é uma garantia forte sobre a carteira, e não cobre uma mula consciente nem um utilizador manipulado.
- O retrato junta-se aos dados obrigatórios do PID a partir de 11 de agosto de 2028, sem prejuízo das exclusões, e a confirmação do utilizador não é um fundamento jurídico.
- O PID não pode assinar dados de transações, pelo que as ações de alto risco precisam de outra aprovação.
Perguntas frequentes
O que é a vinculação ao titular na carteira europeia de identidade digital (EUDI Wallet)?
A vinculação ao titular é a propriedade de a pessoa que apresenta os dados ser a pessoa a quem foram emitidos. A ARF chama-lhe vinculação ao utilizador e diz que por vezes também se chama vinculação ao titular.[2]
Qual é a diferença entre vinculação ao dispositivo e vinculação ao titular?
A vinculação ao dispositivo associa os dados a uma chave no hardware seguro da carteira, e impede a cópia e a reutilização. A vinculação ao titular associa os dados a uma pessoa. A ARF trata a vinculação ao dispositivo como pré-requisito da vinculação ao utilizador.[2]
A vinculação ao dispositivo é obrigatória para o PID?
Sim, para os fornecedores. O Regulamento de Execução 2024/2977 exige que os fornecedores de PID garantam que o PID que emitem está vinculado criptograficamente à unidade de carteira.[4] A verificação da assinatura é recomendada para as partes utilizadoras, e é obrigatória se confiar na autenticação da própria carteira.[2]
Posso fazer uma correspondência facial com o retrato da carteira?
Apenas se o PID tiver um retrato, se tiver registado essa utilização, se o utilizador confirmar e se dispuser de um fundamento jurídico. O retrato passa a integrar os dados obrigatórios do PID a partir de 11 de agosto de 2028, e os Estados-Membros podem permitir que os utilizadores o recusem.[5]
Posso conservar o retrato de uma apresentação da carteira?
Não por predefinição. Só pode ser conservado se o tratamento for necessário para a identificação e a autenticação em conformidade com o direito da União em matéria de proteção de dados, ou quando o direito da União ou o direito nacional o preveja.[4][5]
O AMLR exige deteção de prova de vida além da carteira europeia de identidade digital (EUDI Wallet)?
Nenhum texto que lemos o exige. O artigo 22(6)(b) enumera, como uma das opções, os meios de identificação eletrónica que cumprem os requisitos do Regulamento 910/2014 com nível de garantia substancial ou elevado, e a extensão das medidas decorre da sua análise de risco individual.[13] As normas técnicas finais em projeto da AMLA indicam que isto inclui as carteiras, e ainda não têm força de lei.[14]
Uma apresentação da carteira pode aprovar um pagamento?
Não com o PID. O PID Rulebook proíbe a utilização da chave privada do PID para assinar dados transacionais.[9] O ARF prevê que a aprovação específica de transações assente em atestados de autenticação forte do utilizador, que contêm os dados transacionais.[3]
O nível elevado impede a apropriação de contas?
Protege a carteira, não a sua conta. Após a abertura de conta, as suas palavras-passe, sessões e fluxos de recuperação ficam fora da carteira, a menos que peça uma nova apresentação ou outra verificação nos momentos sensíveis.
Uma conta-mula consegue passar nas verificações da EUDI Wallet?
Sim. Um titular real que utilize uma carteira real passa em todas as verificações, porque as verificações são verdadeiras. O controlo é o acompanhamento contínuo nos termos do artigo 26 do AMLR, a par das ligações entre contas.[13]
A Didit aceita a EUDI Wallet?
A documentação da Didit indica a aceitação da EUDI Wallet com o estado Coming soon, e a página de soluções refere que ainda não existe uma API da Didit específica para a EUDI.[28] As eID nacionais, a verificação de documentos, a deteção de prova de vida e a correspondência facial funcionam hoje, e a página de soluções descreve o plano.
Fontes
- Regulamento (UE) n.º 910/2014, alterado pelo Regulamento (UE) 2024/1183, texto consolidado de 18 de outubro de 2024, EUR-Lex.
- Architecture and Reference Framework v3.0.0, capítulo 6, Trust model, Comissão Europeia, 23 de julho de 2026.
- Architecture and Reference Framework v3.0.0, Anexo 2, High-Level Requirements, Comissão Europeia.
- Regulamento de Execução (UE) 2024/2977, texto consolidado de 11 de agosto de 2026, EUR-Lex.
- Regulamento de Execução (UE) 2026/1731, EUR-Lex, Jornal Oficial de 22 de julho de 2026.
- Regulamento de Execução (UE) 2024/2979, texto consolidado de 11 de agosto de 2026, EUR-Lex.
- Regulamento de Execução (UE) 2015/1502 relativo aos níveis de garantia, EUR-Lex.
- Regulamento de Execução (UE) 2024/2981 relativo à certificação das carteiras, registo de riscos do Anexo I, EUR-Lex.
- PID Rulebook v1.7, Comissão Europeia, 17 de julho de 2026.
- Topic R, Authentication of the User to the device, v1.0, documento de discussão do ARF, 14 de outubro de 2025.
- Topic Z, Device-bound Attestations, v1.0, documento de discussão do ARF, 29 de setembro de 2025.
- OpenID for Verifiable Presentations 1.0, OpenID Foundation.
- Regulamento (UE) 2024/1624 (AMLR), EUR-Lex, Jornal Oficial de 19 de junho de 2024.
- Final Report, draft RTS under Article 28(1) AMLR, AMLA, 30 de setembro de 2026 (projeto final, sem força de lei).
- Regulamento (UE) 2016/679 (RGPD), EUR-Lex.
- Regulamento (UE) 2024/1689 (Regulamento da IA), EUR-Lex.
- Diretiva (UE) 2015/2366 (PSD2), EUR-Lex.
- Regulamento Delegado (UE) 2018/389, EUR-Lex.
- Relatório de 2025 sobre fraude nos pagamentos, EBA e ECB, dezembro de 2025.
- Relatório conjunto EBA-ECB sobre fraude nos pagamentos, comunicado de imprensa, ECB, 15 de dezembro de 2025.
- Remote Identity Proofing: Attacks and Countermeasures, ENISA.
- TechDispatch on Digital Identity Wallets, Autoridade Europeia para a Proteção de Dados, dezembro de 2025.
- ETSI TS 119 461 v2.1.1, verificação da identidade dos titulares de serviços de confiança, ETSI.
- Architecture and Reference Framework v3.0.0, capítulo 4, High-level architecture, Comissão Europeia.
- Biometric Authentication, documentação da Didit.
- Liveness Detection, documentação da Didit.
- Face Match 1:1, documentação da Didit.
- Carteiras de identidade digital, documentação da Didit.
- Face Search, documentação da Didit.
- Networks, documentação da Didit.
- Criar um step-up, documentação da Didit.
- Transaction Monitoring, documentação da Didit.
- Conservação de dados, documentação da Didit.
Uma carteira responde à pergunta sobre a quem pertence uma credencial, e o seu trabalho de risco começa a partir dessa resposta. Para os momentos que exigem uma pessoa, consulte Biometric Authentication. Para a preparação para a carteira, consulte a nossa página EUDI Wallet e verificação de eID.
Verifique a pessoa, não apenas a chave
Acrescente deteção de vivacidade e correspondência facial onde a sua avaliação de risco indicar que são necessárias.
Artigos relacionados
- Aceitar a EUDI Wallet além-fronteiras: uma integração para toda a UE
- EUDI Wallet: preparação, políticas e controlos para entidades reguladas
- Vinculação ao titular na EUDI Wallet: o que uma apresentação prova realmente
- Integração da EUDI Wallet: como escolher a sua via (guia 2026)
- Verificação de identidade FINTRAC em 2026: métodos, regras e C-12
- Lei 25 do Quebeque e biometria: guia de verificação de identidade (2026)