
Utayari wa EUDI Wallet: sera na udhibiti kwa kampuni zinazodhibitiwa
Utayari wa EUDI Wallet kwa kampuni zinazodhibitiwa: nyanja 13 za udhibiti, jedwali lenye wamiliki na ushahidi, ramani ya AMLR Kifungu 22, mpango hadi 24 Desemba 2027, kulingana na sheria za marekebisho za Julai 2026 na ARF v3.0.0.
Kwa ufupi
Utayari wa EUDI Wallet ni zaidi ya muunganisho wa kiufundi. Kabla kampuni inayodhibitiwa haijakubali Pochi za Utambulisho wa Kidijitali za Ulaya (EUDI), inahitaji sera zilizoandikwa na udhibiti unaofanya kazi katika nyanja 13, kuanzia usajili na vyeti hadi upunguzaji wa data, ulaghai, kumbukumbu na matukio.[1]
- Kampuni binafsi, isipokuwa biashara ndogo sana na biashara ndogo, zinazohitaji uthibitishaji imara wa mtumiaji, kwa sheria ya Umoja au ya kitaifa au kwa mkataba, zinakubali pochi hiyo kwa ombi la mtumiaji ifikapo tarehe 24 Desemba 2027 (imekokotolewa kutoka Kifungu 5f(2)).[1]
- Usajili huleta uwazi, si idhini. Huruhusiwi kuomba data zaidi ya ile ambayo usajili wako unaonyesha.[1][12]
- Ukaguzi kadhaa unapendekezwa tu katika Architecture and Reference Framework (ARF) v3.0.0, kwa hiyo sera yako ndiyo inayoamua.[12]
Swali gumu zaidi liko kwa timu za uzingatiaji, usalama na bidhaa: ni nini lazima kiandikwe, kiwe na mmiliki na kiwe na ushahidi siku ambayo uwasilishaji wa kwanza wa pochi unafika kwenye uzalishaji.
Mwongozo huu unasoma maandishi ya msingi kama yalivyo tarehe 31 Oktoba 2026, ikiwemo sheria mbili za marekebisho za Julai 2026, na kuyageuza kuwa jedwali la udhibiti na mpango wenye tarehe kwa benki, kampuni za malipo, kampuni za bima na kampuni za mawasiliano. Kwa jukumu lenyewe, anza na Mhusika anayetegemea EUDI Wallet: usajili, vyeti na wajibu. Ili kuchagua muundo wako kwanza, soma jinsi ya kuchagua namna ya kuunganisha EUDI Wallet.
Dumisha njia inayofanya kazi wakati unajiandaa
Kwa vyovyote vile unahitaji njia isiyo ya pochi. Didit leo inaendesha vitambulisho vya kielektroniki vya kitaifa na uthibitishaji wa nyaraka katika mtiririko mmoja, na ukubali wa EUDI Wallet unakuja hivi karibuni. Tazama ukurasa wa EUDI Wallet.[23]
Utayari wa EUDI Wallet mwaka 2026: kilichobadilika msimu huu wa joto
Mambo matatu ya hivi karibuni ni muhimu.
- Vyeti vya usajili sasa ndiyo kanuni. Kanuni ya Utekelezaji (EU) 2025/848 hapo awali ilisema Nchi Wanachama "zinaweza kuidhinisha" mamlaka ya kutoa vyeti hivyo. Kanuni ya Utekelezaji (EU) 2026/1730 ilibadilisha hilo kuwa "zitaidhinisha", na utoaji "kwa njia ya kiotomatiki na bila kuchelewa isivyofaa baada ya usajili".[3][4]
- Picha ya uso ina kanuni yake. Kanuni ya Utekelezaji (EU) 2026/1731 inaweka mipaka ya wakati unaoweza kuihifadhi, na pochi lazima ziwaonye watumiaji kwamba ombi hilo "linahusisha kushiriki data ya kibayometriki".[6]
- Wasuluhishi sasa wanafuatilika. Kiambatisho I cha 2025/848 kinapata kifungu cha 16 kinachomhusisha msuluhishi na mhusika anayetegemea anayemhudumia.[4]
- 22 Julai 2026Marekebisho2026/1730 na 2026/1731 zimechapishwa; zinaanza kutumika 11 Agosti 2026 (imekokotolewa).
- 24 Desemba 2026Pochi lazima ziwe tayariKanuni za usajili zinatumika.
- 10 Julai 2027AMLR inatumikaKifungu 22 na Kifungu 77 vinazifunga taasisi zenye wajibu.
- 24 Desemba 2027UkubaliKampuni binafsi zilizo ndani ya wigo, kwa ombi la mtumiaji.
- 11 Agosti 2028Hatua inayofuataPicha ya uso katika seti ya lazima; pochi zinakagua vyeti vya usajili.
Tarehe za mwisho za pochi na za ukubali zimekokotolewa kutoka 24 Desemba 2024. Tarehe za kuanza kutumika za 2025/848, AMLR na kanuni za 2028 zimeandikwa katika sheria hizo.[1][3][6][10] Tazama Tarehe za mwisho za EUDI Wallet kwa 2026 na 2027.
Kwanza amua kama wajibu wa ukubali unakuhusu
Sera yako inapaswa kuanza na uamuzi wa wigo wenye tarehe, uliosainiwa na idara ya sheria, kwa sababu Kifungu 5f(2), kilichoingizwa na Kanuni (EU) 2024/1183, kina masharti.[1][2]
| Kipimo | Swali kwa memo yako ya wigo | Chanzo |
|---|---|---|
| Ukubwa | Je, tuko juu ya kiwango cha biashara ndogo chini ya Pendekezo 2003/361/EC | Kifungu 5f(2)[1] |
| Kichochezi | Je, sheria ya Muungano au ya kitaifa, au mkataba, inahitaji uthibitishaji imara wa mtumiaji kwa utambuzi wa mtandaoni | Kifungu 5f(2)[1] |
| Sekta | Maeneo yaliyotajwa yanafuata neno "ikiwemo", kwa hiyo ni mifano | Kifungu 5f(2)[1] |
| Jukwaa | Je, sisi ni jukwaa kubwa sana la mtandaoni linalohitaji uthibitishaji wa mtumiaji | Kifungu 5f(3)[1] |
| Matumizi ya hiari | Je, tunahitaji njia kwa mtumiaji anayekataa pochi (daima ndiyo) | Kifungu 5a(15)[1] |
Hata nje ya wigo, Kifungu 5b kinamfunga mhusika yeyote anayetegemea pochi.[1]
Mfumo wa udhibiti wa EUDI Wallet kwa muhtasari
Panga kila hitaji katika makundi matatu. Mapengo mengi yako katika kundi la tatu.
Sheria inayofunga
Ni lazima
- Jisajili na uweke usajili ukiwa wa sasa
- Omba data iliyosajiliwa pekee
- Thibitisha na uhakiki data
Kifungu 5b eIDAS, 2025/848
Mwongozo wa ARF
Unashauriwa
- Kagua hali ya kubatilishwa
- Hakiki ufungamanisho wa kifaa
- Sasisha nanga za uaminifu mara kwa mara
ARF v3.0.0, sehemu ya 6.6.3
Kiwango chako cha kukubali hatari
Wewe unaamua
- Wakati wa kuongeza ukaguzi
- Nini cha kufanya hali ikiwa haijulikani
- Ushahidi gani wa kuhifadhi
Sera yako ya ndani
Ngazi tatu za wajibu. ARF ni mfumo, si sheria.[1][3][12]
Maeneo 13 ya udhibiti
1. Utawala na umiliki
Teua mmiliki mmoja anayewajibika na sera iliyoandikwa inayounganisha idara za sheria, uzingatiaji, usalama, bidhaa na huduma kwa wateja. Wasajili wanaweza kukusimamisha au kukufutia usajili kwa sababu ya data isiyo sahihi, ukiukaji wa sera ya usajili, kuomba data kupita kiasi au ukiukaji mwingine wa sheria, na chombo cha usimamizi kinaweza kuomba hivyo, kwa hiyo hii pia ni hatari ya kiutendaji.[3] Dhibiti mabadiliko ya orodha ya sifa.
2. Usajili na matumizi yaliyokusudiwa
Unajisajili katika Nchi Mwanachama ambako umeanzishwa.[1] Orodhesha kila matumizi yaliyokusudiwa pamoja na data inayohitajika: Kiambatisho I kinaomba hilo kwa kila matumizi, katika muundo unaosomeka na mashine, pamoja na maelezo ya kila matumizi.[3] Chini ya ARF, mhusika mmoja anayetegemea "anaweza kujisajili mara kadhaa", jambo linalofaa kampuni zenye huduma tofauti.[12]
Usajili si idhini
ARF iko wazi: usajili "haumaanishi kwamba Msajili (au chombo kingine chochote katika mfumo wa EUDI Wallet) anaidhinisha" ombi hilo.[12] Wasajili hukusanya matumizi yaliyokusudiwa na sifa "kwa madhumuni ya uwazi pekee", bila idhini ya awali.[4] Usimwambie kamwe mdhibiti au mteja kwamba matumizi yako ya data yaliidhinishwa kupitia usajili.
Mabadiliko lazima yafike kwenye rejista "bila kuchelewa kusiko na sababu", na unaposimamisha matumizi lazima uombe kufutwa kwake.[3]
3. Mzunguko wa maisha wa cheti: funguo, uhuishaji, ubatilishaji
Huduma yako inathibitisha utambulisho wake kwa cheti cha ufikiaji, ambacho kinasaini kila ombi la uwasilishaji. Katika ARF, mamlaka ya vyeti vya ufikiaji hutoa cheti kimoja "kwa kila Kielelezo cha Mhusika Anayetegemea", na mfumo mbadala wa mwendelezo wa biashara pia ni kielelezo, kwa hiyo unahitaji cheti chake. [12] Vichukulie kama siri za uzalishaji: orodha, ulinzi wa vifaa, mzunguko na watunzaji walioteuliwa ni sera yako, kwa kuwa maandiko hayaweki kanuni za funguo kwa wahusika wanaotegemea.
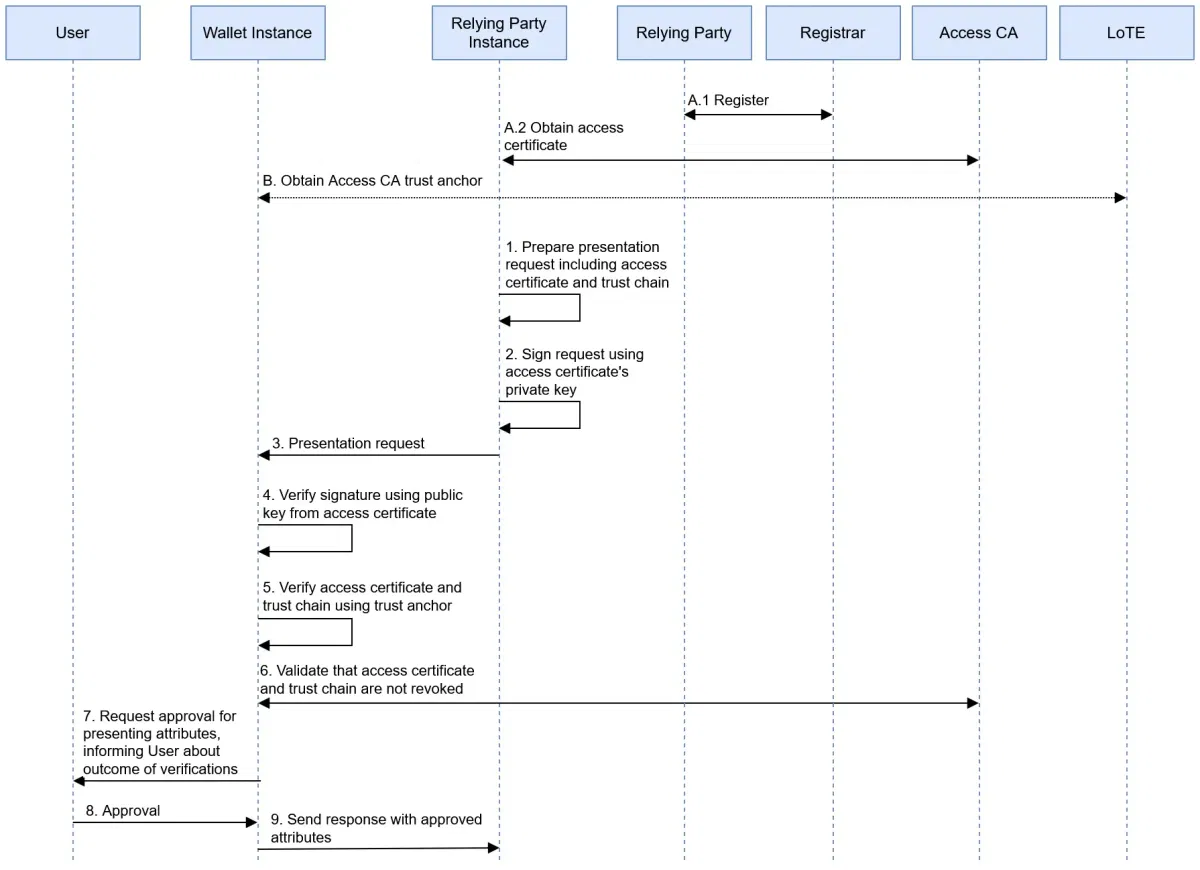
Uthibitishaji wa Mhusika Anayetegemea. Chanzo: EUDI Wallet Architecture and Reference Framework, Tume ya Ulaya, CC BY 4.0. Mchoro 13, bila kubadilishwa.
Cheti kina jina lako, vitambulisho na maelezo ya mawasiliano, na mtoa huduma wake lazima akibatilishe pale maudhui "hayako tena sahihi na yenye kulingana" na rejista.[3] Kwa hiyo kubadilisha chapa au anwani mpya ya huduma kwa wateja kunaweza kuvuruga uzalishaji. Unaweza pia kuomba ubatilishaji mwenyewe, na hali lazima ichapishwe ndani ya saa 24 tangu ombi.[3]
4. Kupunguza data
Kifungu 5b(3)Kanuni (EU) Na. 910/2014
"Wahusika wanaotegemea hawatawaomba watumiaji kutoa data yoyote zaidi ya ile iliyoonyeshwa kwa mujibu wa aya ya 2, kipengele (c)."
Chanzo: EUR-Lex, eIDAS iliyounganishwa[1]
Pitia kila sehemu ya data pamoja na afisa wako wa ulinzi wa data. Kifungu 5(1)(c) cha General Data Protection Regulation (GDPR) kinatumika sambamba na kanuni hii, kwa hiyo sifa iliyosajiliwa bado ni lazima iwe inahitajika.[13] Kuomba zaidi ya kilichosajiliwa ni sababu ya wazi ya kusimamishwa.[3] European Data Protection Supervisor (EDPS) anaonya kuhusu "mwelekeo wa baadhi ya wahusika wanaotegemea kuomba data kupita kiasi".[15]
Omba sifa za aina ya age_over_18 pale ambapo ndiyo au hapana inatosha, usikatae majina bandia pale ambapo utambulisho hauhitajiki kisheria, na ongeza jaribio la kiotomatiki linalozuia toleo ikiwa ombi linazidi orodha iliyosajiliwa.[1]
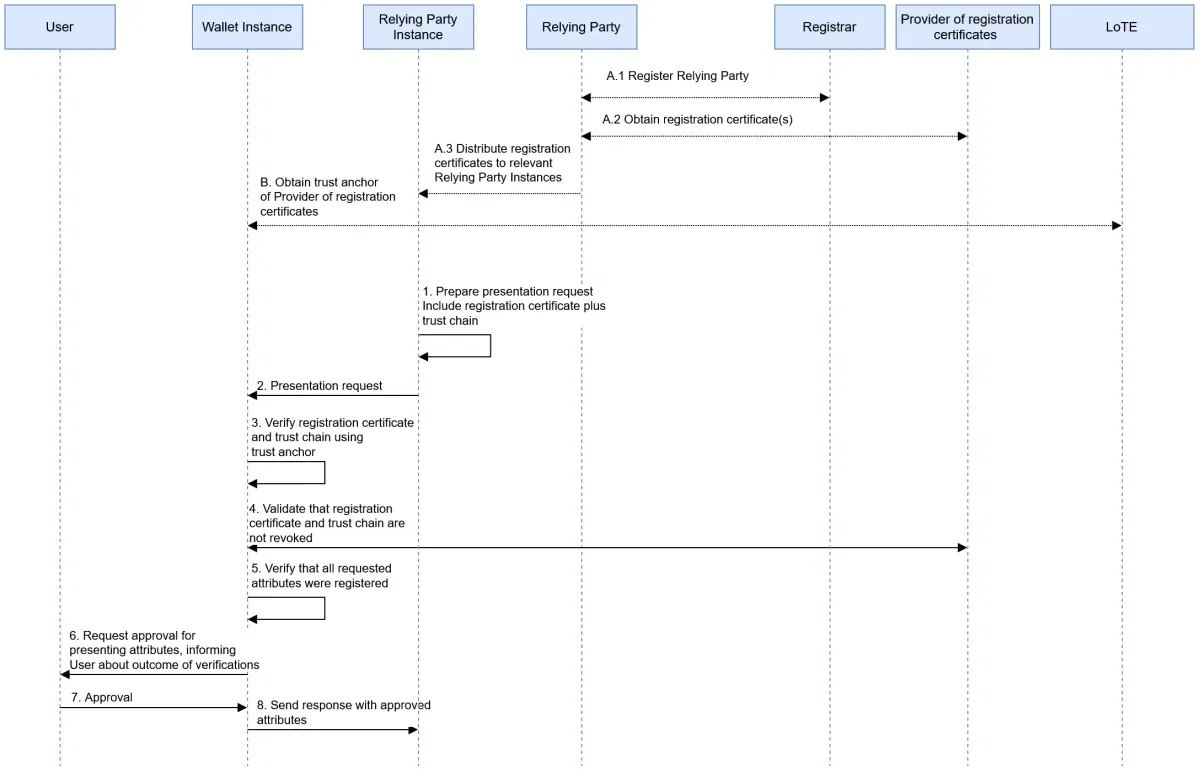
Uthibitishaji wa cheti cha usajili. Chanzo: EUDI Wallet Architecture and Reference Framework, Tume ya Ulaya, CC BY 4.0. Mchoro 14, bila kubadilishwa.
Nchi Wanachama lazima zihakikishe watoa huduma za pochi wanawajulisha watumiaji pale ombi linapozidi vyeti vya usajili.[4] Wajibu wa pochi yenyewe wa kuthibitisha cheti chako cha usajili unatumika kuanzia 11 Agosti 2028.[6][7] Kifungu 5b(3) kinakufunga tangu mwanzo.[1]
5. Ukaguzi wa uaminifu
Kifungu 5b(9) kinawafanya wahusika wanaotegemea kuwa "na jukumu la kutekeleza utaratibu wa kuthibitisha na kuhakiki data ya utambulisho wa mtu na uthibitisho wa kielektroniki wa sifa zinazoombwa kutoka European Digital Identity Wallets".[1] Kisha ARF inatenganisha kile unachothibitisha na kile unachokiamini.
| Ukaguzi | Hali katika ARF v3.0.0 | Sera inayopendekezwa |
|---|---|---|
| Saini ya mtoaji | Hufanywa na mhusika anayetegemea, kwa kutumia Orodha za Kuaminika au Orodha za Mashirika Yanayoaminika (6.6.3.6) | Ni lazima; kataa ikishindikana |
| Nanga za uaminifu | "usimamizi wa kawaida wa nanga za uaminifu" (6.6.3.6) | Usasishaji wa ratiba, pamoja na tahadhari ukishindikana |
| Ubatilishaji | "inapendekezwa lakini si lazima" (6.6.3.7) | Ni lazima kwa michakato inayodhibitiwa |
| Ufungamanishaji na kifaa | "inapendekezwa lakini si lazima" (6.6.3.8) | Ni lazima; kutegemea uthibitishaji wa pochi kunamaanisha hivyo (6.6.3.9) |
| Hali ya kitengo cha pochi | Hakuna ukaguzi wa moja kwa moja: mwamini mtoaji (6.6.3.11, 6.6.3.12) | Kwa PID, tegemea ubatilishaji wa PID; tathmini kila aina ya uthibitisho |
Safu ya "sera inayopendekezwa" ni tafsiri yetu, si kanuni.[12]
Pale ambapo hakuna taarifa za hali zinazoaminika, ARF inasema "mhusika anayetegemea hufanya uchambuzi wa hatari akizingatia mambo yote muhimu kwa matumizi husika, kabla ya kufanya uamuzi wa kukubali au kukataa PID au uthibitisho."[12] Iandike mapema. Maelezo ya utekelezaji yako katika mwongozo wa mthibitishaji wa OpenID4VP; tofauti za miundo ziko katika SD-JWT VC dhidi ya mdoc. Tofauti za kitaifa zimeelezwa katika kukubali pochi 27 za kitaifa kama muunganisho mmoja.
6. Ulinganishaji wa viwango vya uhakikisho
Pochi hutolewa chini ya mpango wenye kiwango cha uhakikisho cha juu.[1] Rekodi kile ambacho hilo linathibitisha. Kwa tafsiri yetu, linahusu usajili na jinsi njia hiyo inavyolindwa. Halithibitishi umiliki wa manufaa, hali ya vikwazo, au kwamba mtu yule yule yuko nyuma ya kila hatua inayofuata.
7. Ulaghai na uthibitishaji wa ziada
1Thibitisha uwasilishaji
Saini, nanga ya uaminifu, ufungamanishaji na kifaa.
Hali ni halali na alama ya hatari iko ndani ya kiwango kinachokubalika
Kubali
Rekodi uamuzi.
Uthibitishaji wa ziada
Ugunduzi wa uhai pamoja na ugunduzi wa mashambulizi, na ulinganishaji wa uso.
Njia mbadala
Toa njia nyingine.
2Endelea na uangalifu unaostahili
Sifa zinazokosekana, ukaguzi wa orodha, upimaji wa hatari.
Mfano wa sera ya maamuzi. Viwango vya kuamua ni juu yako kuviweka.
ARF inaeleza kwamba mhusika anayetegemea anaweza kuamini uthibitishaji wa pochi, au kuongeza ukaguzi wake mwenyewe. Kulinganisha picha ya uso kwa selfie kunahitaji "utaratibu ulioidhinishwa wa ugunduzi wa uhai" na ugunduzi wa mashambulizi ya kuingiza, "hasa ugunduzi wa deepfake".[12] Pochi ni ishara thabiti wakati wa kusajili mteja, si uthibitisho wa nani anatumia akaunti mwezi ujao. Mwongozo wetu kuhusu tatizo la umiliki na uunganishaji wa mmiliki unaeleza vitisho na vichocheo vya uthibitishaji wa ziada.
8. Njia mbadala pale ambapo hakuna pochi
Kifungu 5a(15)Kanuni (EU) Na. 910/2014
"Matumizi ya Pochi za Utambulisho wa Kidijitali za Ulaya yatakuwa ya hiari. Upatikanaji wa huduma za umma na binafsi, upatikanaji wa soko la ajira na uhuru wa kufanya biashara hautazuiliwa kwa njia yoyote wala kufanywa kuwa na hasara kwa watu wa asili au watu wa kisheria ambao hawatumii Pochi za Utambulisho wa Kidijitali za Ulaya. Itaendelea kuwezekana kupata huduma za umma na binafsi kwa njia nyingine zilizopo za utambuzi na uthibitishaji."
Chanzo: EUR-Lex, eIDAS iliyounganishwa[1]
Mtumiaji wa pochi anaweza kushindwa katikati ya mchakato, au pochi inaweza kusimamishwa. Weka njia mbadala zenye bei, kasi na huduma sawa, na upime kwamba kukataa pochi hakufanyi ofa kuwa mbaya zaidi. Njia mbadala inaweza kubeba sehemu kubwa ya miamala. Kifuatiliaji chetu cha uzinduzi kwa nchi kinaonyesha pochi zipi zipo.
9. Huduma kwa wateja
Watumiaji wanaona jina lako na sifa zilizoombwa ndani ya pochi, pamoja na kumbukumbu ya miamala inayoorodhesha vitambulisho vya sifa bila thamani zake.[12] Wanaweza kutuma maombi ya kufuta data kutoka kwenye pochi, na kukuripoti kwa mamlaka ya ulinzi wa data hata kama hakuna sifa zilizowasilishwa.[1][12] Hakuna itifaki ya kawaida ya kufuta data: pochi inafungua fomu yako ya mtandaoni, barua pepe au simu, kwa kutumia maelezo ya mawasiliano yaliyo kwenye cheti chako cha usajili, kwa hiyo anwani mpya ya huduma kwa wateja inamaanisha kusasisha rejista na cheti.[3][12] Njia hizo lazima zifuatiliwe na zifike kwa timu yako ya faragha.
10. Kumbukumbu na ushahidi
Kila uamuzi unapaswa kuacha ushahidi: ombi, matumizi yaliyokusudiwa, toleo la cheti, matokeo ya ukaguzi, toleo la sera, matokeo ya uamuzi. Hifadhi vitambulisho vya sifa kwenye kumbukumbu; hifadhi thamani pale tu ambapo kuna wajibu. Kwa taasisi zenye wajibu, Kifungu 77 cha Kanuni ya Kupambana na Utakatishaji Fedha (AMLR) kinashughulikia waziwazi "taarifa zilizopatikana kupitia njia za utambuzi wa kielektroniki".[10]
- Muda: miaka 5 tangu mwisho wa uhusiano, muamala wa mara moja au kukataliwa, kisha futa, kwa kuzingatia sheria nyingine.[10]
- Rejea badala ya nakala: inaruhusiwa ikiwa unaweza kutoa taarifa mara moja na haiwezi kubadilishwa, na taratibu zako za Kifungu 9 zinafafanua hili.[10]
- Kumbukumbu za ulinganishaji wa utambulisho: 2025/846 inaweka miezi 6 hadi 12 kwa madhumuni ya usalama, lakini inawalenga vyombo vya sekta ya umma, na wahusika binafsi pale tu ambapo Nchi Wanachama zinaruhusu.[8]
11. GDPR: DPIA, muda wa kuhifadhi, wachakataji
Kifungu 35 kinahitaji tathmini ya athari kwa ulinzi wa data pale ambapo uchakataji, "hasa kwa kutumia teknolojia mpya", una uwezekano wa kusababisha hatari kubwa.[13] Fanya uchunguzi wa awali sasa na urekodi matokeo. Aya ya utangulizi 9 ya 2025/848 inaongeza kwamba wahusika wanaotegemea wanapaswa kutangaza kama wanakusudia kutegemea utambuzi wa kielektroniki ili kutimiza sharti la Kifungu 6(1) cha GDPR; rekodi hilo kwenye faili lako la usajili.[3]
Kifungu 3a(3)Kanuni ya Utekelezaji (EU) 2024/2977, kilichoingizwa na 2026/1731
"Picha ya uso haitahifadhiwa na pande zinazotegemea pochi isipokuwa uchakataji wake ni muhimu kwa madhumuni ya utambuzi na uthibitishaji kwa kuzingatia sheria ya Muungano ya ulinzi wa data au pale ambapo hili limewekwa na sheria ya Muungano au ya kitaifa, kwa kuzingatia sheria ya Muungano ya ulinzi wa data."
Weka utaratibu wa msingi wa kuthibitisha kisha kufuta picha ya uso, pamoja na ubaguzi ulioandikwa pale ambapo sheria inahitaji kuihifadhi. Toa URL ya sera ya faragha kwa kila matumizi yaliyokusudiwa, kwa kuwa Nchi Wanachama lazima zihakikishe unatoa moja.[4] Kagua kila mchakataji chini ya Kifungu 28.[13]
12. Ulinganishaji na Kifungu 22 cha AMLR
Kifungu 22(6)(b) kinakubali utambuzi wa kielektroniki katika kiwango cha kutosha au cha juu kama njia ya uthibitishaji.[10] Pochi haitoi seti nzima ya data ya Kifungu 22(1), kama ramani hii inavyoonyesha. Tazama AMLR na EUDI Wallet kwa uchambuzi wa kisheria.
| AMLR Kifungu 22(1)(a) | Sifa ya PID | Katika PID | Udhibiti wako |
|---|---|---|---|
| Majina na majina ya ukoo | family_name, given_name | Lazima | Chukua kutoka kwenye pochi |
| Mahali na tarehe ya kuzaliwa | birth_place, birth_date | Lazima | Hakiki muundo na usahihi |
| Uraia | nationality | Lazima | Hali ya ukimbizi au ya kutokuwa na uraia kwa njia nyingine |
| Namba ya kitambulisho cha taifa | personal_administrative_number | Si lazima | Kusanya kwa njia nyingine inapohitajika |
| Makazi ya kawaida | resident_address | Si lazima | Panga kwa uwezekano wa kukosekana |
| Namba ya mlipakodi, inapopatikana | Haimo katika seti ya lazima | Hapana | Muulize mteja |
Sifa kutoka kwenye kiambatisho cha 2024/2977 kama kilivyobadilishwa Julai 2026, kwa watu asilia.[5][6][10]
Rasimu ya viwango vya Anti-Money Laundering Authority (AMLA) bado si sheria. Inasema eID "inajumuisha European Digital Identity Wallets", na kwamba sifa zinazokosekana zinapatikana "kwa njia nyingine kwa mujibu wa Kifungu 22(6)".[11] Weka tawi hilo ndani ya mtiririko. Wamiliki manufaa, madhumuni, uchunguzi wa orodha na ufuatiliaji vinabaki nje ya pochi.[10] Mipango inayotegemea picha ya uso isubiri: picha hiyo inaingia katika seti ya lazima kuanzia 11 Agosti 2028 tu, na Nchi Wanachama zinaweza kuwaruhusu watumiaji kuikataa.[6]
13. Matukio, majaribio, ufuatiliaji na usimamizi wa wasambazaji
Andika miongozo ya utekelezaji kwa matukio ya nje.
Hubatilisha vyeti vyako
Mwongozo wa hatua: njia mbadala, marekebisho, rufaa
Ikiwa usajili wako umesimamishwa au umefutwa.[3][12]
| Tukio | Maandiko yanasema nini | Mwongozo wako wa hatua |
|---|---|---|
| Usajili wako umesimamishwa | Hatua hii inaweza kuchukuliwa ikiwa na au bila taarifa ya awali; unaarifiwa ndani ya saa 24; vyeti vinabatilishwa[3] | Hamia njia mbadala, tafuta chanzo, tumia njia za kupata haki |
| Suluhisho la pochi limesimamishwa | Wahusika wanaotegemea waliosajiliwa wanaarifiwa ndani ya saa 24; linaondolewa likiwa halijarekebishwa ndani ya miezi mitatu[9] | Acha kulikubali, tathmini upya usajili wa wateja wa hivi karibuni |
| Ufunguo wako umeathiriwa | Unaweza kuomba ubatilishaji; hali inachapishwa ndani ya saa 24[3] | Batilisha, toa upya, kagua kumbukumbu |
| Uvunjaji wa usalama wa data binafsi | Mdhibiti huarifu mamlaka bila kuchelewa kusiko na sababu, inapowezekana ndani ya saa 72 tangu kufahamu, isipokuwa hatari haitarajiwi; wachakataji huarifu mdhibiti[13] | Mchakato wa kawaida wa GDPR |
Majaribio na ufuatiliaji. EU inachapisha vipengele vya marejeo vya kithibitishaji vya chanzo huria kwa majaribio ya awali.[16] Fuatilia kushindwa kwa saini na hali, kiwango cha matumizi ya njia mbadala na maombi dhidi ya rejista; ongeza majaribio hasi kwa vitambulisho vilivyobatilishwa na vilivyochezewa.
Wauzaji. Mpatanishi anachukuliwa kuwa mhusika anayetegemea na "hatahifadhi data kuhusu maudhui ya muamala".[1] ARF, ambayo ni mwongozo, inasema mpatanishi na mhusika anayetegemea "lazima wakubaliane ni uthibitishaji gani mpatanishi atafanya", na kwamba wapatanishi wanatakiwa kufuta data mara baada ya kuiwasilisha, hivyo maombi ya kufuta data huja kwako kila wakati.[12] Chini ya AMLR, taasisi zenye wajibu humjulisha msimamizi kabla utoaji wa kazi kwa wahusika wa nje haujaanza na "zinabaki na dhima kamili kwa hatua yoyote, iwe kitendo cha kufanya au cha kuacha, inayohusiana na kazi zilizotolewa kwa wahusika wa nje".[10] Chini ya Digital Operational Resilience Act (DORA), taasisi za kifedha "zinabaki na wajibu kamili" kwa majukumu yao.[14] Weka katika mkataba ukaguzi uliokubaliwa, muda wa kuhifadhi data na haki za ukaguzi wa hesabu; mwongozo wetu wa ujumuishaji unalinganisha njia hizo.
Jedwali la udhibiti: mmiliki, ushahidi, chanzo
"Mbinu bora" huonyesha udhibiti usio na kanuni nyuma yake.
| Udhibiti | Mmiliki | Ushahidi | Chanzo |
|---|---|---|---|
| Uamuzi wa wigo wenye tarehe | Kisheria | Memo iliyosainiwa | Kifungu 5f[1] |
| Mmiliki wa sera aliyetajwa | Uzingatiaji | Sera iliyoidhinishwa | Utendaji mzuri |
| Orodha ya matumizi yaliyokusudiwa | Bidhaa | Rejista ya sifa | Kiambatisho I, 9-10[3] |
| Usajili unasasishwa | Uzingatiaji | Kumbukumbu ya mabadiliko, dondoo la rejista | Kifungu 5(3)[3] |
| Orodha ya vyeti kwa kila mfano | Usalama | Orodha, arifa za kuisha muda | ARF 6.4.2[12] |
| Ulinzi na mzunguko wa funguo | Usalama | Kumbukumbu za hafla ya funguo | Utendaji mzuri |
| Kuzuia maombi ya ziada katika majaribio ya toleo | Uhandisi | Ripoti ya majaribio | Kifungu 5b(3)[1] |
| Ukaguzi wa sahihi na nanga ya uaminifu | Uhandisi | Kumbukumbu za ukaguzi | Kifungu 5b(9)[1] |
| Sera ya ubatilishaji na ufungaji wa kifaa | Usalama | Sera, kumbukumbu za ukaguzi | ARF 6.6.3.7-9[12] |
| Kanuni ya hali isiyojulikana | Uzingatiaji | Uchambuzi wa hatari | ARF 6.6.3.7[12] |
| Ulinganishaji wa viwango vya uhakikisho | Uzingatiaji | Hati ya ulinganishaji | Kifungu 5a(11)[1] |
| Kanuni za uthibitishaji wa ziada | Udanganyifu | Kanuni, kumbukumbu za maamuzi | ARF 6.6.3.9[12] |
| Njia sawa isiyotumia pochi | Bidhaa | Mapitio ya mtiririko wa mtumiaji na bei | Kifungu 5a(15)[1] |
| Njia za ufutaji na malalamiko | Faragha | Tiketi, muda wa kujibu | Kifungu 5a(4)(d)[1] |
| Ratiba ya muda wa kuhifadhi | Faragha | Ratiba, kumbukumbu za ufutaji | Kifungu 77[10] |
| Kanuni ya picha ya uso | Faragha | Jaribio la uhifadhi wa data kwa kila sehemu | Kifungu 3a[6] |
| Uchujaji wa awali wa DPIA | Faragha | DPIA iliyosainiwa au uchujaji wa awali | Kifungu 35[13] |
| Ramani ya sifa za Kifungu 22 | Uzingatiaji | Utaratibu, sampuli | Kifungu 22[10] |
| Miongozo ya kushughulikia matukio | Usalama | Ripoti za mazoezi | Kifungu 5[9] |
| Mkataba na mpatanishi | Ununuzi | Mkataba, ripoti za ukaguzi | Kifungu 5b(10)[1] |
Mpango wa utayari wa EUDI Wallet hadi Desemba 2027
Tarehe zilizokolezwa zinatoka kwenye maandishi ya sheria; zilizobaki ni pendekezo letu.
| Lini | Lengo | Matokeo |
|---|---|---|
| Novemba 2026 | Wigo na umiliki | Hati ya wigo, mmiliki, orodha ya mapungufu |
| 24 Desemba 2026 | Sheria za usajili zinaanza kutumika; pochi lazima ziwe tayari | Rejista ya kitaifa na sera ya usajili zimekaguliwa kwa kila Nchi Mwanachama ya nyumbani |
| Januari hadi Machi 2027 | Usanifu | Matumizi yanayokusudiwa, orodha za sifa, uchunguzi wa awali wa DPIA, njia imechaguliwa |
| Aprili hadi Juni 2027 | Ujenzi na mkataba | Majaribio ya marejeleo, masharti ya mtoa huduma, ratiba ya uhifadhi wa data |
| 10 Julai 2027 | AMLR inaanza kutumika | Ramani ya Kifungu 22 na taratibu za Kifungu 9 zinafanya kazi |
| Julai hadi Septemba 2027 | Sajili | Usajili, vyeti, kurasa za faragha, mafunzo ya timu ya usaidizi |
| Oktoba hadi Novemba 2027 | Thibitisha | Majaribio ya awali, zoezi la tukio, ukaguzi wa ndani |
| 24 Desemba 2027 | Tarehe ya mwisho ya ukubali | Idhini ya uzalishaji, ufuatiliaji unaendelea |
Ukaguzi wa katikati ya mpango
Jenga mtiririko wa kazi, ushahidi na njia mbadala sasa kwa eID za kitaifa na nyaraka, kisha soma mwongozo wa ujumuishaji.
Cha kufanya mwezi huu: orodha ya ukaguzi wa utayari wa EUDI Wallet
- Andika memo ya wigo kwa Kifungu 5f(2).
- Mteue mmiliki anayewajibika.
- Orodhesha kila mtiririko unaoweza kukubali pochi.
- Andaa orodha ya chini kabisa ya sifa kwa kila mtiririko.
- Mtambue msajili wako na sera ya usajili ya kitaifa.
- Ainisha data ya Kifungu 22(1) ambayo njia yako ya pochi haitatoa.
- Anza uchunguzi wa awali wa DPIA.
- Weka chaguo-msingi la picha ya uso kuwa kuthibitisha kisha kufuta.
- Hakikisha kwamba njia za faragha na za usaidizi ziko tayari kwa maombi yanayohusu pochi.
- Orodhesha wachuuzi watakaoshughulikia data za pochi.
Jinsi Didit inavyosaidia katika utayari wa EUDI Wallet
Didit inakupa njia isiyotumia pochi na mtiririko wa kazi unaoizunguka. Ukubali wa EUDI Wallet unakuja hivi karibuni. Tazama ukurasa wa EUDI Wallet, unaoeleza hivi: "Unganisha leo, na uendelee nao pochi itakapowasili."[17][23] Hatuna hadhi ya kusajiliwa wala kuidhinishwa chini ya kanuni hizi, na wajibu wa kampuni yako unabaki kwa kampuni yako.
Didit inatoa
- eID za kitaifa zinazofanya kazi leo: MitID, BankID Sweden, Finnish Trust Network, Smart-ID na Mobile-ID[24]
- Ukaguzi wa nyaraka kwa usomaji wa chipu kwa NFC, ugunduzi wa uhai na ulinganishaji wa uso
- Uthibitishaji wa kibayometriki kwa watumiaji wanaorudi[21]
- Uhifadhi kuanzia mwezi 1 hadi miaka 10, na ufutaji unapoombwa[18]
- Kumbukumbu za ukaguzi na mapitio ya kesi kwa macho manne[19][20]
Kinabaki kwako
- Uamuzi wa wigo na sera
- Usajili wako na matumizi unayokusudia
- Kiwango chako cha kukubali hatari na maamuzi kuhusu wateja
- Wajibu wa mdhibiti wa data chini ya GDPR: Didit inafanya kazi kama mchakataji[18]
- Mawasiliano na mamlaka ya udhibiti na arifa za utoaji wa kazi kwa wahusika wa nje
Kwa mapitio ya mchuuzi, uhakikisho wa Didit unajumuisha SOC 2 Type 1 na Type 2, ISO/IEC 27001 na iBeta Level 1 ya ugunduzi wa mashambulizi ya uwasilishaji.[22] Kwa wajibu wa AML tazama ukurasa wetu wa AMLR, na uthibitishaji wa eID ya kitaifa kwa njia inayofanya kazi sasa. Gharama ziko kwenye ukurasa wa bei.
Weka njia yako mbadala kwanza
Endesha eID za kitaifa na nyaraka katika mtiririko mmoja wa kazi, pamoja na ushahidi unaohitajika na udhibiti wako.
Mambo muhimu
- Utayari wa EUDI Wallet ni programu ya udhibiti: maeneo 13, kila moja likiwa na mmiliki na ushahidi.
- Usajili ni uwazi, si idhini, na kuomba data kupita kiasi ni sababu iliyotajwa wazi ya kuusimamisha au kuufuta.
- Ubatilishaji na ufungaji wa kifaa ni mapendekezo ya ARF, kwa hiyo sera yako lazima iamue juu yake.
- Pochi haitoi seti nzima ya data ya Kifungu 22, na kwa vitendo njia mbadala ni ya lazima.
- Picha ya uso sasa ina kanuni yake ya uhifadhi: chaguo-msingi ni kuthibitisha kisha kufuta.
Maswali yanayoulizwa mara kwa mara
Kampuni inahitaji sera gani kabla ya kukubali EUDI Wallet?
Kwa uchache: uamuzi wa wigo, sera yenye mmiliki aliyetajwa, orodha ya sifa kwa kila matumizi yanayokusudiwa, kanuni za vyeti na funguo, kanuni za ukaguzi wa uaminifu na uthibitishaji wa ziada, njia mbadala, kanuni za uhifadhi, uchunguzi wa awali wa DPIA, miongozo ya kushughulikia matukio na masharti ya wachuuzi.[1][3][13]
Je, kila kampuni inayodhibitiwa inalazimika kukubali EUDI Wallet ifikapo 24 Desemba 2027?
Hapana. Kifungu 5f(2) kinahusu wahusika wanaotegemea binafsi wanaotakiwa na sheria ya Muungano au ya kitaifa, au na mkataba, kutumia uthibitishaji imara wa mtumiaji kwa utambuzi mtandaoni, isipokuwa biashara ndogo sana na ndogo, na tu pale mtumiaji anapoomba kwa hiari. Tarehe hiyo inahesabiwa kama miezi 36 tangu 24 Desemba 2024. Majukwaa makubwa sana ya mtandaoni yana wajibu tofauti chini ya Kifungu 5f(3).[1]
Je, tunahitaji cheti cha ufikiaji na cheti cha usajili pia?
Jiandae kwa vyote viwili. Vyeti vya ufikiaji vinakuthibitisha kwa pochi na ni lazima kwa wahusika waliosajiliwa. Vyeti vya usajili vinaorodhesha matumizi uliyosajili unayokusudia na sifa unazoomba. Tangu 2026/1730, Nchi Wanachama lazima ziidhinishe angalau mtoa huduma mmoja na zihakikishe utoaji wa vyeti kwa njia ya kiotomatiki. Wajibu wa pochi kuthibitisha vyeti vya usajili unaanza kutumika kuanzia 11 Agosti 2028. Kuahirishwa huko hakuhusu vyeti vya ufikiaji.[3][4][6][7][12]
Je, kiwango cha uhakikisho cha juu kinatosha kwa uangalifu unaostahili kwa mteja chini ya AML?
Kinashughulikia uthibitishaji wa utambulisho, si uangalifu unaostahili wote. Kifungu 22(6)(b) cha AMLR kinakubali eID katika kiwango cha kutosha au cha juu. Bado unahitaji data za Kifungu 22(1) ambazo PID haina, pamoja na wamiliki manufaa, madhumuni, uchunguzi wa orodha na ufuatiliaji. Rasimu ya viwango vya AMLA, ambayo bado si sheria, inasema sifa zinazokosekana hupatikana kwa njia nyingine.[10][11]
Je, tunaweza kuhifadhi picha ya uso kutoka kwenye uwasilishaji wa pochi?
Katika hali chache tu. Kifungu 3a(3) cha 2024/2977, kilichoongezwa na 2026/1731, kinakataza kuihifadhi isipokuwa uchakataji ni muhimu kwa utambuzi na uthibitishaji kwa kuzingatia sheria ya Muungano ya ulinzi wa data, au sheria ya Muungano au ya kitaifa inaelekeza hivyo. Kwa kawaida, thibitisha kisha futa.[6]
Tunahifadhi data za pochi kwa muda gani?
Taasisi zenye wajibu huhifadhi taarifa za uangalifu unaostahili kwa mteja, zikiwemo taarifa zilizopatikana kupitia njia za utambuzi wa kielektroniki, kwa miaka 5 tangu mwisho wa uhusiano au tangu kukataliwa, kisha huzifuta, kwa kuzingatia sheria nyingine. Nje ya AML, mipaka ya uhifadhi ya GDPR inatumika kwa kila madhumuni.[10][13]
Je, tunaweza kutumia mpatanishi, na nani anabaki kuwajibika?
Ndiyo, unaweza. Mpatanishi anachukuliwa kuwa mhusika anayetegemea na haruhusiwi kuhifadhi data kuhusu maudhui ya muamala. Wewe na mpatanishi lazima mkubaliane ni ukaguzi upi atakaofanya. Taasisi zenye wajibu zinabaki kuwajibika kikamilifu kwa hatua yoyote inayohusiana na kazi zilizotolewa kwa wahusika wa nje, na humjulisha msimamizi kabla utoaji wa kazi kwa wahusika wa nje haujaanza.[1][10][12]
Je, Didit inakubali EUDI Wallets leo?
Hapana. Ukubali wa EUDI Wallet unakuja hivi karibuni kwenye Didit. MitID, BankID Sweden, Finnish Trust Network, Smart-ID na Mobile-ID zinafanya kazi leo, pamoja na uthibitishaji wa nyaraka.[17][23][24]
Vyanzo
- Kanuni (EU) Na. 910/2014 (eIDAS), maandishi yaliyounganishwa ya 18 Oktoba 2024, EUR-Lex.
- Kanuni (EU) 2024/1183, EUR-Lex, Gazeti Rasmi la 30 Aprili 2024.
- Kanuni ya Utekelezaji ya Kamisheni (EU) 2025/848, usajili wa wahusika wanaotegemea pochi, EUR-Lex.
- Kanuni ya Utekelezaji ya Kamisheni (EU) 2026/1730, inayorekebisha 2025/848, EUR-Lex, Gazeti Rasmi la 22 Julai 2026.
- Kanuni ya Utekelezaji ya Kamisheni (EU) 2024/2977, data za utambulisho wa mtu na uthibitisho, EUR-Lex.
- Kanuni ya Utekelezaji ya Kamisheni (EU) 2026/1731, inayorekebisha 2024/2977, 2024/2979, 2024/2980 na 2024/2982, EUR-Lex, Gazeti Rasmi la 22 Julai 2026.
- Kanuni ya Utekelezaji ya Kamisheni (EU) 2024/2982, itifaki na violesura, EUR-Lex.
- Kanuni ya Utekelezaji ya Kamisheni (EU) 2025/846, ulinganishaji wa utambulisho wa kuvuka mipaka, EUR-Lex.
- Kanuni ya Utekelezaji ya Kamisheni (EU) 2025/847, uvunjifu wa usalama wa pochi, EUR-Lex.
- Kanuni (EU) 2024/1624 (AMLR), EUR-Lex, Gazeti Rasmi la 19 Juni 2024.
- Ripoti ya Mwisho, rasimu ya RTS chini ya Kifungu 28(1) cha AMLR, AMLA, rasimu, si sheria.
- EUDI Wallet Architecture and Reference Framework v3.0.0, Kamisheni ya Ulaya, 23 Julai 2026.
- Kanuni (EU) 2016/679 (GDPR), EUR-Lex.
- Kanuni (EU) 2022/2554 (DORA), EUR-Lex.
- TechDispatch kuhusu pochi za utambulisho wa kidijitali, European Data Protection Supervisor, 16 Desemba 2025.
- Hazina ya kithibitishaji cha marejeleo cha EU, eu-digital-identity-wallet kwenye GitHub.
- Pochi za kidijitali za utambulisho, nyaraka za Didit.
- Uhifadhi na ufutaji wa data, nyaraka za Didit.
- Kumbukumbu za ukaguzi, nyaraka za Didit.
- Mapitio ya macho manne (4-eyes), nyaraka za Didit.
- Uthibitishaji wa kibayometriki, nyaraka za Didit.
- Usalama na uzingatiaji, nyaraka za Didit.
- Ukurasa wa suluhisho za EUDI Wallet, Didit.
- Uzingatiaji wa AMLR, nyaraka za Didit.
Angalia jinsi njia ya hati na njia ya eID ya kitaifa zinavyoshirikiana kwenye ukurasa wa EUDI Wallet.
Anza na njia unayoweza kuitumia leo
Jenga juu ya eID za kitaifa na hati wakati pochi zinaendelea kuzinduliwa.
Makala zinazohusiana
- Ukubali wa EUDI Wallet kuvuka mipaka: muunganisho mmoja kote EU
- Utayari wa EUDI Wallet: sera na udhibiti kwa kampuni zinazodhibitiwa
- Ufungamanisho wa mmiliki katika EUDI Wallet: uwasilishaji unathibitisha nini hasa
- Kuunganisha EUDI Wallet: jinsi ya kuchagua njia yako (mwongozo wa 2026)
- Uthibitishaji wa utambulisho wa FINTRAC mwaka 2026: mbinu, kanuni, C-12
- Quebec Law 25 na bayometriki: mwongozo wa uthibitishaji wa utambulisho (2026)