
Vinculació del titular a l'EUDI Wallet: què demostra realment una presentació
El problema de la possessió, des del text primari: què demostra una presentació de la cartera, què diu l'ARF v3.0.0 sobre la User binding i el retrat, una taula d'amenaces i un disseny de step-up per risc per a equips regulats.
En resum
La vinculació del titular (holder binding) de la cartera europea d'identitat digital (EUDI Wallet) és el vincle entre la persona que presenta una cartera i la persona a qui es van emetre les dades d'identitat. L'Architecture and Reference Framework (ARF) l'anomena User binding, i en la majoria de presentacions la part usuària (relying party) hi confia en lloc de comprovar-la.[2]
- Una presentació verificada i vinculada al dispositiu demostra que les dades són autèntiques i no s'han modificat, i que la cartera té la clau vinculada.[2]
- No demostra qui té el telèfon en el vostre proper inici de sessió, pagament o restabliment de contrasenya.
- El nivell alt és una garantia real. Mantingueu la cartera com a opció per defecte i afegiu comprovacions facials només on el risc les justifiqui.
Aquest és el problema de la possessió. Una signatura de la cartera mostra que s'ha fet servir una clau. Cal una cadena de confiança per passar d'aquesta clau a un ésser humà, i l'última baula és en un telèfon que no controleu.
Res d'això fa que la cartera sigui feble. S'emet en el marc d'un sistema amb nivell de garantia alt, i un equip que la tracta com a sospitosa la desaprofita. Aquesta guia explica què respon, què deixa obert i com tancar la bretxa.
Per al registre i els certificats, llegiu la nostra guia per a parts usuàries. Per triar la via d'integració, llegiu com triar una plataforma d'integració de l'EUDI Wallet.
Què demostra realment una presentació de la cartera
Una presentació remota executa diverses comprovacions en seqüència. Algunes són vostres i d'altres passen dins de la cartera, on no les podeu veure.
El pas 3 no el veieu mai
Comproveu la signatura i l'estat
Comproveu la vinculació al dispositiu
Presentació remota simplificada, basada en l'ARF v3.0.0, secció 6.6.3. Els passos 1, 2 i 4 són visibles per a vosaltres o per a la persona. El pas 3 no.[2]
| Capa | Què estableix | Qui ho comprova | Situació per a vosaltres | Límit |
|---|---|---|---|---|
| Signatura de l'emissor | Les dades provenen d'un proveïdor autèntic i no s'han modificat[2] | Vosaltres | L'article 5b(9) ho atribueix a les parts usuàries, per a la PID i les atestacions[1] | No diu res de qui fa la presentació |
| Estat de revocació | El proveïdor no ha revocat les dades[2] | Vosaltres | Recomanat, no obligatori[3] | Només tan actual com la font de l'estat |
| Vinculació al dispositiu | Les dades són a la unitat de cartera a la qual es van emetre, no en una còpia[2] | Vosaltres | Recomanat, però obligatori si confieu en l'autenticació pròpia de la cartera[2] | Demostra una clau, no una persona |
| Integritat de la cartera | La unitat de cartera i el seu maquinari segur eren vàlids en el moment de l'emissió[2] | El proveïdor de les dades, durant l'emissió[2] | Hi confieu de manera indirecta[2] | No teniu cap manera directa de verificar-ho[2] |
| Autenticació de l'usuari | La cartera va autenticar el seu usuari abans de lliurar les dades[2][6] | La cartera | Hi confieu de manera indirecta[2] | No us arriba cap resultat |
L'ARF v3.0.0 divideix l'atestació de la unitat de cartera del reglament en una Wallet Instance Attestation, sobre la integritat i l'estat de revocació de l'aplicació, i una Key Attestation, sobre l'emmagatzematge segur que conté les claus.[2] Sobre la vostra posició: "The Relying Party Instance does not have a way to directly verify the authenticity of the Wallet Unit and the Wallet Provider."[2]
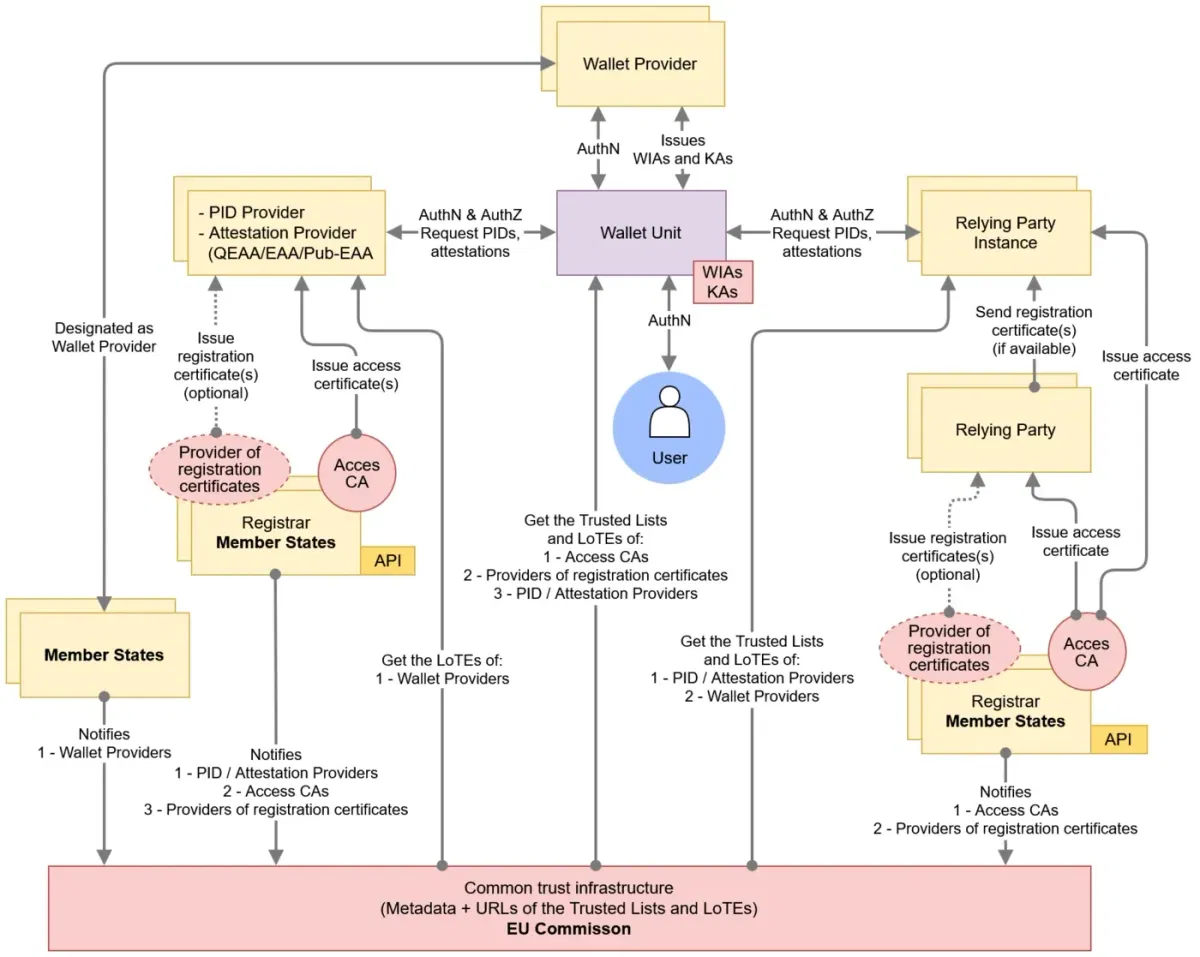
Figura 12 de l'ARF: l'usuari accedeix a la unitat de cartera mitjançant un enllaç d'autenticació que la part usuària no veu mai. Font: EUDI Wallet Architecture and Reference Framework, Comissió Europea, CC BY 4.0. Sense adaptar.
Cobriu el buit que la cartera deixa obert
Feu la prova de vida i la comparació facial en les accions que comporten un risc real, en el flux de treball que utilitzeu avui per a la verificació. Comenceu gratis o parleu amb nosaltres.
Vinculació al dispositiu, vinculació al titular i el buit que queda després
Sota l'etiqueta "holder binding" es barregen tres vincles diferents. Els dos primers són conceptes de l'ARF. El tercer és una etiqueta nostra.
De la clau a la cartera
Vinculació al dispositiu
- Les dades estan vinculades a una clau en maquinari segur[2]
- També anomenada prova de possessió[2]
- Impedeix la còpia i la reproducció[2]
Ho comproveu vosaltres
De la cartera a la persona
User binding
- Qui presenta les dades és la persona a qui es van emetre[2]
- Depèn del device binding[2]
- Normalment s'hi confia, no es verifica[2]
Ho fa la cartera
De la persona a l'acció
Action binding
- Aquesta persona ha fet aquesta acció posterior
- Queda fora de la presentació
- Resideix en la vostra sessió i en els vostres controls
Només vostra (terme nostre)
Device binding i User binding són termes de l'ARF. Action binding és una etiqueta de Didit, no un terme de cap estàndard.
El document de debat de l'ARF sobre atestacions vinculades al dispositiu formula la distinció en una sola línia: "An attestation may be bound to a device but not to a User."[11] La definició que importa és aquesta.
Secció 6.6.3.9ARF v3.0.0
"User binding (sometimes also called 'holder binding') is the property that the person that presents the PID or attestation to the Relying Party is in fact the User to whom the PID or the attestation was issued."
Font: ARF v3.0.0, capítol 6[2]
En la comunicació, la propietat que controleu és require_cryptographic_holder_binding a OpenID4VP. Per defecte és true, i si la poseu a false indiqueu a la cartera que accepteu una credencial sense aquesta prova.[12] El protocol diu holder binding on l'ARF diu device binding.[12][2] Deixeu-la activada. La nostra guia del verificador OpenID4VP explica les comprovacions.
Què diuen la llei i l'ARF, amb les seves pròpies paraules
Aquestes disposicions regulen l'emissió i la presentació de la cartera, no les accions posteriors al vostre compte.
| Norma | Text | Què significa per a vosaltres |
|---|---|---|
| Art. 5a(4)(a), Reglament 910/2014 | Les carteres han de permetre als usuaris presentar dades "sota el control exclusiu de l'usuari"[1] | La nostra lectura: és un requisit sobre com es construeixen les carteres, no una constatació sobre cap sessió |
| Art. 5a(5)(d) i 5a(11) | Les carteres compleixen els requisits del nivell alt i es proporcionen en el marc d'un sistema de nivell alt[1] | Base sòlida, no cal cap prova addicional per a aquesta afirmació |
| Art. 5b(9) | Les parts usuàries són responsables d'"autenticar i validar" les dades[1] | Les comprovacions de signatura i validesa us corresponen |
| Art. 3(5), Reglament 2024/2977 | Els proveïdors de PID "vetllaran perquè" el PID que emeten "estigui vinculat criptogràficament a la unitat de cartera a la qual s'emet"[4] | Els proveïdors de PID han de vincular la PID a la unitat de cartera; vosaltres verifiqueu el resultat |
| Art. 3(1), Reglament 2024/2979 | Cap funcionalitat bàsica "fins que la unitat de cartera hagi autenticat correctament l'usuari de la cartera"[6] | La cartera autentica abans d'actuar |
| Annex, punt 2.2.1, Reglament d'execució 2015/1502 | Per al nivell alt, "El mitjà d'identificació electrònica està dissenyat de manera que la persona a qui pertany el pugui protegir de manera fiable contra l'ús per part d'altres."[7] | Protecció contra tercers, a disposició del titular |
| WIAM_14, ARF Annex 2 | El maquinari segur per a la PID autentica l'usuari amb nivell alt abans de les operacions criptogràfiques sobre els seus actius crítics[3] | Una segona capa d'autenticació dins de la cartera |
La secció 6.5.3.3.1 de l'ARF diu: "Durant l'activació de la unitat de cartera, la unitat de cartera garanteix que l'usuari configuri dos mecanismes d'autenticació d'usuari." Un se situa a nivell del sistema operatiu i l'altre en el maquinari criptogràfic segur que s'utilitza quan s'emet, es presenta o s'elimina una PID.[2] L'usuari ha de superar tots dos per presentar la PID.[2]
La secció 6.6.3.9 tracta de la confiança en aquesta autenticació: "Aquesta confiança no es basa en el resultat de cap verificació feta per la mateixa part usuària", sinó en "una confiança a priori en la unitat de cartera certificada i (per a PID i atestacions amb un nivell de seguretat alt) en la WSCA/WSCD certificada."[2] (WSCA i WSCD: l'aplicació i el dispositiu criptogràfics segurs de la cartera.) L'ARF afegeix que confiar en aquest mètode "implica que les parts usuàries han de verificar la vinculació al dispositiu".[2]
Per tant, l'ARF estableix tres vies per a la vinculació de l'usuari. Confiar en l'autenticació de la cartera, que sempre s'executa. Comparar un retrat de la PID amb la cara en directe. O comparar els atributs de la PID amb un document d'identitat que pugueu verificar que realment pertany a la persona.[2]
Per què el nivell alt és una garantia real
El nivell alt exigeix protecció "contra atacants amb un potencial d'atac elevat".[7] La certificació posa a prova aquesta resistència.[8] Una PID falsificada, una cartera clonada o una resposta reproduïda haurien de fallar. La nostra lectura: el nivell alt descriu el mitjà, i no diu res d'un titular real que decideixi prestar o vendre'n l'ús.
El document de treball Topic R de l'ARF, del 14 d'octubre de 2025, recull que "avui dia els dispositius mòbils no tenen mitjans ni base per acreditar a les parts usuàries de la cartera que s'ha dut a terme l'autenticació de l'usuari", i que, segons alguns experts, la biometria del dispositiu "no és del tot fiable".[10] És un registre de debat, no un requisit.
- 11 d'agost de 2026Normes de confirmació del retratReglament 2026/1731 en vigor: avisos i confirmació explícita.
- 24 de desembre de 2026Termini de les carteresCàlcul: 24 mesos des dels actes.
- 10 de juliol de 2027Aplicació de l'AMLRL'article 22(6) obliga les entitats obligades.
- 24 de desembre de 2027AcceptacióCàlcul: article 5f(2). Parts privades que, per llei o per contracte, han d'utilitzar l'autenticació forta de l'usuari, a petició de l'usuari; les microempreses i petites empreses en queden exemptes.
- 11 d'agost de 2028Retrat a la PIDAtribut obligatori de la PID a partir d'aquesta data, amb possibilitat d'exclusió.
Les dates de desembre són un càlcul nostre a partir dels articles 5a(1) i 5f(2), comptant des de l'entrada en vigor dels actes d'execució a què fan referència els articles 5a(23) i 5c(6) (Reglaments 2024/2977 a 2024/2982, en vigor el 24 de desembre de 2024).[1][4][5][13] Vegeu la nostra guia de terminis de l'EUDI Wallet.
El retrat: útil, opcional i estrictament regulat
El retrat és la via evident per comprovar la persona. El Reglament d'execució (UE) 2026/1731, adoptat el 15 de juliol de 2026 i publicat al Diari Oficial el 22 de juliol de 2026, en va canviar les normes.
- Calendari. "el retrat de l'usuari de la cartera només podrà formar part de les dades obligatòries d'identificació de la persona per a la persona física a partir de l'11 d'agost de 2028".[5] Segons la taula actual de la PID, el retrat s'hi inclou "excepte quan l'usuari ho rebutgi explícitament, si escau".[5]
- Les exclusions es mantenen. Els Estats membres "poden preveure que l'usuari tingui l'opció de rebutjar la inserció del retrat", i llavors el valor queda buit.[5]
- Avís de la cartera. La cartera avisa que la sol·licitud implica dades biomètriques, i l'usuari ha de "confirmar de manera explícita i específica la presentació del retrat".[4] L'ARF RPA_07c hi afegeix: "El silenci o una casella premarcada NO SERAN suficients."[3]
- No és una base jurídica. El considerant 2 del Reglament 2026/1731 diu: "La confirmació explícita de l'usuari de la cartera ha de ser una salvaguarda tècnica i no constituir per si mateixa una base jurídica per al tractament."[5] El considerant remet als articles 6 i 9 del RGPD per a la base jurídica.[5]
- Conservació. Les parts usuàries de la cartera "no conservaran el retrat tret que el seu tractament sigui necessari per a les finalitats d'identificació i autenticació" d'acord amb la normativa de protecció de dades, o que el dret de la Unió o el dret nacional ho prevegi.[4][5]
- Registre. D'acord amb l'article 5b(3), no podeu sol·licitar dades més enllà de les que heu registrat, de manera que el retrat ha de constar en l'ús que teniu registrat.[1]
Per a la comparació a distància, l'ARF demana una bona il·luminació, instruccions clares i "un mecanisme aprovat de detecció de vida que admeti la detecció d'atacs de presentació", "així com mecanismes de detecció d'atacs d'injecció, en particular la detecció de deepfakes".[2] ENISA detalla els atacs de presentació facial.[21] L'ETSI TS 119 461 defineix un atac d'injecció com un "atac que consisteix a injectar contingut controlat per l'atacant en el procés de captura de dades".[23]
Una comprovació facial en un mòbil: el pas de captura és la superfície d'atac. Il·lustració de mikemacmarketing, Wikimedia Commons, CC BY 2.0. No adaptada.

La verificació d'un a un, amb l'únic objectiu de confirmar una identitat declarada, queda exclosa de l'entrada de l'annex III de l'AI Act sobre identificació biomètrica remota.[16] Les dades biomètriques que s'utilitzen per identificar una persona de manera unívoca continuen sent una categoria especial de dades segons l'article 9 del RGPD, així que cal preveure una base jurídica i una avaluació d'impacte.[15]
Amenaça per amenaça: què atura la cartera i què queda al vostre càrrec
El reglament de certificació conté un registre de riscos per a les carteres. Els identificadors d'amenaça que hi ha a continuació són els oficials. Les dues darreres columnes són la nostra valoració.[8]
| Amenaça | Registre | Efecte de la cartera | Què queda | El vostre control |
|---|---|---|---|---|
| Dades de la cartera copiades o duplicades | TR60 | Fort: vinculació al dispositiu[2] | Poca cosa, si la verifiqueu | Mantingueu activada la prova de vinculació |
| Presentació reproduïda | Tipus 5.3 | Fort: signatura nova sobre les vostres dades[2] | Poca cosa | Nonce únic per sol·licitud |
| Telèfon robat, bloquejat | TR98 | Fort: dues capes d'autenticació[2] | Robatori del factor de coneixement (TR35) | Comprova l'estat de revocació |
| Dispositiu compartit a la llar | TR35, TR98 | Parcial | Algú que coneix el PIN o el codi[22] | Autenticació reforçada en accions d'alt risc |
| Usuari coaccionat o manipulat | TR28, TR99 | Feble: l'usuari legítim aprova | Gairebé tot | Seguiment de transaccions, període de reflexió, autenticació reforçada amb context |
| Retransmissió entre dispositius | TR103 | Parcial: comprovació de proximitat[24] | Pesca (phishing) de la sessió del navegador | Mateix dispositiu sempre que es pugui, anomena l'acció |
| Autenticació local burlada | TR113 | Depèn de la certificació[8] | Risc de dispositiu compromès | Comprovació de revocació, senyals del dispositiu |
| Presa de control del compte després de l'alta | Fora de la cartera | Cap, tret que es torni a presentar | Contrasenyes, sessions, fluxos de recuperació | Autenticació reforçada en canvis sensibles |
| Mula amb una cartera real | Fora de la cartera | Cap: totes les comprovacions se superen | Tot | Supervisió del comportament, vincles de xarxa |
L'usuari real que aprova
TR99 diu: «Un atacant pot convèncer un usuari perquè s'autentiqui i aprovi transaccions amb un atacant o un tercer no autoritzat.»[8] Tots els factors se superen. L'autenticació reforçada de clients «continua sent eficaç contra els tipus de frau per als quals es va dissenyar», segons el BCE, i el frau total notificat a l'Espai Econòmic Europeu va ser de €4.2 mil milions el 2024.[19][20] En les transferències, el frau per manipulació de l'ordenant va créixer «del 65% al 74% en valor i del 55% al 71% en volum, del 2023 al 2024».[19]
Dues persones, dos dispositius
TR103: «L'usuari de la connexió entre la part usuària i el navegador pot ser diferent de l'usuari de la connexió entre la part usuària i la cartera.»[8] La secció 4.4.3.2 de l'ARF indica que «els fluxos entre dispositius són vulnerables al phishing i als atacs de retransmissió», i la secció 4.4.3 hi fa obligatòria la comprovació de proximitat.[24] La vostra sessió web continua separada de l'aprovació a la cartera.
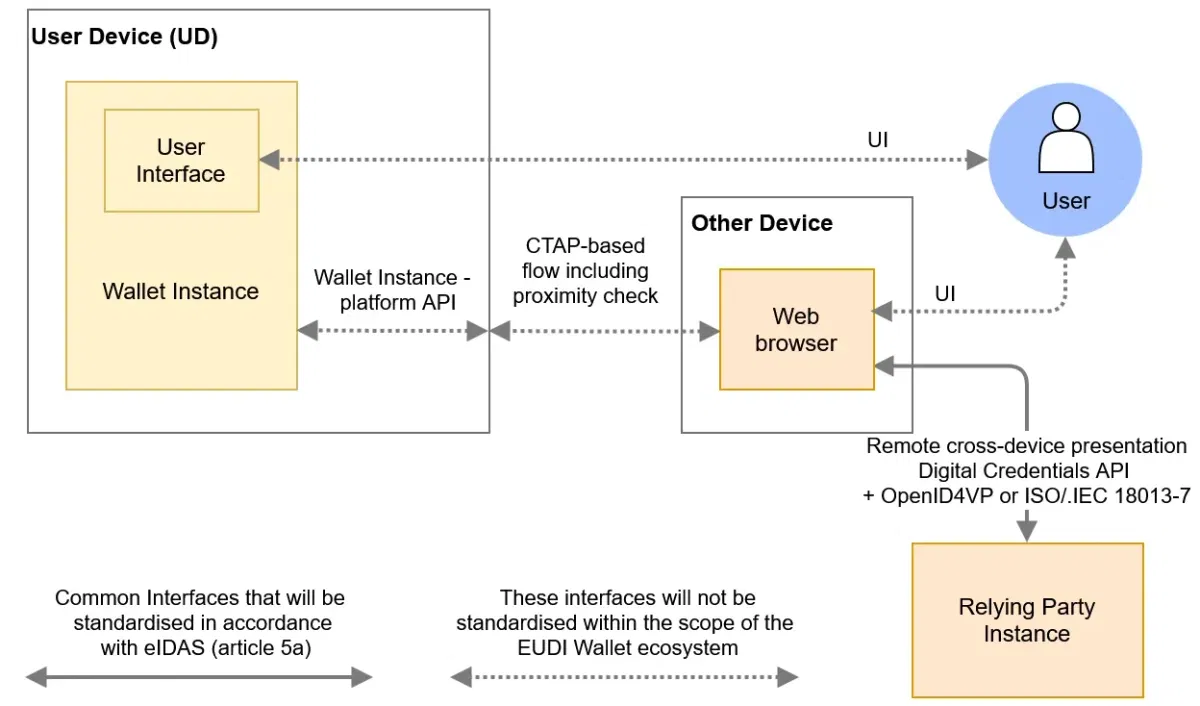
Figura 5 de l'ARF: en un flux entre dispositius, el vostre servei es comunica amb un navegador i la cartera és en un segon dispositiu. Font: EUDI Wallet Architecture and Reference Framework, Comissió Europea, CC BY 4.0. Sense adaptar.
La mula amb una cartera real
Una persona que ven l'accés a un compte, o que n'obre un per a una altra persona, supera honestament totes les comprovacions de la cartera, perquè és la titular. El control és el que ja estableix el Reglament contra el blanqueig de capitals (AMLR): «el seguiment continu de les relacions de negoci».[13] Els vincles entre comptes, els dispositius compartits i les cares repetides són els senyals que destapen les xarxes.
Un disseny de verificació addicional que manté la cartera com a opció per defecte
Cap dels textos que hem llegit exigeix una prova de vida a més de la cartera. L'article 22(6)(b) de l'AMLR inclou, com una de les opcions, «l'ús de mitjans d'identificació electrònica que compleixin els requisits del Reglament (UE) núm. 910/2014 pel que fa als nivells de garantia "substancial" o "alt"».[13] Els projectes finals de normes de l'Autoritat de Lluita contra el Blanqueig de Capitals (AMLA) diuen que això «inclou les carteres europees d'identitat digital», i aquestes normes encara són un projecte, no dret vigent.[14] Consulteu la nostra guia de l'AMLR sobre l'acceptació de carteres.
L'article 20(2) de l'AMLR deixa l'abast de les mesures a «una anàlisi individual dels riscos».[13] Al nostre parer, demanar una selfie en cada presentació és difícil de justificar d'acord amb el principi de minimització de dades del GDPR.[15] Aquests nivells són una proposta nostra, no categories jurídiques.
1Classifiqueu l'esdeveniment
Alta, inici de sessió o una acció concreta, amb el seu risc.
Quin dany pot causar la persona equivocada
Només la cartera
Comprovacions criptogràfiques completes. Sense biometria.
Afegiu prova de vida i comparació facial
Amb el retrat, o amb una cara que conserveu legalment.
Torneu a verificar en el moment de l'acció
Comprovació nova vinculada a aquesta acció i, després, revisió.
2Registreu les proves
Què s'ha executat, el resultat, la data. Per defecte, no el retrat.
Un exemple de flux de decisió. Fixeu els vostres llindars en la vostra avaluació de riscos.
| Nivell | Esdeveniments habituals | Controls | Per què |
|---|---|---|---|
| Només la cartera | Comprovacions d'edat o d'atributs, obertura de compte estàndard, inici de sessió de risc baix | Signatura, vinculació al dispositiu, estat, nonce | El nivell alt fa la feina; com menys dades, millor |
| Cartera més rostre | Client de risc més alt, dispositiu o ubicació inusual, primer ús després d'un llarg període | L'anterior, més prova de vida i comparació facial | Respon directament a la vinculació de l'usuari, tal com la descriu l'ARF[2] |
| Reverificació de l'acció | Beneficiari nou, pagament elevat, canvi de dades bancàries, recuperació, alta d'un dispositiu | Comprovació facial nova o aprovació vinculada a la transacció, més revisió | Vincula la persona a aquesta acció |
| Sense cartera o sense retrat | Client sense cartera, país que arriba tard, retrat exclòs | Document, lectura del xip, prova de vida, comparació facial | L'ús de la cartera és voluntari[1] |
La PID no pot aprovar una acció per vosaltres: "Wallet Units SHALL NOT use a PID private key to sign transactional data received from a Relying Party in a presentation request."[9] L'aprovació de transaccions correspon a les atestacions d'autenticació forta de l'usuari (SUA), que porten dades de la transacció i s'emmarquen en el tema de l'ARF sobre pagaments electrònics.[3] La normativa de pagaments funciona igual: el codi ha de ser "específic per a l'import de l'operació de pagament i per al beneficiari".[18] La fórmula de la PSD2 "qualsevol acció a través d'un canal remot que pugui comportar un risc de frau en els pagaments o altres abusos" és un model útil de desencadenant.[17]
Opció
Cartera una altra vegada
- Nova presentació de la PID
- Torna a confirmar la cartera
- Cap vincle amb l'acció
Adequat per a l'inici de sessió
Opció
Comprovació facial
- Prova de vida i comparació facial
- Comprova la persona present
- Necessita una referència lícita
Adequat per a canvis de risc
Opció
Atestació de transacció
- Signa les dades de l'acció
- Mostra a l'usuari què s'aprova
- Depèn del suport de l'emissor
Adequat per a pagaments
Atenció
No feu servir la clau de la PID com a identificador del dispositiu. Els proveïdors poden emetre atestacions que només es presenten una vegada, per "mitigar el risc de vinculabilitat de la part usuària".[2] Identifiqueu els clients recurrents pels atributs, tal com explica la nostra guia d'acceptació transfronterera.
Llista de comprovació: què cal fer aquest mes
La política interna darrere d'aquests passos és a la nostra guia de polítiques i controls de la cartera europea d'identitat digital (EUDI Wallet), i la decisió sobre la via d'integració és a la guia de la plataforma d'integració.
Compliment normatiu i risc
- Documenteu quins dels vostres esdeveniments es basen només en la cartera.
- Definiu els activadors de verificació reforçada per a pagaments a tercers, canvis de beneficiari i recuperació del compte.
- Decidiu la base jurídica per a qualsevol comparació facial.[5][15]
- Actualitzeu l'avaluació d'impacte relativa a la protecció de dades per a l'ús del retrat.[15]
Enginyeria
- Mantingueu obligatòria la prova de vinculació amb el titular en cada sol·licitud.[12]
- Verifiqueu la signatura de vinculació amb el dispositiu en cada resposta.[2]
- Comproveu l'estat de revocació encara que sigui opcional.[3]
- Vinculeu cada presentació a una sola sessió amb un nonce nou.
- Construïu el flux del retrat de manera que gestioni un valor buit.[5]
Producte i suport
- Sol·liciteu el retrat només quan les finalitats registrades l'incloguin.[1]
- Mantingueu una via amb document per a les persones que no tenen cartera.[1]
- Redacteu el text de cada verificació reforçada de manera que indiqui l'acció.
- Informeu els clients que poden demanar al proveïdor de la cartera que revoqui una cartera robada.[6]
Com ajuda Didit amb el problema de la possessió
La documentació de Didit indica l'acceptació de la cartera europea d'identitat digital (EUDI Wallet) amb l'estat Coming soon.[28] La nostra pàgina sobre l'EUDI Wallet diu "Encara no hi ha cap API de Didit específica per a EUDI" i "Integreu avui i manteniu-ho quan arribi la cartera." Aquesta secció tracta el que funciona avui. Biometric Authentication executa verificacions reforçades amb prova de vida i comparació facial.
- Reverificació. Biometric Authentication verifica els usuaris recurrents només amb la prova de vida, o amb la prova de vida més una comparació facial amb un retrat desat, com a sessió dins d'un flux de treball.[25][27]
- Presència. Liveness comprova que hi ha una persona real davant de la càmera, amb els mètodes passiu, d'acció 3D o de flaixos.[26]
- Verificació reforçada. Authentication de Didit documenta una crida que aplica les vostres regles de verificació reforçada abans d'una acció sensible i retorna si cal verificació. És nova i s'activa per a cada aplicació.[31]
- Xarxes. Face Search detecta comptes duplicats, i Networks agrupa els sol·licitants que comparteixen senyals de dispositiu, IP, biomètrics, de document o de contacte.[29][30]
- Seguiment. Transaction Monitoring analitza les transaccions en temps real amb un motor de regles configurable, amb gestió de casos.[32]
- Alternativa. ID Verification i les eID nacionals en funcionament donen servei als clients que no tenen cartera.[28]
Didit proporciona
- Prova de vida i comparació facial a demanda
- Vies amb document i amb eID nacional
- Senyals de duplicats i de xarxa
- El registre de cada comprovació
Es queda amb vosaltres
- L'avaluació del risc i la política de verificació reforçada
- La vostra base jurídica i l'avaluació d'impacte
- El registre com a part usuària
- Cada decisió d'alta i de transacció
Els plans i les tarifes són a la nostra pàgina de preus. Les dades emmagatzemades segueixen la conservació que configureu, i Didit actua com el vostre encarregat del tractament.[33]
Dissenyeu amb nosaltres la vostra verificació reforçada
Expliqueu-nos quines accions comporten més risc i comenceu amb la prova de vida i la comparació facial al vostre flux.
Punts clau
- La vinculació al dispositiu demostra una clau. La vinculació a l'usuari connecta aquesta clau amb una persona, i normalment hi confieu en lloc de comprovar-la.
- El nivell alt és una garantia sòlida sobre la cartera, i no cobreix una mula voluntària ni un usuari manipulat.
- El retrat s'afegeix a les dades obligatòries de la PID a partir de l'11 d'agost de 2028, amb possibilitat d'exclusió, i la confirmació de l'usuari no és una base jurídica.
- La PID no pot signar dades de transacció, de manera que les accions d'alt risc necessiten una altra aprovació.
Preguntes freqüents
Què és la vinculació al titular a la cartera europea d'identitat digital (EUDI Wallet)?
La vinculació al titular és la propietat segons la qual la persona que presenta les dades és la persona a qui es van expedir. L'ARF l'anomena User binding i diu que de vegades també s'anomena holder binding.[2]
Quina diferència hi ha entre la vinculació al dispositiu i la vinculació al titular?
La vinculació al dispositiu lliga les dades a una clau del maquinari segur de la cartera, i impedeix la còpia i la reproducció. La vinculació al titular lliga les dades a una persona. L'ARF tracta la vinculació al dispositiu com a requisit previ de la User binding.[2]
La vinculació al dispositiu és obligatòria per a la PID?
Sí, per als proveïdors. El Reglament d'execució 2024/2977 exigeix als proveïdors de PID que garanteixin que la PID que expedeixen està vinculada criptogràficament a la unitat de cartera.[4] Per a les parts usuàries, verificar la signatura és recomanable, i és obligatori si us baseu en l'autenticació pròpia de la cartera.[2]
Puc fer una comparació facial amb el retrat de la cartera?
Només si la PID en té un, heu registrat aquest ús, l'usuari ho confirma i teniu una base jurídica. El retrat s'afegeix a les dades obligatòries de la PID a partir de l'11 d'agost de 2028, i els Estats membres poden permetre que els usuaris en quedin exclosos.[5]
Puc conservar el retrat d'una presentació des de la cartera?
No per defecte. Només es pot conservar si el tractament és necessari per a la identificació i l'autenticació de conformitat amb el dret de la Unió en matèria de protecció de dades, o quan el dret de la Unió o el dret nacional ho prevegi.[4][5]
L'AMLR exigeix una prova de vida a més de la cartera europea d'identitat digital (EUDI Wallet)?
Cap text que hàgim llegit ho exigeix. L'article 22(6)(b) enumera, com a opció, els mitjans d'identificació electrònica que compleixen els requisits del Reglament 910/2014 amb nivell de garantia substancial o alt, i l'abast de les mesures depèn de la vostra anàlisi de risc individual.[13] Els projectes finals de normes de l'AMLA diuen que això inclou les carteres, i encara no són dret vigent.[14]
Una presentació des de la cartera pot aprovar un pagament?
No amb la PID. El PID Rulebook prohibeix utilitzar la clau privada de la PID per signar dades transaccionals.[9] L'ARF preveu que l'aprovació específica d'una transacció es basi en atestacions d'autenticació reforçada de l'usuari, que contenen les dades transaccionals.[3]
El nivell alt impedeix la presa de control del compte?
Protegeix la cartera, no el vostre compte. Després de l'alta, les contrasenyes, les sessions i els fluxos de recuperació queden fora de la cartera, tret que demaneu una nova presentació o una altra comprovació en els moments sensibles.
Una mula pot superar les comprovacions de l'EUDI Wallet?
Sí. Un titular real que fa servir una cartera real supera totes les comprovacions, perquè les comprovacions són certes. El control és el seguiment continu previst a l'article 26 de l'AMLR, més els vincles entre comptes.[13]
Didit accepta l'EUDI Wallet?
La documentació de Didit inclou l'acceptació de l'EUDI Wallet amb l'estat Coming soon, i la pàgina de solucions diu que encara no hi ha cap API de Didit específica per a l'EUDI.[28] Les identificacions electròniques nacionals, la verificació de documents, la prova de vida i la comparació facial ja funcionen avui, i la pàgina de solucions descriu el pla.
Fonts
- Reglament (UE) núm. 910/2014, modificat pel Reglament (UE) 2024/1183, text consolidat del 18 d'octubre de 2024, EUR-Lex.
- Architecture and Reference Framework v3.0.0, capítol 6, Trust model, Comissió Europea, 23 de juliol de 2026.
- Architecture and Reference Framework v3.0.0, annex 2, High-Level Requirements, Comissió Europea.
- Reglament d'execució (UE) 2024/2977, text consolidat de l'11 d'agost de 2026, EUR-Lex.
- Reglament d'execució (UE) 2026/1731, EUR-Lex, Diari Oficial del 22 de juliol de 2026.
- Reglament d'execució (UE) 2024/2979, text consolidat de l'11 d'agost de 2026, EUR-Lex.
- Reglament d'execució (UE) 2015/1502 sobre els nivells de garantia, EUR-Lex.
- Reglament d'execució (UE) 2024/2981 sobre la certificació de les carteres, registre de riscos de l'annex I, EUR-Lex.
- PID Rulebook v1.7, Comissió Europea, 17 de juliol de 2026.
- Topic R, Authentication of the User to the device, v1.0, document de debat de l'ARF, 14 d'octubre de 2025.
- Topic Z, Device-bound Attestations, v1.0, document de debat de l'ARF, 29 de setembre de 2025.
- OpenID for Verifiable Presentations 1.0, OpenID Foundation.
- Reglament (UE) 2024/1624 (AMLR), EUR-Lex, Diari Oficial del 19 de juny de 2024.
- Final Report, draft RTS under Article 28(1) AMLR, AMLA, 30 de setembre de 2026 (projecte final, no és dret vigent).
- Reglament (UE) 2016/679 (RGPD), EUR-Lex.
- Reglament (UE) 2024/1689 (Reglament d'IA), EUR-Lex.
- Directiva (UE) 2015/2366 (PSD2), EUR-Lex.
- Reglament Delegat (UE) 2018/389, EUR-Lex.
- Informe de 2025 sobre el frau en els pagaments, EBA i BCE, desembre de 2025.
- Informe conjunt EBA-BCE sobre el frau en els pagaments, nota de premsa, BCE, 15 de desembre de 2025.
- Remote Identity Proofing: Attacks and Countermeasures, ENISA.
- TechDispatch sobre les carteres d'identitat digital, Supervisor Europeu de Protecció de Dades, desembre de 2025.
- ETSI TS 119 461 v2.1.1, verificació de la identitat dels subjectes de serveis de confiança, ETSI.
- Architecture and Reference Framework v3.0.0, capítol 4, arquitectura d'alt nivell, Comissió Europea.
- Autenticació biomètrica, documentació de Didit.
- Detecció de vida, documentació de Didit.
- Face Match 1:1, documentació de Didit.
- Carteres d'identitat digital, documentació de Didit.
- Face Search, documentació de Didit.
- Xarxes, documentació de Didit.
- Crear un step-up, documentació de Didit.
- Monitoratge de transaccions, documentació de Didit.
- Conservació de dades, documentació de Didit.
Una cartera respon a qui pertany una credencial, i la vostra feina de risc comença a partir d'aquesta resposta. Per als moments que requereixen una persona, vegeu Biometric Authentication. Per a la preparació per a la cartera, vegeu la nostra pàgina sobre l'EUDI Wallet i la verificació d'eID.
Verifiqueu la persona, no només la clau
Afegiu detecció de vida i comparació facial allà on ho indiqui la vostra avaluació de riscos.
Articles relacionats
- Cartera europea d'identitat digital (EUDI Wallet): una integració per a tota la UE
- Preparació per a l'EUDI Wallet: polítiques i controls per a entitats regulades
- Vinculació del titular a l'EUDI Wallet: què demostra realment una presentació
- Integrar la cartera europea d'identitat digital (EUDI Wallet): triar la via (guia 2026)
- Verificació d'identitat FINTRAC el 2026: mètodes, normes i C-12
- Law 25 del Quebec i biometria: guia de verificació d'identitat (2026)