
EUDI-Wallet-Integration: So wählen Sie Ihren Weg (Leitfaden 2026)
EUDI-Wallet-Integration im Vergleich: vier Wege, was ein Intermediär nach Artikel 5b(10) darf und nicht darf, das Zertifikatsmodell seit 2026/1730, Fragen an Anbieter und was bei Ihnen bleibt.
Kurz gesagt
Die Integration der EUDI-Wallet ist eine Entscheidung, bevor sie ein technisches Projekt ist: Wer tritt gegenüber der Wallet als vertrauender Beteiligter auf, Sie selbst oder ein Vermittler, der für Sie handelt.[1][6]
- Sie registrieren sich immer in Ihrem eigenen Mitgliedstaat und dürfen nie mehr anfordern, als Sie registriert haben.[1]
- Ein Vermittler gilt als vertrauender Beteiligter und darf keine Daten über den Inhalt der Transaktion speichern. Das begrenzt, was ein Anbieter in dieser Rolle für Sie aufbewahren kann.[1]
- Private Unternehmen mit einer Pflicht zur starken Authentifizierung akzeptieren die Wallet bis zum 24. Dezember 2027 (unsere Berechnung). Kleinst- und Kleinunternehmen sind ausgenommen.[1]
Die EUDI-Wallet (European Digital Identity Wallet) erreicht diesen Winter eine echte Frist: Jeder Mitgliedstaat muss bis zum 24. Dezember 2026 eine bereitstellen, und die Registerregeln für die Unternehmen, die sie akzeptieren, gelten ab demselben Tag.[1][2] Für die meisten Teams lautet die Frage nicht mehr „Was ist das?“, sondern „Wie binden wir sie an?“.
Dieser Leitfaden vergleicht die vier Wege zur Integration der EUDI-Wallet, trennt, was Sie delegieren können, von dem, was bei Ihnen bleibt, und ordnet jeder Funktion die zugrunde liegende Regel zu. Er stützt sich auf das geltende Recht und auf Version 3.0.0 des Architecture and Reference Framework (ARF), des technischen Bauplans, einschließlich der Änderungen vom Juli 2026 zu Vermittlern.[3][6]
Wenn Sie zuerst die Grundlagen brauchen, lesen Sie EUDI-Wallet und vertrauende Beteiligte: Registrierung, Zertifikate und Pflichten und den Leitfaden zum OpenID4VP-Verifier. Zum Recht: eIDAS 2 erklärt.
Prüfen Sie Nutzer weiter, während Sie entscheiden
Didit führt nationale eIDs und Dokumentenprüfungen schon heute in einem Workflow aus, und die Akzeptanz der EUDI-Wallet kommt in Kürze. Kostenlos starten oder sprechen Sie mit uns über Ihre europäische Nutzerbasis.
Was eine Integration der EUDI-Wallet wirklich leisten muss
Es gibt fünf Aufgaben. Jemand registriert den Dienst. Jemand hält die Schlüssel, die belegen, wer anfragt. Jemand sendet die signierte Anfrage. Jemand prüft, was zurückkommt. Jemand führt die Aufzeichnungen. Jeder Weg verteilt sie anders.
Das ARF nennt das System, das mit Wallets kommuniziert, eine Relying Party Instance. Im ARF authentifiziert es sich mit einem Zugangszertifikat, dessen privater Schlüssel „sicher in der Hardware der Relying Party Instance gespeichert ist“.[6] Ein zweites Objekt, das Registrierungszertifikat, nennt einen beabsichtigten Verwendungszweck und die dafür registrierten Attribute.[1][6] Ein vertrauender Beteiligter fügt eines davon in jede Präsentationsanfrage ein, direkt als Wert.[7]
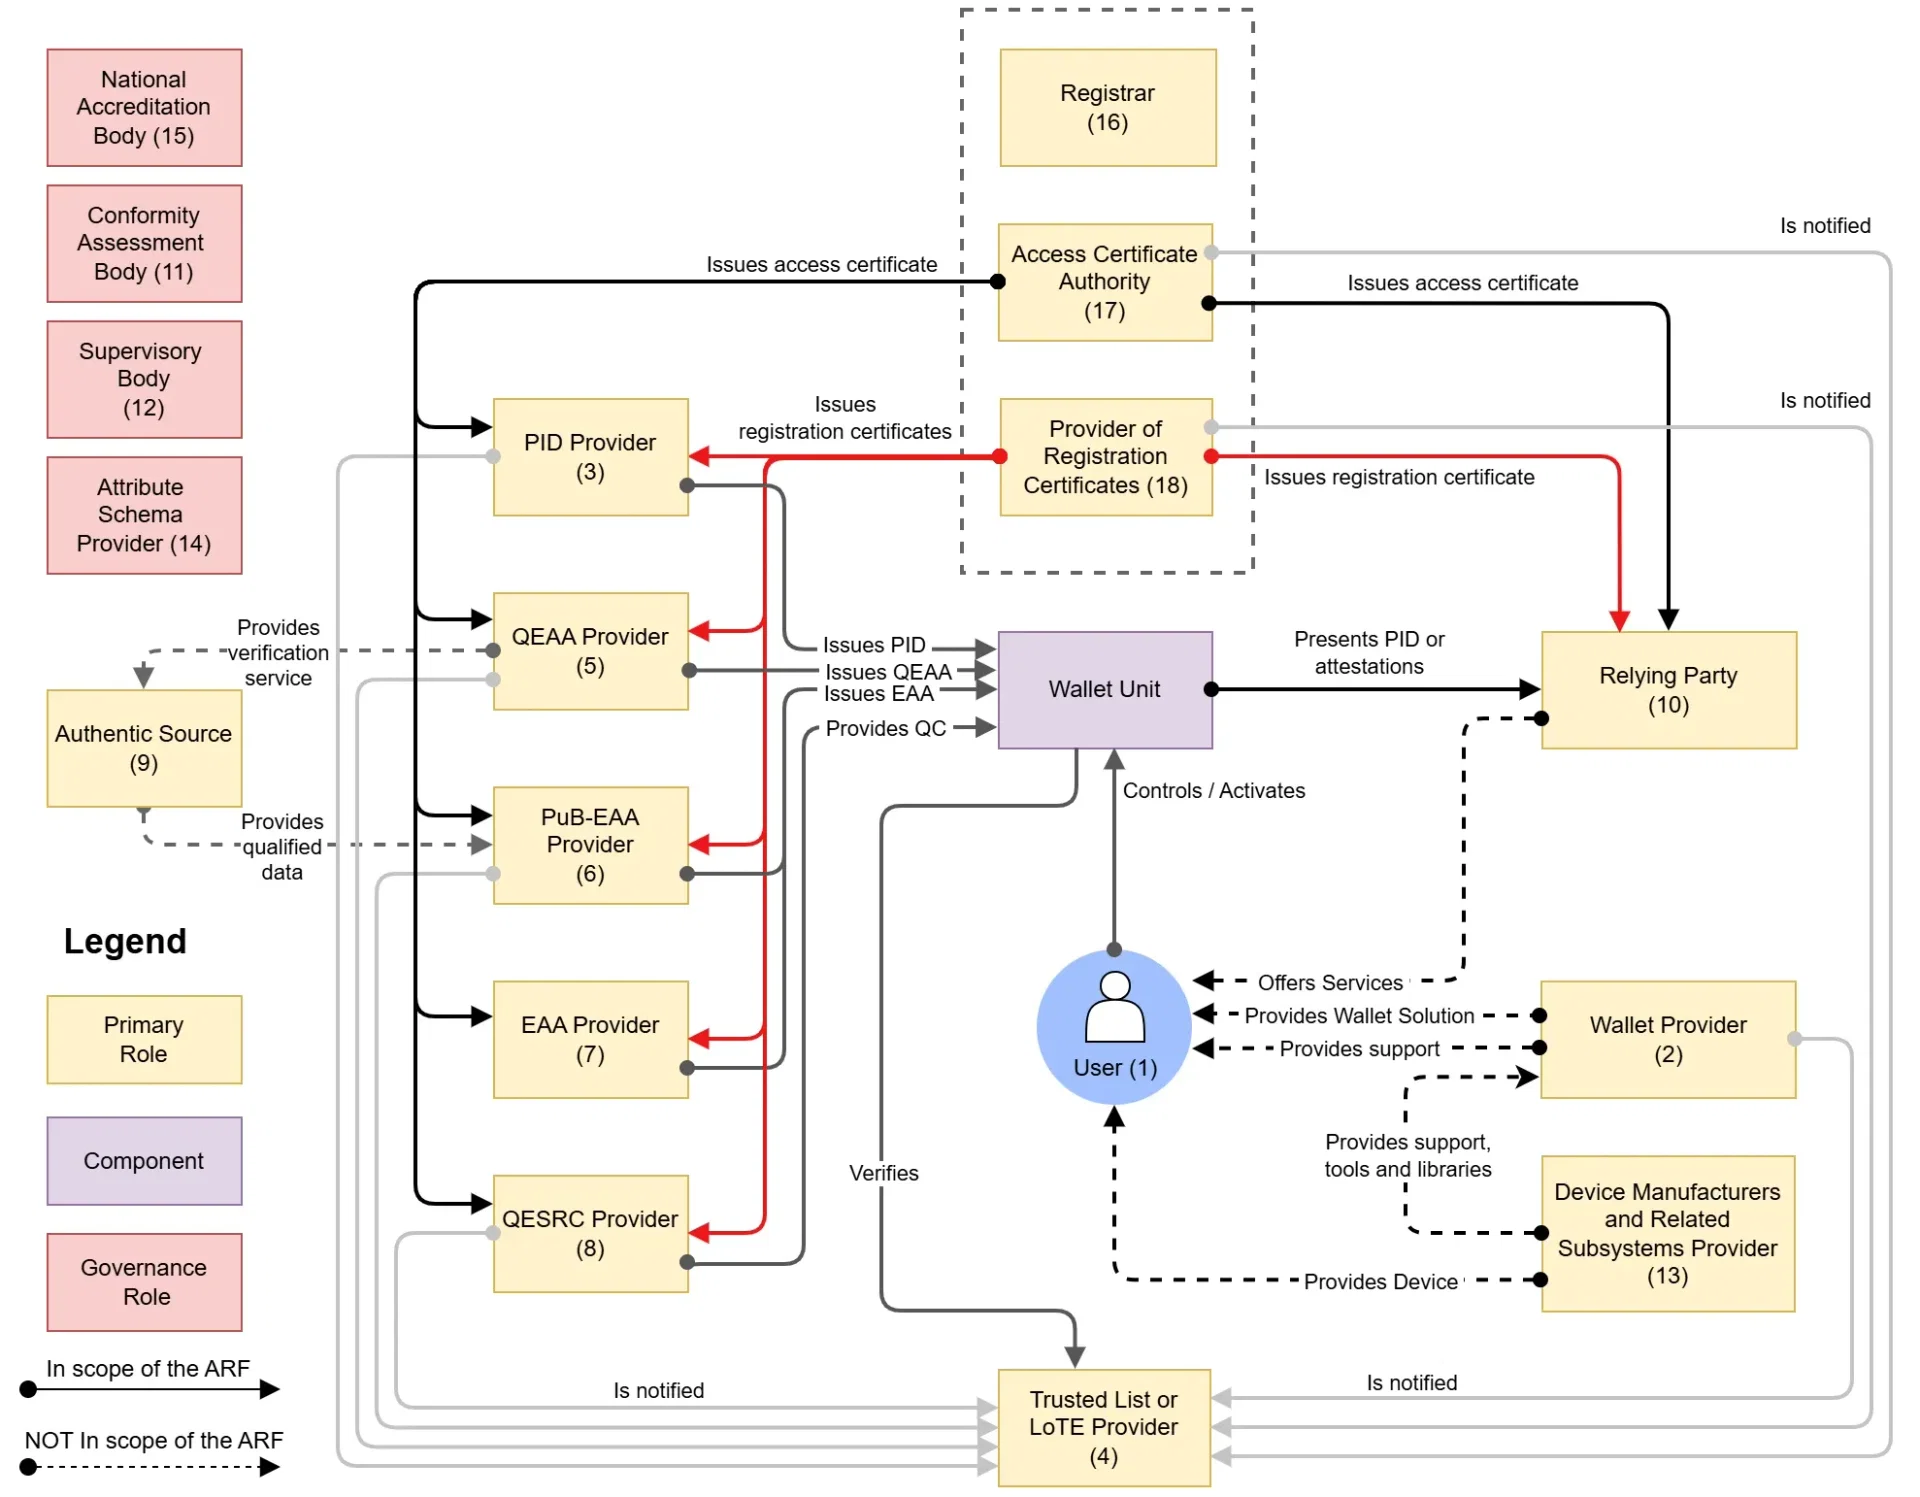
Wo ein vertrauender Beteiligter im Ökosystem steht. Quelle: EUDI Wallet Architecture and Reference Framework, Europäische Kommission, CC BY 4.0.

Zwei Änderungen aus 2026 verändern die Kaufentscheidung. Die Durchführungsverordnung (EU) 2026/1730 vom 15. Juli 2026 hat die Registrierungsregeln geändert. Die Mitgliedstaaten müssen nun mindestens eine Zertifizierungsstelle zur Ausstellung von Registrierungszertifikaten ermächtigen, und die Ausstellung muss automatisiert erfolgen.[3] Sie fügte außerdem Anhang I Nummer 16 hinzu: die Verknüpfung zu dem vertrauenden Beteiligten, für den ein Vermittler tätig ist. Das Zugangszertifikat muss sie nach Anhang II enthalten.[3]
Die Termine, die Ihren Plan bestimmen
- 11. August 2026Regeln geändert2026/1730 in Kraft, unsere Berechnung: 20 Tage nach der Veröffentlichung am 22. Juli.
- 24. Dezember 2026Wallets fälligRegistrierungsregeln der 2025/848 gelten.
- 10. Juli 2027AMLR giltRegeln zu Auslagerung und Aufzeichnungen gelten für die meisten Verpflichteten.
- 24. Dezember 2027AkzeptanzArt. 5f(2) private vertrauende Beteiligte (unsere Berechnung).
- 11. August 2028ZertifikatsprüfungWallets müssen Registrierungszertifikate authentifizieren und validieren.
Termine aus Verordnung (EU) Nr. 910/2014, 2025/848, 2026/1730, 2026/1731 und der AMLR. Der 24. Dezember 2027 ist unsere Berechnung: 36 Monate nach Inkrafttreten der Durchführungsrechtsakte (veröffentlicht am 4. Dezember 2024, in Kraft 20 Tage später).[1][2][3][4][5][9]
Der rechtliche Auslöser steht in Artikel 5f(2). Er erfasst private vertrauende Beteiligte, die durch Gesetz oder Vertrag zur starken Nutzerauthentifizierung für die Online-Identifizierung verpflichtet sind, in Bereichen wie Bankwesen, Energie und Gesundheit, und er gilt „nur auf freiwilliges Verlangen des Nutzers“.[1] Sehr große Online-Plattformen haben eine gesonderte Pflicht nach Artikel 5f(3), ohne eigenes Datum im Text.[1] Den vollständigen Kalender finden Sie unter alle Fristen der EUDI-Wallet.
Die vier Wege zur Integration der EUDI-Wallet
Die Tabelle ordnet die Wege danach, wer mit der Wallet kommuniziert und in welcher rechtlichen Rolle. Aufwand und Kontrolle sind unsere Einschätzung, kein rechtlicher Maßstab.
| Weg | Wer der Wallet gegenübersteht | Zertifikate | Kontrolle | Aufwand | Passt meist für |
|---|---|---|---|---|---|
| Eigenen Verifier aufbauen | Sie, als vertrauender Beteiligter | Sie halten Zugangs- und Registrierungszertifikate | Am höchsten | Am höchsten: Schlüssel, Vertrauenslisten, Wallet-Tests | Banken und große Plattformen mit Security Engineering |
| Vermittler für vertrauende Beteiligte | Der Vermittler, in Ihrem Namen | Er hält die Zugangszertifikate, die Registrierungszertifikate sind für Sie | Mittel: vertraglich festgelegt | Gering beim Protokoll, neue Dienstleisterüberwachung | Unternehmen, die nur die Wallet wollen |
| Identitäts- oder Orchestrierungsplattform | Hängt vom Produkt ab: fragen Sie, welche Rolle gilt | Meist wie beim Vermittler für den Wallet-Teil | Mittel, über mehrere Methoden hinweg | Am geringsten für den Start, tiefste Abhängigkeit | Unternehmen, die Wallet, eID und Dokumentenwege in einem Ablauf brauchen |
| Tools für Wallet-Anbieter oder Vertrauensdienste | Hängt ab: Tools sind ein Produkt, keine Rolle | Unterschiedlich | Je nach Nutzung unterschiedlich | Hängt vom Anwendungsfall ab | Signaturen, Ausstellung von Attestierungen, ein paralleler Bedarf neben der Verifizierung |
Weg 1: eigenen Verifier aufbauen
Sie betreiben die Instanz des vertrauenden Beteiligten. Die Europäische Kommission veröffentlicht eine Referenzimplementierung mit Anleitungen zum Aufbau eines Remote-Verifiers und eines Proximity-Verifiers, und ihr Verifier-Endpunkt steht unter der Lizenz Apache 2.0.[14][15] Bei Ihnen bleiben trotzdem die hardwaregestützten Schlüssel, ein Zertifikat für jede Instanz und jeden Dienst, der Download der Vertrauenslisten und die Upgrades, wenn sich Spezifikationen ändern.[6][7]
Er passt zu großen Wallet-Volumina oder zu einem Risikoteam, das keinem Dritten Einblick in vorgelegte Attribute geben will.
Weg 2: ein Vermittler für vertrauende Beteiligte
Artikel 5b(10) gibt diesem Modell seine rechtliche Form, den Rest regelt das ARF: Ein Vermittler ist eine "besondere Klasse von vertrauenden Beteiligten" und erfüllt die Aufgaben des vertrauenden Beteiligten in dessen Auftrag, und der Kunde "benötigt kein Zugangszertifikat".[6] Sie registrieren sich trotzdem, denn der Vermittler muss sicherstellen, dass jeder Kunde in dem Mitgliedstaat registriert ist, in dem er niedergelassen ist.[7]
Weg 3: eine Identitäts- oder Orchestrierungsplattform
"Plattform" ist ein kommerzieller Begriff, der in Artikel 5b(10) nicht vorkommt. Bei der Wallet-Strecke ist eine Plattform entweder ein Vermittler, mit allen damit verbundenen Grenzen, oder Host Ihrer eigenen Instanz. Ihr Nutzen liegt darin, mehrere Verfahren über eine einzige Integration zu bündeln. Das Risiko besteht in der Annahme, dass das, was eine Plattform für Dokumente leistet, etwa die jahrelange Speicherung von Nachweisen, auf Wallets übertragbar ist. Das muss nicht so sein.
Eine offene Frage
Ist ein Anbieter, der lediglich Ihre Instanz unter Ihrem eigenen Zugangszertifikat hostet, ein Vermittler? Die ARF-Definition, eine Person, die "in deren Auftrag mit Wallet Units interagiert", ist weit gefasst, und wir haben keinen Text gefunden, der die Frage klärt.[6] Klären Sie die Frage mit Ihrer Rechtsberatung und Ihrer Registrierungsstelle, bevor Sie unterschreiben.
Weg 4: Werkzeuge von Wallet-Anbietern oder Vertrauensdiensteanbietern
Auch Wallet-Anbieter und Vertrauensdiensteanbieter verkaufen Software. Das ist nützlich, wenn Sie qualifizierte Signaturen benötigen oder Attestierungen ausstellen wollen. Die Registrierungsregeln führen diese Tätigkeiten als eigene Berechtigungen, etwa QEAA_Provider und QCert_for_ESig_Provider, neben Service_Provider für ein gewöhnliches Unternehmen.[2] Wenn das Werkzeug in Ihrem Auftrag mit Wallets kommuniziert, prüfen Sie es anhand der Regeln für Vermittler.
Was bei Ihnen bleibt und was Sie delegieren können
Artikel 5b(10)Verordnung (EU) Nr. 910/2014
"Intermediäre, die im Namen vertrauender Beteiligter handeln, gelten als vertrauende Beteiligte und speichern keine Daten über den Inhalt der Transaktion."
Quelle: EUR-Lex, konsolidierte Fassung[1]
Dass Sie als vertrauender Beteiligter "gelten", lässt Ihre eigenen Pflichten nicht verschwinden. Nach Artikel 5b(9) sind vertrauende Beteiligte dafür verantwortlich, das Verfahren zur Authentifizierung und Validierung der von ihnen angeforderten Personenidentifizierungsdaten und Attestierungen durchzuführen.[1] Das ARF überlässt die Aufteilung dem Vertrag: "Der Vermittler und jeder vertrauende Beteiligte, der seine Dienste nutzt, müssen vereinbaren, welche Prüfungen der Vermittler durchführt".[6] Die Registrierungsstelle kann einen Nachweis der Beziehung verlangen, etwa einen unterzeichneten Vertrag oder ein Mandat.[6]
| Aufgabe | Kann ein Anbieter das übernehmen | Regel |
|---|---|---|
| Verwendungszweck und Daten festlegen | Nein: Ihre Entscheidung | Art. 5b(2)(c), 5b(3)[1] |
| In Ihrem Mitgliedstaat registriert sein | Formalitäten ja, wenn die Registrierungsstelle es erlaubt; der Eintrag bleibt Ihrer | Art. 5b(1)[1], RPI_03[7] |
| Den Eintrag aktuell halten | Kann helfen; die Pflicht bleibt bei Ihnen | Art. 5b(6)[1] |
| Zugangszertifikate halten und Anfragen senden | Ja, als Vermittler | ARF §6.6.5[6] |
| Echtheit, Widerruf, Geräte- und Nutzerbindung prüfen | Ja, wenn vereinbart | RPI_09[7] |
| Für jede Anfrage das Registrierungszertifikat wählen | Sie geben es an | RPI_05[7] |
| Löschanträge von Nutzern beantworten | Nur Unterstützung; Ihr Kontakt steht in Ihrem Registrierungszertifikat, und Wallets senden Löschanträge an Sie | RPRC_11[7], 2024/2982 Art. 6[4] |
| Risikoprofil und Geschäftsbeziehung festlegen | Nein für Verpflichtete nach der AMLR, bis auf eine Ausnahmeregelung für Fonds | AMLR Art. 18(3), 18(7)[9] |
Regulierte Unternehmen haben drei weitere Ebenen. Die Anti-Money Laundering Regulation (AMLR) erlaubt Verpflichteten, Aufgaben auszulagern. Sie müssen aber vorher die Aufsichtsbehörde benachrichtigen und bleiben „voll haftbar“.[9] Nach dem Digital Operational Resilience Act bleiben Finanzunternehmen bei IKT-Verträgen „uneingeschränkt verantwortlich“.[11] Die Datenschutz-Grundverordnung (DSGVO) verlangt Auftragsverarbeiter, die hinreichende Garantien bieten.[10] Kein Text, den wir gelesen haben, sagt, ob ein Intermediär Auftragsverarbeiter oder Verantwortlicher ist. Halten Sie Ihre Analyse daher im Vertrag fest.
Wie ein Vermittler arbeitet und warum die Zahl der Zertifikate wichtig ist
Vergleicht beide Kennungen
Zeigt dem Nutzer Ihren Namen
Führt die vereinbarten Prüfungen durch
Löscht die Präsentation
Eine Präsentation über einen Vermittler, vereinfacht nach ARF §6.6.5 und Topic 52.[6][7]
Erstens sieht der Nutzer Ihren Handelsnamen, nicht den des Anbieters. Die Wallet protokolliert jedoch den Vermittler, sodass ein Nutzer ihn später finden kann.[6] Zweitens vergleicht die Wallet die Kennungen im Registrierungszertifikat mit denen im Zugangszertifikat, und bei einer Abweichung kann die Transaktion abgebrochen werden.[6] Drittens liegt die Schnittstelle zwischen Ihnen und dem Vermittler außerhalb des Anwendungsbereichs des ARF, und das ARF verlangt keine Ende-zu-Ende-Verschlüsselung der Attribute. Der Anbieter sieht also möglicherweise jedes Attribut.[6]
Auf die Rechnung des ARF kommt es an. Die Durchführungsverordnung 2026/1730 ergänzt die Registrierungsdaten um die Verbindung zum bedienten vertrauenden Beteiligten, und in ARF v3.0.0 trägt das Zugangszertifikat diese Zuordnung zum bedienten vertrauenden Beteiligten. Daher erhält ein Vermittler „für jeden seiner über ihn angebundenen vertrauenden Beteiligten einen eigenen Satz von Zugangszertifikaten“.[3][6] Ein Anbieter, der vor Juli 2026 ein Modell mit gemeinsam genutzten Zertifikaten beschrieben hat, muss Ihnen sein neues Design zeigen. Größe bündelt Risiko: Wird die Access Certificate Authority Ihres Vermittlers suspendiert, werden ihre Zertifikate widerrufen, und Sie können keine Attribute anfragen, „obwohl seine Registrierung weiterhin gültig ist“.[7] Sie müssten zu einem anderen Vermittler wechseln oder warten. Ein Ausstiegsplan ist daher eine operative Kontrolle.
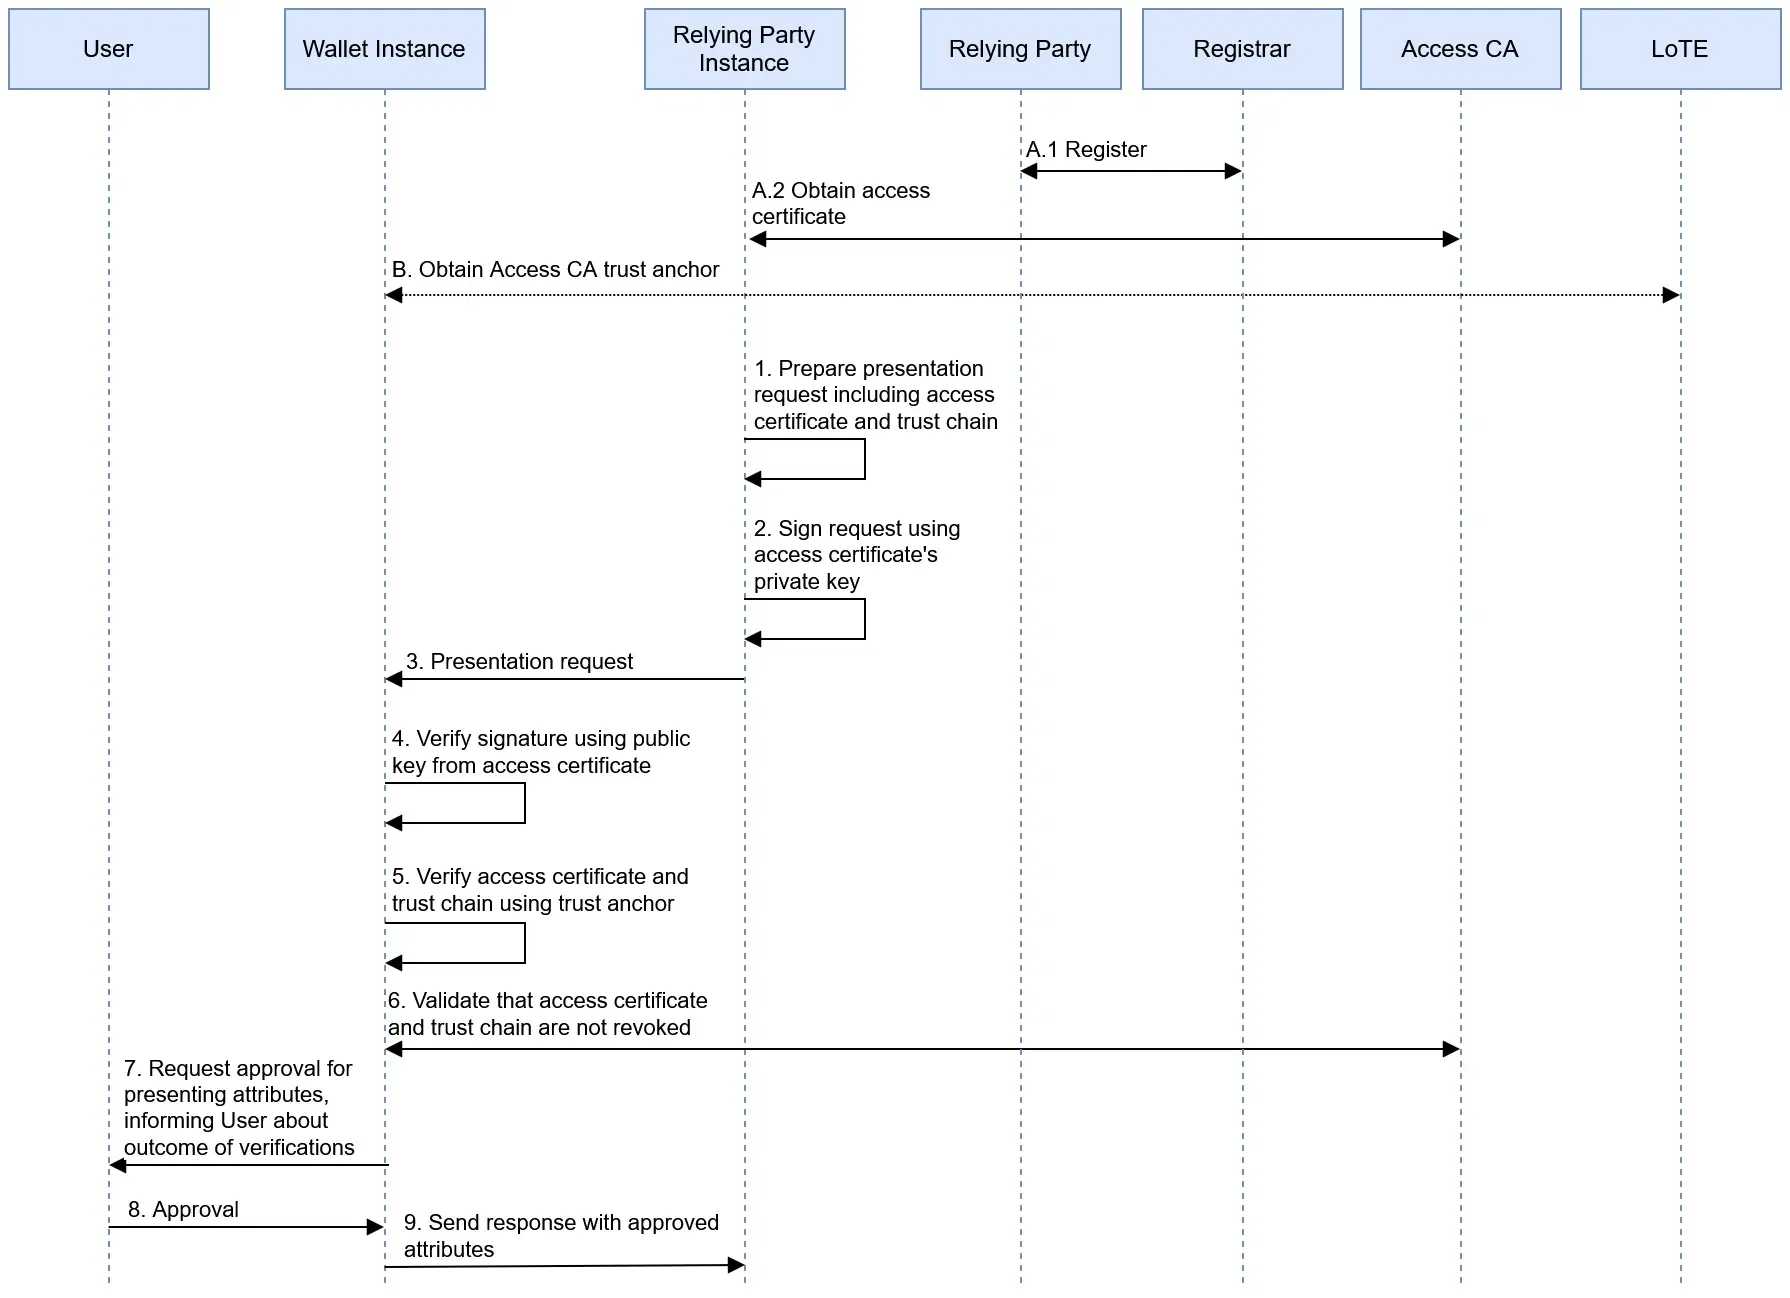
Authentifizierung des vertrauenden Beteiligten, der Schritt, den jeder Weg durchlaufen muss. Quelle: EUDI Wallet Architecture and Reference Framework, Europäische Kommission, CC BY 4.0.

Das Nachweisproblem: löschen oder aufbewahren
Vorschriften, die Löschung verlangen
Vermittler und Prüfer
- Keine gespeicherten Daten über den Inhalt der Transaktion (Artikel 5b(10))
- Nach der Weiterleitung "vollständig und unverzüglich" löschen (RPI_10)
- Signaturwerte, Salts, Hashes und Zeitstempel verwerfen, sobald sie nicht mehr benötigt werden (OIA_16)
Verordnung und ARF Annex 2[1][7]
Regeln, die Aufbewahrung verlangen
Verpflichteter
- Informationen aufbewahren, die über elektronische Identifizierungsmittel erlangt wurden (Artikel 77(1)(a))
- Aufbewahrung für 5 Jahre
- Gegenüber der Aufsichtsbehörde nachweisen, dass ausgelagerte Tätigkeiten Ihre Risiken mindern (Artikel 18(2))
AMLR, ab dem 10. Juli 2027[9]
OIA_16 verpflichtet eine Instanz des vertrauenden Beteiligten, alle eindeutigen Elemente zu verwerfen. Dazu gehört auch die Signatur des Attestierungsanbieters. Diese Elemente dürfen weder "dem vertrauenden Beteiligten noch einer anderen Partei" übermittelt werden.[7] Ein Versprechen, die signierte Wallet-Antwort als Prüfpfad aufzubewahren, muss daher geprüft werden, egal welcher Anbieter es gibt. Das ARF ist ein Rahmenwerk, kein Rechtsakt. Es definiert "nicht mehr benötigt" nicht im Verhältnis zu einer fünfjährigen Aufbewahrungspflicht. Fragen Sie Ihre Rechtsberatung und, falls Sie reguliert sind, Ihre Aufsichtsbehörde.
Im Folgenden steht unser Gestaltungsvorschlag. Er ist zu prüfen und keine Regel.
| Datensatz | Gespeichert bei | Grundlage |
|---|---|---|
| Für die Sorgfaltspflichten benötigte Attribute | Sie, in Ihrem System | AMLR Artikel 77[9] |
| Prüfprotokoll: Zeitpunkt, Methode, durchgeführte Prüfungen, Ergebnis, verwendetes Zertifikat | Sie, ohne eindeutige Elemente | AMLR Artikel 18(2), unser Vorschlag[9] |
| Lichtbild, falls überhaupt angefordert | Nicht gespeichert, außer wenn erforderlich oder gesetzlich vorgesehen | ARF Annex 2[7] |
| Signatur, Salts, Hashes | Ihre offene Rechtsfrage | OIA_16[7] |
| Transaktionsinhalt beim Vermittler | Niemand: sofort gelöscht | Artikel 5b(10)[1], RPI_10[7] |
Welche Fähigkeiten ein Anbieter nachweisen muss, und die Vorschrift hinter jeder davon
Nutzen Sie diese Tabelle als technischen Anhang zu einer Ausschreibung oder für Ihre eigene Entwicklung.
| Phase | Fähigkeit | Vorschrift oder Standard |
|---|---|---|
| Einrichtung | Registrierungsdaten, einschließlich der Verbindung zum Vermittler | 2025/848 Anhang I Nummern 14 bis 16[2][3]; TS5 usesIntermediaries[8] |
| Einrichtung | Zugangszertifikate je Instanz, Dienst und Kunde, Schlüssel in Hardware verwahrt | ARF §3.11.3[6]; ETSI TS 119 411-8 über 2026/1730[3] |
| Einrichtung | Vertrauensanker aus Vertrauenslisten und Listen vertrauenswürdiger Stellen, regelmäßig aktualisiert | OIA_12, OIA_15a[7] |
| Anfrage | Harte Sperre für jedes Attribut außerhalb der registrierten Verwendung | Art. 5b(3)[1]; 2025/848 Art. 9(2)(c)[2] |
| Anfrage | Das Registrierungszertifikat für die aktuelle Verwendung, als Wert, in jeder Anfrage | RPRC_19[7] |
| Anfrage | Empfohlen: beide Protokollprofile, OpenID4VC-HAIP und ISO/IEC mdoc | 2026/1731 Anhang zu 2024/2982[5] |
| Prüfung | Signatur des Ausstellers, je Attestierungstyp | OIA_12 bis OIA_15[7] |
| Prüfung | Widerrufsprüfung sowie eine schriftliche Richtlinie für den Fall, dass der Status unbekannt ist | VCR_13, VCR_14[7] |
| Prüfung | Gerätebindung und die gewählte Methode der Nutzerbindung | OIA_17, ARF §6.6.3.9[6][7] |
| Danach | Entsorgung eindeutiger Elemente | OIA_16[7] |
| Danach | Löschanträge und Kontakt zu Ihrer Datenschutzaufsichtsbehörde | RPRC_11, RPRC_12[7]; 2024/2982 Artikel 6, 7[4] |
| Nachweisen | Veröffentlichte Testergebnisse | Selbstzertifizierung der OpenID Foundation[12] |
Die OpenID Foundation hat ihre Konformitätstests für OpenID for Verifiable Presentations (OpenID4VP) am 7. August 2026 für die Selbstzertifizierung geöffnet. Prüfer können sie kostenlos durchführen. Die Veröffentlichung einer Selbstzertifizierung ist gebührenpflichtig.[12] Das Functional Conformance Assessment Framework der Kommission befindet sich noch "in aktiver Entwicklung", und sein erstes Prüfobjekt ist die Wallet Solution. Erwarten Sie daher noch kein Siegel für vertrauende Beteiligte daraus.[13] Zu den Formaten: Ein Berechtigungsnachweis mit Personenidentifizierungsdaten (PID) muss sowohl als mdoc als auch als SD-JWT VC ausgestellt werden. Andere Attestierungen sollten Sie jedoch einzeln prüfen. Unser Formatvergleich erklärt den Unterschied.[7]
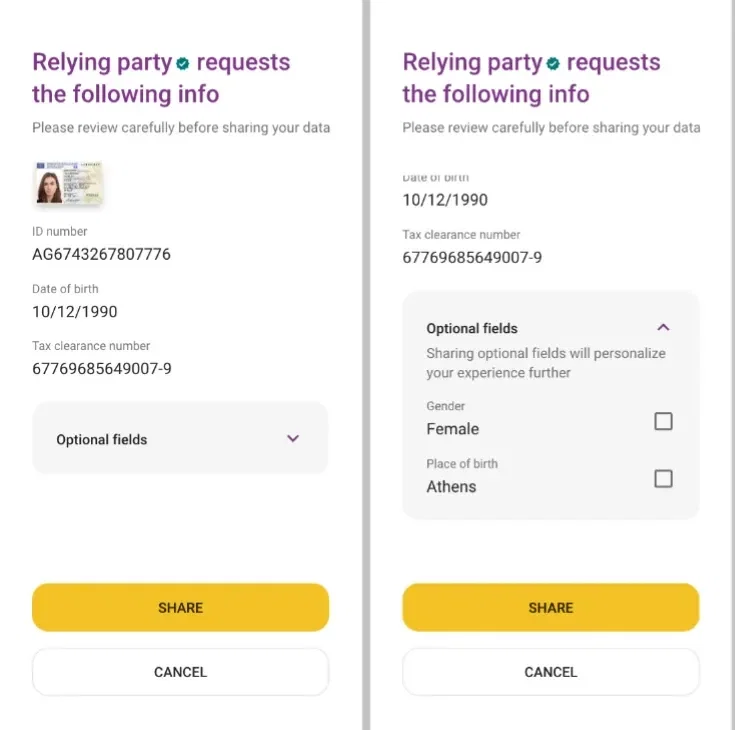
Beispielhafte Bildschirme aus einem Designleitfaden, keine nationale Wallet: was ein Nutzer vor dem Teilen prüft. Angepasst (zugeschnitten) aus EUDI Wallet Architecture and Reference Framework, Annex 5, Europäische Kommission, CC BY 4.0.[16]

Weiterleitung mit und ohne Wallet
Artikel 5a(15) besagt, dass die Nutzung der Wallet "freiwillig" ist und dass es "weiterhin möglich sein muss, mit anderen bestehenden Identifizierungs- und Authentifizierungsmitteln auf öffentliche und private Dienste zuzugreifen".[1] Die Wallet darf also nie Ihr einziger Zugang sein. Ebenso lässt Artikel 22(6) AMLR Identitätsdokumente oder elektronische Identifizierung mit dem Vertrauensniveau substanziell oder hoch zu.[9]
1Die Methoden für dieses Land anbieten
Der Nutzer wählt. Eine Wallet-Anfrage startet nur auf Wunsch des Nutzers.
Die Wallet-Präsentation gelingt und besteht Ihre Prüfungen
Fortfahren
Ergänzen Sie, was die Wallet nicht liefert.
Ihre Richtlinie anwenden
Die schriftliche Risikoanalyse entscheidet über Annahme oder Ablehnung.
Weiterleiten
Nationale eID, dann Dokument mit Lebenderkennung.
2Screenen, Risiko bewerten, entscheiden
Derselbe Datensatz, unabhängig von der verwendeten Methode.
Ein Weiterleitungsdesign, das jeden Zugang offen hält. VCR_14 regelt den Pfad bei unbekanntem Status.[1][7]
Das Lichtbild kann erst ab dem 11. August 2028 zu den verpflichtenden PID-Daten gehören, und die Mitgliedstaaten können Nutzern erlauben, es abzulehnen. Ein Design, das auf einen Gesichtsabgleich mit der Wallet setzt, funktioniert daher nicht immer.[5] Unser Beitrag zum Holder Binding erklärt, wann eine Wallet allein ausreicht und wann Sie eine Lebenderkennung ergänzen sollten. Nationale Unterschiede bei Feldern und Kennungen behandelt die Akzeptanz von 27+ nationalen Wallets, den Stand der Einführung zeigt der Länder-Tracker. Für das regulierte Onboarding lesen Sie AMLR und die EUDI-Wallet.
Den Router planen, bevor die Wallet kommt
Diesen Pfad können Sie schon jetzt mit den vorhandenen Methoden aufbauen. Identitätsprüfung mit Didit umfasst Dokumentenerfassung, NFC-Chip-Auslesung, Lebenderkennung und Gesichtsabgleich, mit Verzweigungen nach Land und Ergebnis.[18][19]
Die Route nach Unternehmenstyp wählen
Art. 5f(2): Sie müssen eine starke Nutzerauthentifizierung verwenden und sind kein Kleinst- oder Kleinunternehmen
Akzeptanzpflicht
Planen Sie den Livebetrieb bis zum 24. Dezember 2027.
Freiwillig
Es sei denn, Art. 5f(3) gilt für Sie als sehr große Online-Plattform. Bei Akzeptanz gilt die Registrierungspflicht.
Sie können Schlüsselverwahrung, Vertrauenslisten und Wallet-Tests selbst betreiben
Selbst entwickeln
Oder behalten Sie die Eigenentwicklung als Ausstiegsoption gegenüber einem Anbieter.
Einen Anbieter nutzen
Nur einen Vermittler oder eine Plattform, wenn Sie auch andere Methoden brauchen.
Ein Ausgangspunkt: Ihre Rechtsberatung und Ihre Volumina entscheiden.[1]
| Sie sind | Ausgangsroute | Beachten |
|---|---|---|
| Bank oder Zahlungsinstitut | Selbst entwickeln oder Vermittler mit Option zur Eigenentwicklung | AMLR Art. 18 und der Digital Operational Resilience Act[9][11] |
| Fintech- oder Krypto-Unternehmen | Plattform oder Vermittler | Prüfen Sie, ob Art. 5f(2) gilt; Aufbewahrung[1][9] |
| Sehr große Online-Plattform | Selbst entwickeln oder Vermittler | Art. 5f(3), Datenminimierung[1] |
| Dienst mit Altersgrenze oder kleines Unternehmen | Anbieter, wenn Sie die Wallet akzeptieren | Nur das Nötige abfragen; keine Ablehnung von Pseudonymen, wo keine Identifizierung vorgeschrieben ist[1] |
| Gruppe in mehreren Mitgliedstaaten | Ein Design, mehrere Registrierungen | Jede Einheit registriert sich dort, wo sie niedergelassen ist[1] |
| Unternehmen ohne Niederlassung in der EU | Zuerst Rechtsrat einholen | Die von uns gelesenen Texte beschreiben keinen Weg; Art. 5b(1) knüpft an die Niederlassung an[1] |
Was Sie sich von einem Anbieter schriftlich bestätigen lassen sollten
Die Registervorschriften gelten ab dem 24. Dezember 2026. Verlangen Sie daher bei jeder Behauptung eines registrierten Dienstes den zugehörigen Registereintrag.[2]
| Thema | Schriftlich einholen | Warnsignal |
|---|---|---|
| Rechtliche Rolle | Seine Rolle im Wallet-Teil des Ablaufs, bei welcher Registrierungsstelle er sich registriert und wann | "Wir sind eine Plattform, das gilt für uns nicht" |
| Ihre Registrierung | Wer die Registrierung einreicht, mit welchem Mandat, und wer sie aktualisiert | Der Eintrag würde auf den Namen des Anbieters lauten |
| Zertifikate | Das Modell pro Kunde seit 2026/1730 | Ein gemeinsames Zertifikat für alle Kunden |
| Zertifizierungsstelle | Welche Stellen er nutzt und der Plan, falls eine davon ausgesetzt wird | Keine zweite Quelle, kein Ausstieg |
| Durchgeführte Prüfungen | Eine Liste: Echtheit, Widerruf, Geräte- und Nutzerbindung | "Wir verifizieren die Wallet" |
| Datensichtbarkeit | Ob er Attribute im Klartext sieht | Keine Antwort |
| Löschung | Wie die Löschung nach der Weiterleitung erfolgt und nachgewiesen wird | Präsentationen, die „für Ihr Audit“ aufbewahrt werden |
| Ihre Aufzeichnungen | Was in Ihrem System ankommt und in welcher Form | Nachweise nur in seinem Portal |
| Grenzen des Umfangs | Eine technische Sperre für nicht registrierte Attribute | Ein Versprechen, sorgfältig zu konfigurieren |
| Tests | Veröffentlichte Ergebnisse und Wallets, die namentlich und mit Version getestet wurden | „Funktioniert mit allen Wallets“ |
| Ausstieg | Wechsel zu einem anderen Vermittler ohne neue Auswirkungen für Nutzer | Registrierung an den Anbieter gebunden |
Was Sie diesen Monat tun sollten
- Lassen Sie sich für jede juristische Person schriftlich bestätigen, ob Artikel 5f(2) oder 5f(3) gilt.[1]
- Listen Sie jeden Anwendungsfall mit den wenigsten Attributen auf, die er benötigt.
- Ermitteln Sie Ihre Registrierungsstelle und ihre nationale Registrierungsrichtlinie.[2]
- Klären Sie mit Ihrer Rechtsberatung OIA_16 im Verhältnis zu Ihren Aufbewahrungspflichten.[7][9]
- Legen Sie die Regel für einen unbekannten Widerrufsstatus schriftlich fest.[7]
- Entwerfen Sie die Mitteilung an die Aufsichtsbehörde, wenn ein Verpflichteter auslagern wird.[9]
- Bauen Sie den Ausweichpfad mit den Methoden, die Sie heute haben.
Unser Begleitbeitrag zu Richtlinien und Kontrollen für die EUDI-Wallet setzt diese Schritte in eine Kontrollmatrix mit Verantwortlichen und Nachweisen um.
Wie Didit bei der Integration der EUDI-Wallet hilft
Die Akzeptanz der EUDI-Wallet kommt bald, noch ohne Datum oder Preis.[17] Wie wir dabei vorgehen, sehen Sie auf der Lösungsseite zur EUDI-Wallet. Dort heißt es im englischen Original „Integrate today, and keep it when the wallet arrives“.
Was es heute gibt, ist der restliche Ablauf aus diesem Leitfaden. Didit betreibt MitID, BankID Sweden, Finnish Trust Network, Smart-ID und Mobile-ID neben der Dokumentenerfassung, mit einem konfigurierten Ausweichpfad über Dokumente.[18] Siehe eID-Verifizierung. Workflows verzweigen nach Land und Ergebnis, Webhooks sind signiert, und die Aufbewahrung ist von 1 Monat bis 10 Jahre konfigurierbar.[19][20][21] Didit handelt als Auftragsverarbeiter, und Sie bleiben der Verantwortliche.[22] Didit verfügt über SOC 2 Type 1- und Type 2-Berichte, eine Zertifizierung nach ISO/IEC 27001:2022 und Tests zur Erkennung von Präsentationsangriffen nach iBeta Level 1.[23] Preise finden Sie unter Preise.
Didit stellt bereit
- Nationale eIDs und Dokumentenprüfungen in einem Workflow
- Routing-Zweige und ein Dokumenten-Fallback
- Signierte Webhooks und konfigurierbare Aufbewahrung
Bleibt bei Ihnen
- Ihre Registrierung als vertrauender Beteiligter und Ihre beabsichtigten Verwendungen
- Die Risikobewertung, die Richtlinien und die Kundenentscheidung
- Ihre Entscheidungen zur Aufbewahrung und Ihre rechtliche Analyse
Bauen Sie Ihr Routing, bevor die Wallet kommt
Beginnen Sie mit nationalen eIDs und Dokumenten in einem Workflow.
Das Wichtigste in Kürze
- Die eigentliche Wahl ist, wer der Wallet gegenüber als vertrauender Beteiligter auftritt: Sie oder ein Vermittler.
- Nach Artikel 5b(10) gilt ein Vermittler als vertrauender Beteiligter und darf keine Daten über den Inhalt der Transaktion speichern.
- 2026/1730 nennt den bedienten Kunden im Zugangszertifikat. ARF v3.0.0 gibt einem Vermittler für jeden Kunden einen eigenen Satz.
- Löschregeln und Aufbewahrungspflichten kollidieren: Klären Sie OIA_16 und AMLR Art. 77 mit Ihrer Rechtsberatung.
- Artikel 5a(15) lässt andere Mittel offen. Planen Sie daher zuerst das Routing.
Häufig gestellte Fragen
Was ist eine Integrationsplattform für die EUDI-Wallet?
Es ist ein Dienst, der Ihre Anwendung mit EUDI-Wallets verbindet, oft neben anderen Identifizierungsmethoden. Der Begriff hat keine rechtliche Bedeutung. Auf der Wallet-Strecke ist der Anbieter entweder ein Vermittler oder Host Ihrer eigenen Instanz. Fragen Sie also, welche Rolle gilt.[1][6]
Wie integriere ich die EUDI-Wallet in meinen Dienst?
Registrieren Sie sich in Ihrem Mitgliedstaat, legen Sie jede beabsichtigte Verwendung und ihre Attribute fest und wählen Sie dann einen Weg: Ihren eigenen Verifier, einen Vermittler, eine Plattform oder spezialisierte Tools. Anfragen werden mit einem Zugangszertifikat signiert und enthalten ein Registrierungszertifikat.[2][7]
Was ist ein Vermittler für vertrauende Beteiligte?
Es ist eine Person oder ein Unternehmen, die bzw. das im Namen vertrauender Beteiligter mit Wallets interagiert. Artikel 5b(10) stuft ihn als vertrauenden Beteiligten ein und verbietet ihm, Daten über den Inhalt der Transaktion zu speichern.[1][6]
Muss ich mich trotzdem registrieren, wenn ich einen Vermittler nutze?
Ja. Das ARF verlangt, dass der Vermittler sicherstellt, dass jeder Kunde in dem Mitgliedstaat registriert ist, in dem dieser Kunde niedergelassen ist. Die Registrierungsstelle entscheidet über das Verfahren und kann dem Vermittler die Einreichung mit Nachweis der Geschäftsbeziehung überlassen.[6][7]
Darf mein Anbieter die signierte Wallet-Antwort als Nachweis aufbewahren?
Betrachten Sie dies als offene Frage. Ein Vermittler darf keine Transaktionsinhalte speichern, und die ARF-Anforderung OIA_16 verpflichtet Verifier, Signaturwerte zu verwerfen, sobald sie nicht mehr benötigt werden. Regulierte Unternehmen sollten dies im Abgleich mit AMLR Artikel 77 mit ihrer Rechtsberatung klären.[1][7][9]
Wann müssen private Unternehmen die EUDI-Wallet akzeptieren?
Bis 24. Dezember 2027 nach unserer Berechnung der 36 Monate, wenn Gesetz oder Vertrag sie zur starken Nutzerauthentifizierung für die Online-Identifizierung verpflichten. Kleinst- und Kleinunternehmen sind ausgenommen, und die Akzeptanz gilt nur auf freiwilliges Verlangen des Nutzers.[1]
Kann die EUDI-Wallet die Dokumentenprüfung ersetzen?
Bei einem einzelnen Kunden kann eine geeignete Wallet die Dokumentenprüfung ersetzen, aber nicht als einziger Weg: Die Nutzung der Wallet ist freiwillig, und andere Mittel müssen nach Artikel 5a(15) verfügbar bleiben. Die AMLR erlaubt Identitätsdokumente neben der elektronischen Identifizierung, planen Sie also beides ein.[1][9]
Akzeptiert Didit heute EUDI-Wallets?
Nein. Die Akzeptanz der EUDI-Wallet kommt bald, ein Datum oder Preis steht noch nicht fest. Heute führt Didit nationale eIDs und Dokumentenprüfungen in einem Workflow zusammen.[17][18]
Quellen
- Verordnung (EU) Nr. 910/2014, konsolidierte Fassung vom 18. Oktober 2024, EUR-Lex.
- Durchführungsverordnung (EU) 2025/848 der Kommission, Registrierung vertrauender Beteiligter von Wallets, EUR-Lex.
- Durchführungsverordnung (EU) 2026/1730 der Kommission vom 15. Juli 2026, EUR-Lex.
- Durchführungsverordnung (EU) 2024/2982 der Kommission, Protokolle und Schnittstellen, EUR-Lex.
- Durchführungsverordnung (EU) 2026/1731 der Kommission vom 15. Juli 2026, EUR-Lex.
- Architecture and Reference Framework v3.0.0, Europäische Kommission, Juli 2026.
- ARF v3.0.0, Anhang 2, übergeordnete Anforderungen nach Themen, Europäische Kommission.
- Technical Specification 5, Formate und API für die Registrierung vertrauender Beteiligter, Europäische Kommission.
- Verordnung (EU) 2024/1624 (AMLR), EUR-Lex.
- Verordnung (EU) 2016/679 (DSGVO), EUR-Lex.
- Verordnung (EU) 2022/2554 (Digital Operational Resilience Act), EUR-Lex.
- OpenID4VP and OpenID4VCI conformance tests are complete and open for self-certification, OpenID Foundation, 7. August 2026.
- Functional Conformance Assessment Framework, EUDI-Wallet-Projekt.
- Dokumentation der EUDI Wallet Reference Implementation, Europäische Kommission.
- Repository des EUDI-Verifier-Endpunkts, Apache License 2.0.
- ARF v3.0.0, Anhang 5, Design-Leitfaden für Szenarien der Datenweitergabe, Europäische Kommission.
- EUDI-Wallet, Didit-Lösungsseite.
- Digitale ID-Wallets, Didit-Dokumentation.
- Workflow-Builder, Didit-Dokumentation.
- Webhooks, Didit-Dokumentation.
- Datenaufbewahrung, Didit-Dokumentation.
- Sicherheit und Compliance, Didit-Dokumentation.
- Zertifizierungen, Didit-Dokumentation.
Der Weg, den Sie heute wählen, sollte einen Anbieterwechsel, eine verspätete nationale Wallet und eine Prüfung der Aufbewahrung überstehen. Verfolgen Sie die Einführung und wie Didit die Akzeptanz angeht, auf der Lösungsseite zur EUDI-Wallet.
Machen Sie Ihren Identitätsprozess für jeden Weg bereit
Verifizieren Sie Nutzer schon heute mit nationalen eIDs und Dokumenten, in einem einzigen Workflow.
Ähnliche Artikel
- Grenzüberschreitende Akzeptanz der EUDI-Wallet: eine Integration für die gesamte EU
- EUDI-Wallet-Bereitschaft: Richtlinien und Kontrollen für regulierte Unternehmen
- EUDI-Wallet Holder Binding: was eine Präsentation wirklich beweist
- EUDI-Wallet-Integration: So wählen Sie Ihren Weg (Leitfaden 2026)
- FINTRAC-Identitätsprüfung 2026: Methoden, Regeln, C-12
- Quebec Law 25 und Biometrie: Leitfaden zur Identitätsprüfung (2026)