
Holder binding EUDI Wallet: apa yang sebenarnya dibuktikan sebuah presentasi
Masalah penguasaan dijelaskan dari teks primer: apa yang dibuktikan presentasi wallet, apa kata ARF v3.0.0 tentang User binding dan potret, tabel ancaman, serta desain step-up berbasis risiko untuk tim teregulasi.
Ringkasnya
Holder binding EUDI Wallet adalah keterkaitan antara orang yang menunjukkan dompet dan orang yang menjadi penerima data identitas yang diterbitkan. Architecture and Reference Framework (ARF) menyebutnya User binding, dan untuk sebagian besar presentasi, pihak pengandal mempercayainya alih-alih memeriksanya.[2]
- Presentasi yang terverifikasi dan terikat perangkat membuktikan bahwa data tersebut asli dan tidak berubah, serta bahwa dompet menyimpan kunci yang terikat.[2]
- Presentasi itu tidak membuktikan siapa yang memegang ponsel saat login, pencairan dana, atau pengaturan ulang kata sandi berikutnya di layanan Anda.
- Tingkat tinggi adalah jaminan yang nyata. Jadikan dompet sebagai pilihan bawaan dan tambahkan pemeriksaan wajah hanya jika risikonya membenarkan.
Inilah masalah penguasaan. Tanda tangan dompet menunjukkan bahwa sebuah kunci telah digunakan. Diperlukan rantai kepercayaan untuk sampai dari kunci itu ke seorang manusia, dan mata rantai terakhir berada di ponsel yang tidak Anda kendalikan.
Semua itu tidak membuat dompet menjadi lemah. Dompet diterbitkan di bawah skema dengan tingkat jaminan tinggi, dan tim yang memperlakukannya sebagai hal yang mencurigakan menyia-nyiakannya. Panduan ini membahas apa yang dijawab dompet, apa yang dibiarkan terbuka, dan cara menutup celahnya.
Untuk pendaftaran dan sertifikat, baca panduan pihak pengandal kami. Untuk memilih jalur integrasi, baca cara memilih platform integrasi EUDI Wallet.
Apa yang sebenarnya dibuktikan oleh presentasi dompet
Presentasi jarak jauh menjalankan beberapa pemeriksaan secara berurutan. Sebagian adalah tanggung jawab Anda dan sebagian terjadi di dalam dompet tanpa bisa Anda lihat.
Anda tidak pernah melihat langkah 3
Periksa tanda tangan dan status
Periksa pengikatan perangkat
Presentasi jarak jauh yang disederhanakan, diambil dari ARF v3.0.0 bagian 6.6.3. Langkah 1, 2, dan 4 terlihat oleh Anda atau oleh orang tersebut. Langkah 3 tidak.[2]
| Lapisan | Apa yang dibuktikan | Siapa yang memeriksa | Status bagi Anda | Batasan |
|---|---|---|---|---|
| Tanda tangan penerbit | Data berasal dari penyedia yang asli dan tidak diubah[2] | Anda | Pasal 5b(9) membebankannya kepada pihak pengandal, untuk PID dan atestasi[1] | Tidak menyatakan apa pun tentang siapa yang menunjukkan |
| Status pencabutan | Data tidak dicabut oleh penyedianya[2] | Anda | Direkomendasikan, tidak wajib[3] | Hanya semutakhir sumber statusnya |
| Pengikatan perangkat | Data berada di unit dompet tempat data itu diterbitkan, bukan salinannya[2] | Anda | Direkomendasikan, tetapi wajib jika Anda mengandalkan autentikasi milik dompet itu sendiri[2] | Membuktikan kunci, bukan orang |
| Integritas dompet | Unit dompet dan perangkat keras amannya valid pada saat penerbitan[2] | Penyedia data, selama penerbitan[2] | Anda memercayainya secara tidak langsung[2] | Anda tidak memiliki cara langsung untuk memverifikasinya[2] |
| Autentikasi pengguna | Dompet mengautentikasi penggunanya sebelum melepaskan data[2][6] | Dompet | Anda memercayainya secara tidak langsung[2] | Tidak ada hasil yang sampai kepada Anda |
ARF v3.0.0 memecah atestasi unit dompet dalam regulasi menjadi Wallet Instance Attestation, tentang integritas aplikasi dan status pencabutannya, dan Key Attestation, tentang penyimpanan aman yang menyimpan kunci.[2] Tentang posisi Anda: "The Relying Party Instance does not have a way to directly verify the authenticity of the Wallet Unit and the Wallet Provider."[2]
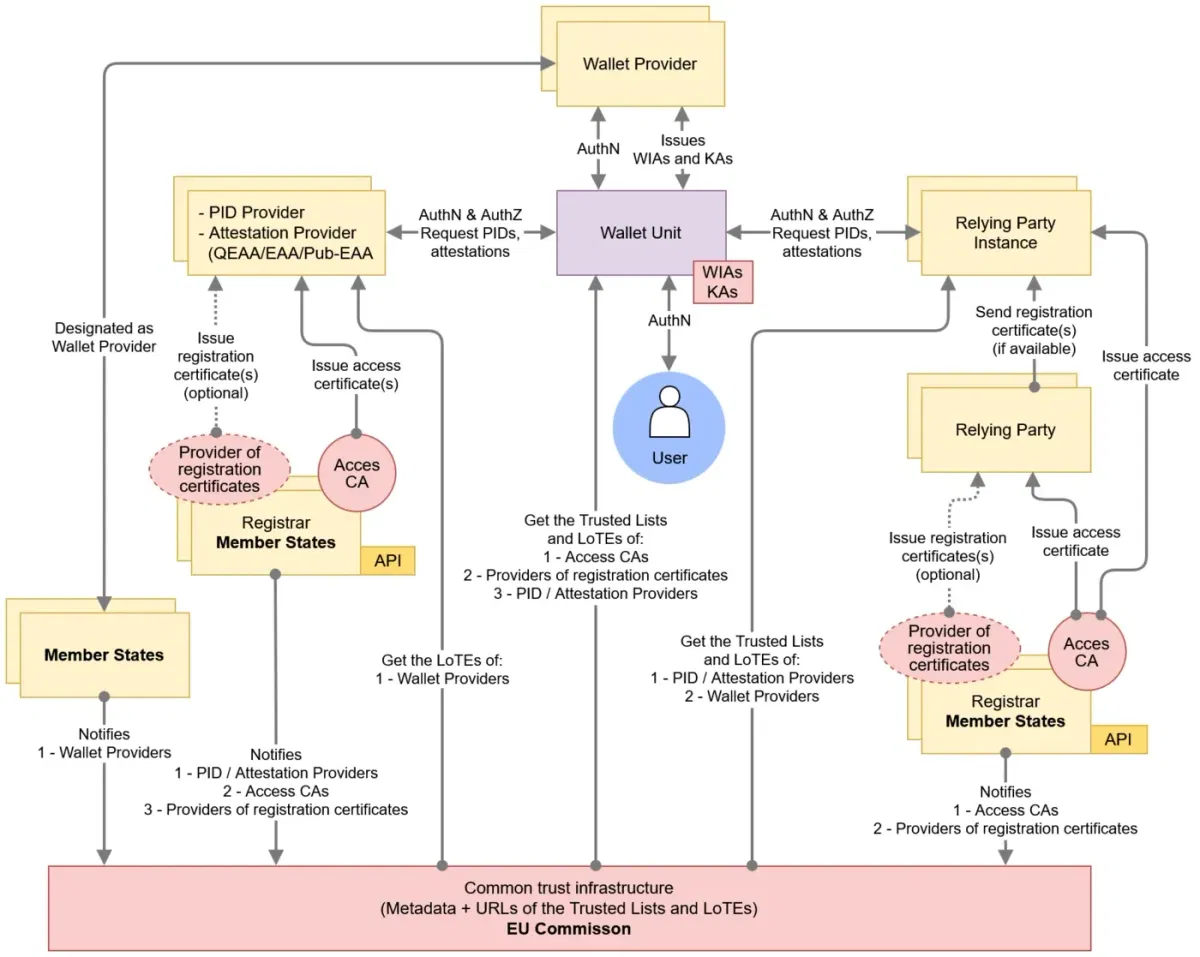
Gambar 12 dari ARF: pengguna menjangkau unit dompet melalui tautan autentikasi yang tidak pernah dilihat oleh pihak pengandal. Sumber: EUDI Wallet Architecture and Reference Framework, Komisi Eropa, CC BY 4.0. Tidak diadaptasi.
Tutup celah yang dibiarkan terbuka oleh dompet
Jalankan liveness dan pencocokan wajah pada tindakan yang membawa risiko nyata, dalam alur kerja yang Anda gunakan untuk verifikasi saat ini. Mulai gratis atau hubungi kami.
Pengikatan perangkat, holder binding, dan celah sesudahnya
Tiga tautan berbeda digabungkan di bawah istilah "holder binding". Dua yang pertama adalah konsep ARF. Yang ketiga adalah label kami sendiri.
Kunci ke dompet
Pengikatan perangkat
- Data terikat pada kunci di perangkat keras yang aman[2]
- Disebut juga bukti kepemilikan (proof of possession)[2]
- Mencegah penyalinan dan replay[2]
Diperiksa oleh Anda
Dompet ke orang
User binding
- Pihak yang menyajikan adalah orang yang menerima penerbitan data[2]
- Bergantung pada device binding[2]
- Biasanya dipercaya, tidak diverifikasi[2]
Dilakukan oleh dompet
Orang ke tindakan
Action binding
- Orang ini melakukan tindakan berikutnya ini
- Berada di luar presentasi
- Berada di sesi dan kontrol Anda
Hanya milik Anda (istilah kami)
Device binding dan User binding adalah istilah ARF. Action binding adalah label Didit, bukan istilah dari standar mana pun.
Discussion paper ARF tentang atestasi yang terikat perangkat menyatakan perbedaannya dalam satu kalimat: "Suatu atestasi dapat terikat pada perangkat, tetapi tidak pada Pengguna."[11] Definisi yang penting adalah yang berikut ini.
Bagian 6.6.3.9ARF v3.0.0
"User binding (kadang juga disebut 'holder binding') adalah sifat bahwa orang yang menyajikan PID atau atestasi kepada Pihak yang Mengandalkan memang benar Pengguna yang menerima penerbitan PID atau atestasi tersebut."
Sumber: ARF v3.0.0, bab 6[2]
Di tingkat protokol, sifat yang Anda kendalikan adalah require_cryptographic_holder_binding dalam OpenID4VP. Nilai bawaannya true, dan mengaturnya ke false memberi tahu dompet bahwa Anda menerima kredensial tanpa bukti tersebut.[12] Protokol menyebutnya holder binding, sedangkan ARF menyebutnya device binding.[12][2] Biarkan tetap aktif. Panduan verifier OpenID4VP kami membahas pemeriksaannya.
Apa yang dikatakan hukum dan ARF, dengan kata-kata mereka sendiri
Ketentuan ini mengatur penerbitan dan presentasi dompet, bukan tindakan berikutnya pada akun Anda.
| Ketentuan | Teks | Artinya bagi Anda |
|---|---|---|
| Pasal 5a(4)(a), Regulation 910/2014 | Dompet harus memungkinkan pengguna menyajikan data "di bawah kendali tunggal pengguna"[1] | Tafsiran kami: persyaratan tentang cara dompet dibangun, bukan temuan tentang sesi mana pun |
| Pasal 5a(5)(d) dan 5a(11) | Dompet memenuhi persyaratan tingkat tinggi dan disediakan berdasarkan skema tingkat tinggi[1] | Dasar yang kuat, tidak perlu bukti tambahan untuk klaim tersebut |
| Pasal 5b(9) | Pihak pengandal bertanggung jawab untuk "mengautentikasi dan memvalidasi" data tersebut[1] | Pemeriksaan tanda tangan dan validitas adalah tanggung jawab Anda |
| Pasal 3(5), Regulation 2024/2977 | Penyedia PID "wajib memastikan" bahwa PID yang mereka terbitkan "terikat secara kriptografis dengan unit dompet tempat PID tersebut diterbitkan"[4] | Penyedia PID wajib mengikat PID ke unit dompet; Anda memverifikasi hasilnya |
| Pasal 3(1), Regulation 2024/2979 | Tidak ada fungsi inti "sampai unit dompet berhasil mengautentikasi pengguna dompet"[6] | Dompet melakukan autentikasi sebelum bertindak |
| Lampiran, butir 2.2.1, Implementing Regulation 2015/1502 | Untuk tingkat tinggi, "Sarana identifikasi elektronik dirancang sedemikian rupa sehingga dapat dilindungi secara andal oleh orang yang memilikinya dari penggunaan oleh orang lain."[7] | Perlindungan terhadap orang lain, tersedia bagi pemiliknya |
| WIAM_14, ARF Annex 2 | Perangkat keras aman untuk PID mengautentikasi pengguna pada tingkat tinggi sebelum operasi kriptografis pada aset pentingnya[3] | Lapisan autentikasi kedua di dalam dompet |
Bagian 6.5.3.3.1 ARF berbunyi: "Selama aktivasi Wallet Unit, Wallet Unit memastikan bahwa Pengguna menyiapkan dua mekanisme autentikasi Pengguna." Satu berada di tingkat sistem operasi dan satu lagi di perangkat keras kriptografis aman yang digunakan saat PID diterbitkan, disajikan, atau dihapus.[2] Pengguna harus melewati keduanya untuk menyajikan PID.[2]
Bagian 6.6.3.9 tentang kepercayaan terhadap autentikasi tersebut: "Kepercayaan ini tidak didasarkan pada hasil verifikasi apa pun oleh Relying Party itu sendiri", melainkan pada "kepercayaan a priori terhadap Wallet Unit yang tersertifikasi dan (untuk PID dan atestasi dengan tingkat keamanan Tinggi) WSCA/WSCD yang tersertifikasi."[2] (WSCA dan WSCD: aplikasi kriptografis aman dan perangkat kriptografis aman milik dompet.) ARF menambahkan bahwa mengandalkan metode ini "menyiratkan bahwa Relying Party wajib memverifikasi pengikatan perangkat (device binding)".[2]
Jadi ARF menetapkan tiga cara untuk User binding. Mempercayai autentikasi dompet, yang selalu berjalan. Membandingkan potret dalam PID dengan wajah secara langsung. Atau membandingkan atribut PID dengan dokumen identitas yang dapat Anda verifikasi benar-benar milik orang tersebut.[2]
Mengapa tingkat tinggi merupakan jaminan yang nyata
Tingkat tinggi mensyaratkan perlindungan "terhadap penyerang dengan potensi serangan tinggi".[7] Sertifikasi menguji ketahanan tersebut.[8] PID palsu, dompet hasil kloning, atau respons yang diputar ulang seharusnya gagal. Penafsiran kami: tingkat tinggi menggambarkan sarananya, dan tidak menyatakan apa pun tentang pemegang sah yang memilih untuk meminjamkan atau menjual penggunaannya.
Kertas kerja Topic R ARF tertanggal 14 Oktober 2025 mencatat bahwa "hingga saat ini perangkat seluler tidak memiliki sarana atau dasar untuk membuktikan kepada Wallet-Relying Parties bahwa autentikasi Pengguna telah dilakukan", dan bahwa menurut sebagian ahli, biometrik perangkat "tidak sepenuhnya andal".[10] Ini adalah catatan diskusi, bukan persyaratan.
- 11 Agustus 2026Aturan konfirmasi potretRegulation 2026/1731 berlaku: peringatan dan konfirmasi eksplisit.
- 24 Desember 2026Batas waktu dompetHasil perhitungan: 24 bulan sejak peraturan pelaksana.
- 10 Juli 2027AMLR berlakuPasal 22(6) mengikat pihak pelapor.
- 24 Desember 2027PenerimaanHasil perhitungan: Pasal 5f(2). Pihak swasta yang wajib menggunakan autentikasi pengguna yang kuat berdasarkan hukum atau kontrak, atas permintaan pengguna; usaha mikro dan kecil dikecualikan.
- 11 Agustus 2028Potret dalam PIDAtribut PID wajib mulai tanggal ini, dengan tunduk pada opsi pengecualian.
Tanggal-tanggal Desember merupakan hasil perhitungan kami dari Pasal 5a(1) dan 5f(2), dihitung sejak mulai berlakunya peraturan pelaksana yang dirujuk dalam Pasal 5a(23) dan 5c(6) (Regulations 2024/2977 hingga 2024/2982, berlaku pada 24 Desember 2024).[1][4][5][13] Lihat panduan tenggat EUDI Wallet kami.
Potret: berguna, opsional, dan diatur secara ketat
Potret adalah cara yang paling jelas untuk memeriksa orangnya. Implementing Regulation (EU) 2026/1731, yang diadopsi pada 15 Juli 2026 dan diterbitkan dalam Official Journal pada 22 Juli 2026, mengubah aturannya.
- Waktu. "potret pengguna dompet dapat menjadi bagian dari data identifikasi orang yang wajib untuk orang perseorangan hanya mulai 11 Agustus 2028".[5] Berdasarkan tabel PID saat ini, potret dicantumkan "Kecuali jika pengguna secara eksplisit memilih untuk tidak menyertakannya, jika berlaku".[5]
- Opsi penolakan tetap ada. Negara Anggota "dapat menetapkan bahwa pengguna memiliki opsi untuk menolak pencantuman potret", dan dalam hal itu nilainya dikosongkan.[5]
- Peringatan dompet. Dompet memperingatkan bahwa permintaan tersebut melibatkan data biometrik, dan pengguna harus "secara eksplisit dan spesifik mengonfirmasi penyajian potret".[4] ARF RPA_07c menambahkan: "Diam atau kotak yang sudah dicentang sebelumnya TIDAK BOLEH dianggap cukup."[3]
- Bukan dasar hukum. Konsiderans 2 Regulation 2026/1731 menyatakan: "Konfirmasi eksplisit dari pengguna dompet harus menjadi pengaman teknis dan tidak dengan sendirinya menjadi dasar hukum untuk pemrosesan."[5] Konsiderans tersebut merujuk pada Pasal 6 dan 9 GDPR untuk dasar hukumnya.[5]
- Penyimpanan. Potret "tidak boleh disimpan oleh pihak yang mengandalkan dompet kecuali pemrosesannya diperlukan untuk tujuan identifikasi dan autentikasi" berdasarkan hukum pelindungan data, atau hukum Uni atau hukum nasional mengaturnya.[4][5]
- Pendaftaran. Berdasarkan Pasal 5b(3), Anda tidak boleh meminta data di luar yang telah Anda daftarkan, sehingga potret harus termasuk dalam penggunaan yang Anda daftarkan.[1]
Untuk pencocokan jarak jauh, ARF mensyaratkan pencahayaan yang baik, instruksi yang jelas, dan "mekanisme deteksi keaktifan (liveness) yang disetujui yang mendukung Presentation Attacks Detection", "serta mekanisme untuk deteksi serangan injeksi, khususnya deteksi deepfake".[2] ENISA menguraikan serangan presentasi wajah secara rinci.[21] ETSI TS 119 461 mendefinisikan serangan injeksi sebagai "serangan berupa penyuntikan konten yang dikendalikan penyerang ke dalam proses perekaman data".[23]
Pemeriksaan wajah di ponsel: tahap perekaman adalah permukaan serangan. Ilustrasi oleh mikemacmarketing, Wikimedia Commons, CC BY 2.0. Tidak diadaptasi.

Verifikasi satu-ke-satu yang tujuan satu-satunya adalah mengonfirmasi identitas yang diklaim dikecualikan dari entri Lampiran III AI Act tentang identifikasi biometrik jarak jauh.[16] Data biometrik yang digunakan untuk mengidentifikasi seseorang secara unik tetap merupakan data kategori khusus berdasarkan Pasal 9 GDPR, jadi rencanakan dasar hukum yang sah dan penilaian dampak.[15]
Ancaman demi ancaman: apa yang dihentikan dompet dan apa yang tetap menjadi tanggung jawab Anda
Regulasi sertifikasi memuat daftar risiko untuk dompet. Pengenal ancaman di bawah ini adalah pengenal resmi. Dua kolom terakhir adalah penilaian kami.[8]
| Ancaman | Daftar | Dampak dompet | Yang tersisa | Kontrol Anda |
|---|---|---|---|---|
| Data dompet yang disalin atau digandakan | TR60 | Kuat: pengikatan perangkat[2] | Sedikit, jika Anda memverifikasinya | Tetap aktifkan bukti pengikatan |
| Presentasi yang diputar ulang | Tipe 5.3 | Kuat: tanda tangan baru atas data Anda[2] | Sedikit | Nonce unik per permintaan |
| Ponsel dicuri, terkunci | TR98 | Kuat: dua lapisan autentikasi[2] | Pencurian faktor pengetahuan (TR35) | Periksa status pencabutan |
| Perangkat bersama dalam rumah tangga | TR35, TR98 | Sebagian | Seseorang yang mengetahui PIN atau kode[22] | Step-up pada tindakan berisiko tinggi |
| Pengguna yang dipaksa atau dimanipulasi | TR28, TR99 | Lemah: pengguna asli yang memberikan persetujuan | Hampir seluruhnya | Pemantauan transaksi, masa jeda, step-up dengan konteks |
| Relay lintas perangkat | TR103 | Sebagian: pemeriksaan kedekatan[24] | Phishing atas sesi browser | Gunakan perangkat yang sama jika memungkinkan, sebutkan tindakannya |
| Autentikasi lokal yang berhasil dibobol | TR113 | Bergantung pada sertifikasi[8] | Risiko perangkat yang telah disusupi | Pemeriksaan pencabutan, sinyal perangkat |
| Pengambilalihan akun setelah onboarding | Di luar dompet | Tidak ada, kecuali dipresentasikan ulang | Kata sandi, sesi, alur pemulihan | Step-up pada perubahan sensitif |
| Mule dengan dompet asli | Di luar dompet | Tidak ada: semua pemeriksaan lolos | Semuanya | Pemantauan perilaku, keterkaitan jaringan |
Pengguna asli yang memberikan persetujuan
TR99 berbunyi: "Penyerang dapat meyakinkan pengguna untuk melakukan autentikasi dan menyetujui transaksi dengan penyerang atau pihak ketiga yang tidak berwenang."[8] Setiap faktor lolos. Autentikasi nasabah yang kuat "tetap efektif terhadap jenis penipuan yang menjadi sasaran rancangannya", menurut ECB, dan total penipuan yang dilaporkan di seluruh Kawasan Ekonomi Eropa mencapai €4.2 billion pada 2024.[19][20] Untuk transfer kredit, penipuan dengan manipulasi pembayar meningkat "dari 65% menjadi 74% berdasarkan nilai dan dari 55% menjadi 71% berdasarkan volume, dari 2023 ke 2024".[19]
Dua orang, dua perangkat
TR103: "Pengguna di balik koneksi antara relying party dan browser dapat berbeda dari pengguna di balik koneksi antara relying party dan wallet."[8] Bagian 4.4.3.2 ARF mencatat bahwa "alur lintas perangkat rentan terhadap serangan phishing dan relay", dan bagian 4.4.3 mewajibkan pemeriksaan kedekatan (proximity check) untuk alur tersebut.[24] Sesi web Anda tetap terpisah dari persetujuan di dompet.
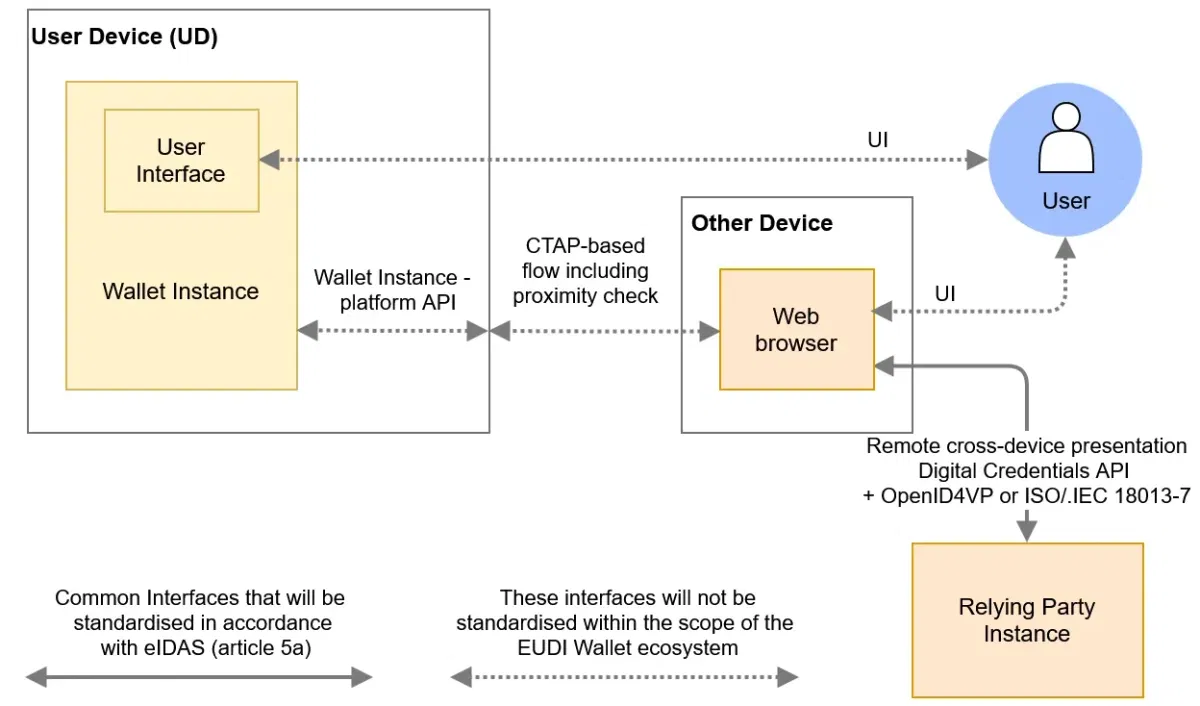
Gambar 5 dari ARF: dalam alur lintas perangkat, layanan Anda berkomunikasi dengan browser, sedangkan dompet berada di perangkat kedua. Sumber: EUDI Wallet Architecture and Reference Framework, European Commission, CC BY 4.0. Tidak diadaptasi.
Money mule dengan dompet asli
Orang yang menjual akses ke sebuah rekening, atau yang membukanya untuk orang lain, lolos setiap pemeriksaan dompet secara jujur, karena orang itulah pemegangnya. Kontrolnya adalah kontrol yang sudah ditetapkan oleh Anti-Money Laundering Regulation (AMLR): "pemantauan berkelanjutan atas hubungan usaha".[13] Keterkaitan antarrekening, perangkat yang dipakai bersama, dan wajah yang berulang adalah sinyal yang mengungkap jaringan.
Desain step-up yang tetap menjadikan dompet sebagai default
Tidak ada teks yang kami baca yang mewajibkan liveness di atas dompet. Pasal 22(6)(b) AMLR mencantumkan, sebagai salah satu opsinya, "penggunaan sarana identifikasi elektronik yang memenuhi persyaratan Regulation (EU) No 910/2014 terkait tingkat jaminan 'substansial' atau 'tinggi'".[13] Rancangan akhir standar dari Anti-Money Laundering Authority (AMLA) menyatakan bahwa hal ini "mencakup European Digital Identity Wallets", dan standar tersebut masih berupa rancangan, belum menjadi hukum.[14] Lihat panduan AMLR kami tentang penerimaan dompet.
Pasal 20(2) AMLR menyerahkan cakupan langkah-langkah pada "analisis risiko secara individual".[13] Menurut kami, selfie pada setiap presentasi sulit dibenarkan berdasarkan prinsip minimisasi data dalam GDPR.[15] Tingkatan ini adalah saran kami, bukan kategori hukum.
1Klasifikasikan peristiwanya
Onboarding, login, atau tindakan tertentu, beserta risikonya.
Seberapa besar kerugian yang dapat ditimbulkan oleh orang yang salah
Wallet saja
Pemeriksaan kriptografis lengkap. Tanpa biometrik.
Tambahkan liveness dan pencocokan wajah
Terhadap potret, atau wajah yang Anda kuasai secara sah.
Verifikasi ulang saat tindakan
Pemeriksaan baru yang terikat pada tindakan ini, lalu tinjauan.
2Catat buktinya
Apa yang dijalankan, hasilnya, tanggalnya. Secara default, bukan potretnya.
Contoh alur keputusan. Tetapkan ambang batas Anda sendiri dalam penilaian risiko Anda.
| Tingkatan | Peristiwa umum | Kontrol | Alasan |
|---|---|---|---|
| Wallet saja | Pemeriksaan usia atau atribut, pembukaan rekening standar, login berisiko rendah | Tanda tangan, pengikatan perangkat, status, nonce | Level tinggi sudah mencukupi; data yang lebih sedikit lebih baik |
| Dompet plus wajah | Nasabah berisiko lebih tinggi, perangkat atau lokasi tidak biasa, penggunaan pertama setelah jeda panjang | Seperti di atas, plus liveness dan pencocokan wajah | Langsung menjawab User binding, sebagaimana dijelaskan ARF[2] |
| Verifikasi ulang tindakan | Penerima pembayaran baru, pembayaran keluar besar, perubahan detail rekening bank, pemulihan, penambahan perangkat | Pemeriksaan wajah baru atau persetujuan yang terikat pada transaksi, plus tinjauan | Mengikat orang tersebut pada tindakan itu |
| Tanpa dompet atau tanpa foto potret | Nasabah tanpa dompet, negara yang terlambat, nasabah memilih tidak menyertakan foto potret | Dokumen, pembacaan chip, liveness, pencocokan wajah | Penggunaan dompet bersifat sukarela[1] |
PID tidak dapat menyetujui suatu tindakan untuk Anda: "Wallet Unit TIDAK BOLEH menggunakan kunci privat PID untuk menandatangani data transaksi yang diterima dari Relying Party dalam permintaan presentasi."[9] Persetujuan transaksi termasuk dalam atestasi strong user authentication (SUA), yang membawa data transaksi dan berada di bawah topik ARF tentang pembayaran elektronik.[3] Hukum pembayaran bekerja dengan cara yang sama: kode harus "spesifik untuk jumlah transaksi pembayaran dan penerima pembayaran".[18] Rumusan PSD2 "setiap tindakan melalui saluran jarak jauh yang dapat menimbulkan risiko penipuan pembayaran atau penyalahgunaan lainnya" adalah model pemicu yang berguna.[17]
Opsi
Wallet lagi
- Presentasi PID baru
- Mengonfirmasi dompet sekali lagi
- Tidak ada kaitan dengan tindakan
Baik untuk login
Opsi
Pemeriksaan wajah
- Liveness dan pencocokan wajah
- Memeriksa orang yang hadir
- Memerlukan referensi yang sah
Baik untuk perubahan berisiko
Opsi
Atestasi transaksi
- Menandatangani data tindakan
- Menunjukkan kepada pengguna apa yang disetujui
- Bergantung pada dukungan penerbit
Cocok untuk pembayaran
Perhatikan
Jangan gunakan kunci PID sebagai pengenal perangkat. Penyedia dapat menerbitkan atestasi yang hanya disajikan satu kali, untuk "memitigasi risiko keterkaitan Relying Party".[2] Cocokkan nasabah yang kembali berdasarkan atribut, seperti dijelaskan dalam panduan penerimaan lintas batas kami.
Daftar periksa: apa yang perlu dilakukan bulan ini
Kebijakan internal di balik langkah-langkah ini ada dalam panduan kebijakan dan kontrol EUDI Wallet kami, dan keputusan jalur integrasi ada dalam panduan platform integrasi.
Kepatuhan dan risiko
- Catat peristiwa mana saja yang hanya mengandalkan dompet.
- Tetapkan pemicu step-up untuk pencairan dana, perubahan penerima pembayaran, dan pemulihan akun.
- Tentukan dasar hukum Anda untuk setiap pencocokan wajah.[5][15]
- Perbarui penilaian dampak pelindungan data Anda untuk penggunaan foto potret.[15]
Rekayasa
- Pertahankan bukti holder binding sebagai syarat wajib di setiap permintaan.[12]
- Verifikasi tanda tangan pengikatan perangkat di setiap respons.[2]
- Periksa status pencabutan meskipun sifatnya opsional.[3]
- Kaitkan setiap presentasi dengan satu sesi menggunakan nonce baru.
- Bangun jalur foto potret sehingga nilai kosong tetap tertangani.[5]
Produk dan dukungan
- Minta foto potret hanya jika tujuan terdaftar Anda mencakupnya.[1]
- Sediakan jalur dokumen bagi orang yang tidak memiliki dompet.[1]
- Tulis kata-kata untuk setiap step-up sehingga menyebutkan tindakannya.
- Beri tahu nasabah bahwa mereka dapat meminta penyedia dompet mencabut dompet yang dicuri.[6]
Bagaimana Didit membantu mengatasi masalah penguasaan perangkat
Dokumentasi Didit mencantumkan penerimaan EUDI Wallet dengan status Coming soon.[28] Halaman EUDI Wallet kami menyatakan "Belum ada API Didit khusus EUDI" dan "Integrasikan sekarang, dan pertahankan integrasi itu saat wallet hadir." Bagian ini membahas apa yang sudah berjalan saat ini. Biometric Authentication menjalankan step-up liveness dan pencocokan wajah.
- Verifikasi ulang. Biometric Authentication memverifikasi pengguna yang kembali hanya dengan liveness, atau liveness ditambah pencocokan wajah terhadap foto potret yang tersimpan, sebagai sesi dalam suatu workflow.[25][27]
- Kehadiran. Liveness memeriksa bahwa ada orang sungguhan di depan kamera, dengan metode pasif, aksi 3D, atau kilatan cahaya.[26]
- Step-up. Authentication dari Didit mendokumentasikan sebuah panggilan yang menerapkan aturan step-up Anda sebelum tindakan sensitif dan mengembalikan informasi apakah verifikasi diperlukan. Fitur ini baru dan diaktifkan per aplikasi.[31]
- Networks. Face Search menemukan akun duplikat, dan Networks mengelompokkan pemohon yang berbagi sinyal perangkat, IP, biometrik, dokumen, atau kontak.[29][30]
- Pemantauan. Transaction Monitoring menyaring transaksi secara real time berdasarkan mesin aturan yang dapat dikonfigurasi, dilengkapi manajemen kasus.[32]
- Cadangan. ID Verification dan eID nasional yang sudah aktif melayani nasabah yang tidak memiliki dompet.[28]
Yang disediakan Didit
- Liveness dan pencocokan wajah sesuai kebutuhan
- Jalur dokumen dan eID nasional
- Sinyal duplikat dan jaringan
- Catatan setiap pemeriksaan
Tetap menjadi tanggung jawab Anda
- Penilaian risiko dan kebijakan step-up
- Dasar hukum dan penilaian dampak Anda
- Pendaftaran sebagai pihak pengandal
- Setiap keputusan onboarding dan transaksi
Paket dan tarif tersedia di halaman harga kami. Data yang disimpan mengikuti masa retensi yang Anda konfigurasikan, dan Didit bertindak sebagai pemroses data Anda.[33]
Rancang step-up Anda bersama kami
Beri tahu kami tindakan mana yang paling berisiko, dan mulailah dengan liveness dan pencocokan wajah dalam alur kerja Anda.
Poin-poin utama
- Device binding membuktikan sebuah kunci. User binding menghubungkan kunci tersebut dengan seseorang, dan biasanya Anda memercayainya alih-alih memeriksanya.
- Tingkat tinggi adalah jaminan yang kuat atas dompet, dan tidak mencakup money mule yang bersedia atau pengguna yang dimanipulasi.
- Foto potret masuk ke dalam data PID wajib mulai 11 Agustus 2028, dengan tunduk pada opt-out, dan konfirmasi pengguna bukan merupakan dasar hukum.
- PID tidak dapat menandatangani data transaksi, sehingga tindakan berisiko tinggi memerlukan persetujuan lain.
Pertanyaan yang sering diajukan
Apa itu holder binding dalam EUDI Wallet?
Holder binding adalah sifat bahwa orang yang menyajikan data adalah orang yang menerima penerbitan data tersebut. ARF menyebutnya User binding dan menyatakan bahwa istilah ini terkadang juga disebut holder binding.[2]
Apa perbedaan antara pengikatan perangkat dan holder binding?
Device binding mengikat data ke sebuah kunci dalam perangkat keras aman milik dompet, dan mencegah penyalinan serta replay. Holder binding mengikat data ke seseorang. ARF memperlakukan device binding sebagai prasyarat untuk User binding.[2]
Apakah device binding wajib untuk PID?
Ya, bagi penyedia. Implementing Regulation 2024/2977 mewajibkan penyedia PID untuk memastikan bahwa PID yang mereka terbitkan terikat secara kriptografis ke unit dompet.[4] Verifikasi tanda tangan direkomendasikan bagi pihak pengandal, dan diwajibkan jika Anda mengandalkan autentikasi milik dompet itu sendiri.[2]
Bisakah saya melakukan pencocokan wajah dengan foto potret di dompet?
Hanya jika PID memuatnya, Anda telah mendaftarkan penggunaan tersebut, pengguna mengonfirmasi, dan Anda memiliki dasar hukum. Potret masuk ke dalam data PID wajib mulai 11 Agustus 2028, dan Negara Anggota dapat mengizinkan pengguna untuk menolak.[5]
Bolehkah saya menyimpan potret dari presentasi dompet?
Tidak secara default. Potret hanya boleh disimpan jika pemrosesan diperlukan untuk identifikasi dan autentikasi sesuai hukum pelindungan data Uni, atau jika hukum Uni atau hukum nasional mengaturnya.[4][5]
Apakah AMLR mewajibkan liveness di samping EUDI Wallet?
Tidak ada teks yang kami baca yang mewajibkannya. Pasal 22(6)(b) mencantumkan, sebagai salah satu opsi, sarana identifikasi elektronik yang memenuhi persyaratan Peraturan 910/2014 pada tingkat substansial atau tinggi, dan cakupan langkahnya mengikuti analisis risiko individual Anda.[13] Rancangan akhir standar AMLA menyatakan bahwa hal ini mencakup dompet, dan standar tersebut belum berlaku sebagai hukum.[14]
Bisakah presentasi dompet menyetujui pembayaran?
Tidak dengan PID. PID Rulebook melarang penggunaan kunci privat PID untuk menandatangani data transaksi.[9] ARF mengharapkan persetujuan per transaksi bertumpu pada atestasi autentikasi pengguna yang kuat, yang membawa data transaksi.[3]
Apakah tingkat tinggi mencegah pengambilalihan akun?
Tingkat ini melindungi dompet, bukan akun Anda. Setelah onboarding, kata sandi, sesi, dan alur pemulihan Anda berada di luar dompet, kecuali Anda meminta presentasi baru atau pemeriksaan lain pada momen sensitif.
Bisakah money mule lolos pemeriksaan EUDI Wallet?
Ya. Pemegang asli yang menggunakan dompet asli lolos setiap pemeriksaan, karena hasil pemeriksaannya benar. Kontrolnya adalah pemantauan berkelanjutan berdasarkan Pasal 26 AMLR, ditambah keterkaitan antar-akun.[13]
Apakah Didit menerima EUDI Wallet?
Dokumentasi Didit mencantumkan penerimaan EUDI Wallet dengan status Coming soon, dan halaman solusi menyatakan belum ada API Didit khusus EUDI.[28] eID nasional, verifikasi dokumen, liveness, dan pencocokan wajah sudah berjalan saat ini, dan halaman solusi menjelaskan rencananya.
Sumber
- Peraturan (UE) No 910/2014 sebagaimana diubah dengan Peraturan (UE) 2024/1183, teks konsolidasi per 18 Oktober 2024, EUR-Lex.
- Architecture and Reference Framework v3.0.0, bab 6, Trust model, Komisi Eropa, 23 Juli 2026.
- Architecture and Reference Framework v3.0.0, Lampiran 2, High-Level Requirements, Komisi Eropa.
- Peraturan Pelaksanaan (UE) 2024/2977, teks konsolidasi per 11 Agustus 2026, EUR-Lex.
- Peraturan Pelaksanaan (UE) 2026/1731, EUR-Lex, Jurnal Resmi tanggal 22 Juli 2026.
- Peraturan Pelaksanaan (UE) 2024/2979, teks konsolidasi per 11 Agustus 2026, EUR-Lex.
- Peraturan Pelaksanaan (UE) 2015/1502 tentang tingkat jaminan, EUR-Lex.
- Peraturan Pelaksanaan (UE) 2024/2981 tentang sertifikasi dompet, register risiko Lampiran I, EUR-Lex.
- PID Rulebook v1.7, Komisi Eropa, 17 Juli 2026.
- Topic R, Authentication of the User to the device, v1.0, makalah diskusi ARF, 14 Oktober 2025.
- Topic Z, Device-bound Attestations, v1.0, makalah diskusi ARF, 29 September 2025.
- OpenID for Verifiable Presentations 1.0, OpenID Foundation.
- Peraturan (UE) 2024/1624 (AMLR), EUR-Lex, Jurnal Resmi tanggal 19 Juni 2024.
- Laporan Akhir, rancangan RTS berdasarkan Pasal 28(1) AMLR, AMLA, 30 September 2026 (rancangan akhir, belum berlaku sebagai hukum).
- Peraturan (UE) 2016/679 (GDPR), EUR-Lex.
- Peraturan (UE) 2024/1689 (AI Act), EUR-Lex.
- Directive (EU) 2015/2366 (PSD2), EUR-Lex.
- Peraturan Delegasi (EU) 2018/389, EUR-Lex.
- Laporan 2025 tentang penipuan pembayaran, EBA dan ECB, Desember 2025.
- Laporan bersama EBA-ECB tentang penipuan pembayaran, siaran pers, ECB, 15 Desember 2025.
- Remote Identity Proofing: Attacks and Countermeasures, ENISA.
- TechDispatch on Digital Identity Wallets, European Data Protection Supervisor, Desember 2025.
- ETSI TS 119 461 v2.1.1, pembuktian identitas subjek layanan kepercayaan, ETSI.
- Architecture and Reference Framework v3.0.0, bab 4, High-level architecture, Komisi Eropa.
- Autentikasi Biometrik, dokumentasi Didit.
- Deteksi Liveness, dokumentasi Didit.
- Face Match 1:1, dokumentasi Didit.
- Dompet ID digital, dokumentasi Didit.
- Face Search, dokumentasi Didit.
- Networks, dokumentasi Didit.
- Membuat step-up, dokumentasi Didit.
- Pemantauan Transaksi, dokumentasi Didit.
- Retensi data, dokumentasi Didit.
Dompet menjawab milik siapa sebuah kredensial, dan pekerjaan risiko Anda dimulai dari jawaban itu. Untuk momen yang membutuhkan kehadiran orang, lihat Autentikasi Biometrik. Untuk kesiapan dompet, lihat halaman EUDI Wallet kami dan verifikasi eID.
Periksa orangnya, bukan hanya kuncinya
Tambahkan liveness dan face match di tempat yang ditentukan oleh penilaian risiko Anda.
Artikel terkait
- Penerimaan lintas batas EUDI Wallet: satu integrasi di seluruh UE
- Kesiapan EUDI Wallet: kebijakan dan kontrol bagi lembaga yang diatur
- Holder binding EUDI Wallet: apa yang sebenarnya dibuktikan sebuah presentasi
- Integrasi EUDI Wallet: cara memilih rute Anda (panduan 2026)
- Verifikasi identitas FINTRAC pada 2026: metode, aturan, C-12
- Law 25 Quebec dan biometrik: panduan verifikasi identitas (2026)