
EUDI-Wallet Holder Binding: was eine Präsentation wirklich beweist
Das Besitzproblem anhand der Primärtexte erklärt: was eine Wallet-Präsentation beweist, was ARF v3.0.0 zu User binding und dem Porträt sagt, eine Bedrohungstabelle und ein risikobasiertes Step-up-Design für regulierte Teams.
Kurz gesagt
Die Inhaberbindung der EUDI-Wallet ist die Verknüpfung zwischen der Person, die eine Wallet vorlegt, und der Person, für die die Identitätsdaten ausgestellt wurden. Das Architecture and Reference Framework (ARF) nennt sie Nutzerbindung. Bei den meisten Vorlagen vertraut der vertrauende Beteiligte darauf, statt sie zu prüfen.[2]
- Eine verifizierte, gerätegebundene Vorlage belegt, dass die Daten echt und unverändert sind und dass die Wallet den gebundenen Schlüssel hält.[2]
- Sie belegt nicht, wer das Telefon bei Ihrem nächsten Login, Ihrer nächsten Auszahlung oder Ihrem nächsten Passwort-Reset in der Hand hält.
- Das Sicherheitsniveau „hoch“ ist eine echte Zusicherung. Behalten Sie die Wallet als Standard bei und ergänzen Sie Gesichtsprüfungen nur dort, wo das Risiko sie rechtfertigt.
Das ist das Besitzproblem. Eine Wallet-Signatur zeigt, dass ein Schlüssel verwendet wurde. Vom Schlüssel zu einem Menschen braucht es eine Vertrauenskette, und das letzte Glied liegt auf einem Telefon, das Sie nicht kontrollieren.
Nichts davon macht die Wallet schwach. Sie wird im Rahmen eines Systems mit dem Sicherheitsniveau „hoch“ ausgestellt, und ein Team, das sie als verdächtig behandelt, verschenkt ihren Wert. Dieser Leitfaden zeigt, was sie beantwortet, was sie offen lässt und wie Sie die Lücke schließen.
Zu Registrierung und Zertifikaten lesen Sie unseren Leitfaden für vertrauende Beteiligte. Zur Wahl des Integrationswegs lesen Sie wie Sie eine Integrationsplattform für die EUDI-Wallet auswählen.
Was eine Wallet-Vorlage tatsächlich belegt
Eine Fernvorlage durchläuft mehrere Prüfungen nacheinander. Einige liegen bei Ihnen, andere finden in der Wallet statt, wo Sie sie nicht sehen.
Schritt 3 sehen Sie nie
Signatur und Status prüfen
Gerätebindung prüfen
Vereinfachte Fernvorlage, nach ARF v3.0.0 Abschnitt 6.6.3. Die Schritte 1, 2 und 4 sind für Sie oder für die Person sichtbar. Schritt 3 nicht.[2]
| Ebene | Was sie belegt | Wer prüft | Status für Sie | Grenze |
|---|---|---|---|---|
| Signatur des Ausstellers | Die Daten stammen von einem echten Anbieter und wurden nicht verändert[2] | Sie | Artikel 5b(9) weist dies vertrauenden Beteiligten zu, für PID und Attestierungen[1] | Sagt nichts darüber, wer die Vorlage vornimmt |
| Widerrufsstatus | Die Daten wurden von ihrem Anbieter nicht widerrufen[2] | Sie | Empfohlen, nicht verpflichtend[3] | Nur so aktuell wie die Statusquelle |
| Gerätebindung | Die Daten liegen in der Wallet-Einheit, für die sie ausgestellt wurden, und nicht in einer Kopie[2] | Sie | Empfohlen, aber verpflichtend, wenn Sie sich auf die Authentifizierung der Wallet selbst stützen[2] | Belegt einen Schlüssel, keine Person |
| Integrität der Wallet | Die Wallet-Einheit und ihre sichere Hardware waren bei der Ausstellung gültig[2] | Der Anbieter der Daten, bei der Ausstellung[2] | Sie vertrauen darauf nur mittelbar[2] | Sie können es nicht direkt prüfen[2] |
| Nutzerauthentifizierung | Die Wallet hat ihren Nutzer authentifiziert, bevor sie Daten freigegeben hat[2][6] | Die Wallet | Sie vertrauen darauf nur mittelbar[2] | Kein Ergebnis erreicht Sie |
ARF v3.0.0 teilt die in der Verordnung vorgesehene Attestierung der Wallet-Einheit in eine Wallet Instance Attestation, die die Integrität und den Widerrufsstatus der App betrifft, und eine Key Attestation, die den sicheren Speicher der Schlüssel betrifft.[2] Zu Ihrer Lage: „Die Instanz des vertrauenden Beteiligten hat keine Möglichkeit, die Echtheit der Wallet-Einheit und des Wallet-Anbieters direkt zu prüfen.“[2]
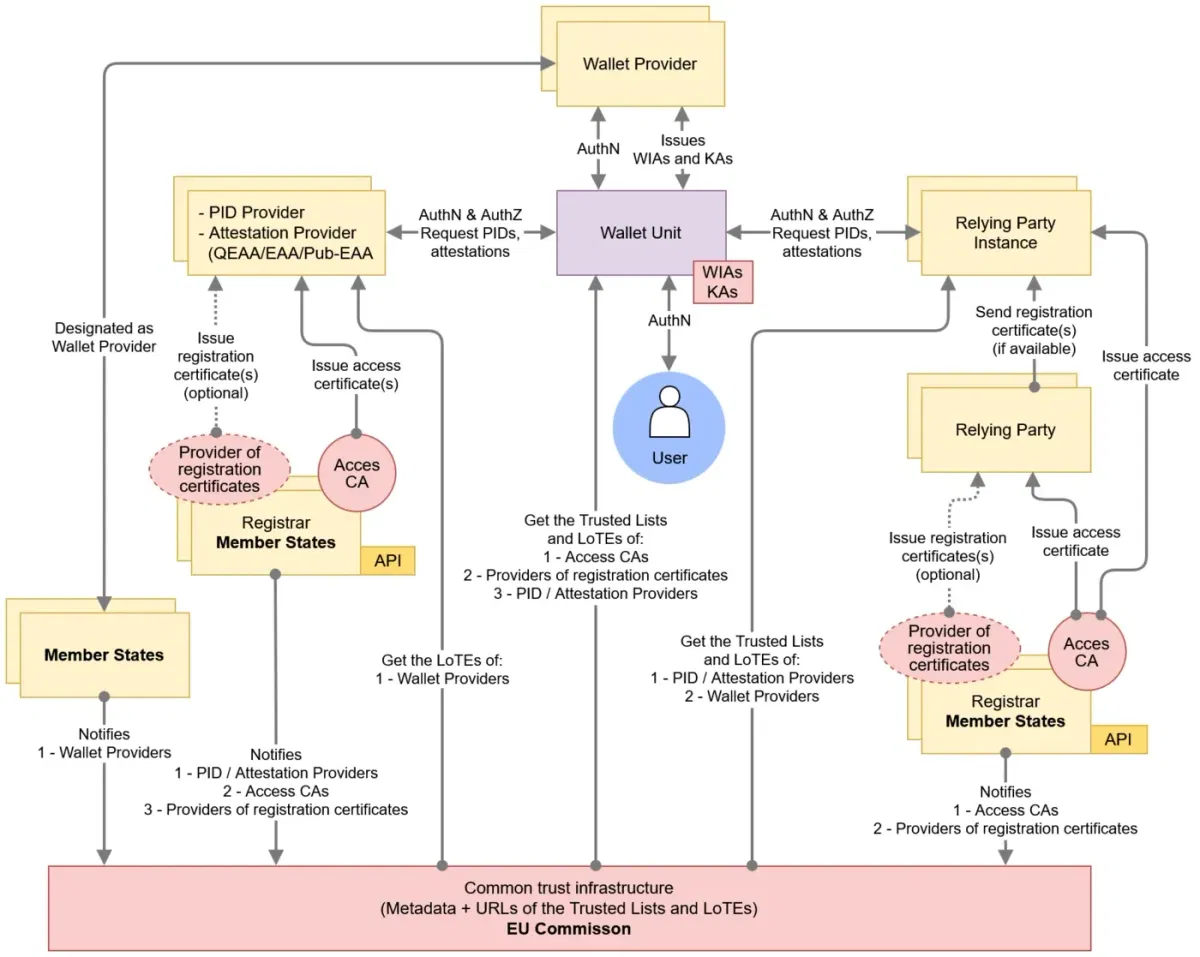
Abbildung 12 des ARF: Der Nutzer erreicht die Wallet-Einheit über eine Authentifizierungsverbindung, die der vertrauende Beteiligte nie sieht. Quelle: EUDI Wallet Architecture and Reference Framework, Europäische Kommission, CC BY 4.0. Nicht bearbeitet.
Schließen Sie die Lücke, die die Wallet offenlässt
Führen Sie Lebenderkennung und Gesichtsabgleich bei den Vorgängen durch, die ein echtes Risiko tragen, im selben Workflow, den Sie heute für die Verifizierung nutzen. Kostenlos starten oder mit uns sprechen.
Gerätebindung, Inhaberbindung und die Lücke danach
Drei verschiedene Verknüpfungen werden unter „Inhaberbindung“ zusammengefasst. Die ersten beiden sind Konzepte des ARF. Die dritte ist unsere eigene Bezeichnung.
Schlüssel zur Wallet
Gerätebindung
- Die Daten sind an einen Schlüssel in sicherer Hardware gebunden[2]
- Auch Besitznachweis (Proof of Possession) genannt[2]
- Verhindert Kopieren und Wiedereinspielen[2]
Von Ihnen geprüft
Wallet zu Person
Nutzerbindung
- Die vorlegende Person ist die Person, für die die Daten ausgestellt wurden[2]
- Hängt von der Gerätebindung ab[2]
- In der Regel vorausgesetzt, nicht überprüft[2]
Von der Wallet ausgeführt
Person zu Handlung
Aktionsbindung
- Diese Person hat diese spätere Handlung vorgenommen
- Liegt außerhalb der Vorlage
- Liegt in Ihrer Sitzung und Ihren Kontrollen
Allein Ihre Verantwortung (unser Begriff)
Gerätebindung und Nutzerbindung sind Begriffe aus dem ARF. Aktionsbindung ist eine Bezeichnung von Didit, kein Begriff aus einem Standard.
Das ARF-Diskussionspapier zu gerätegebundenen Attestierungen fasst die Unterscheidung in einem Satz zusammen: „An attestation may be bound to a device but not to a User.“[11] Entscheidend ist diese Definition.
Abschnitt 6.6.3.9ARF v3.0.0
„Nutzerbindung (manchmal auch ‚Holder Binding‘ genannt) ist die Eigenschaft, dass die Person, die die PID oder die Attestierung dem vertrauenden Beteiligten vorlegt, tatsächlich der Nutzer ist, für den die PID oder die Attestierung ausgestellt wurde.“
Quelle: ARF v3.0.0, Kapitel 6[2]
Auf Protokollebene steuern Sie diese Eigenschaft über require_cryptographic_holder_binding in OpenID4VP. Der Standardwert ist true. Wenn Sie den Wert auf false setzen, teilen Sie der Wallet mit, dass Sie einen Nachweis ohne diesen kryptografischen Beweis akzeptieren.[12] Das Protokoll spricht von Inhaberbindung, wo das ARF von Gerätebindung spricht.[12][2] Lassen Sie die Einstellung aktiviert. Unser Leitfaden zum OpenID4VP-Verifier beschreibt die Prüfungen.
Was Gesetz und ARF sagen, im Wortlaut
Diese Bestimmungen regeln die Ausstellung und Vorlage über die Wallet, nicht spätere Handlungen in Ihrem Konto.
| Vorschrift | Text | Was das für Sie bedeutet |
|---|---|---|
| Art. 5a(4)(a), Verordnung 910/2014 | Wallets müssen es Nutzern ermöglichen, Daten "unter der alleinigen Kontrolle des Nutzers" vorzulegen[1] | Unsere Lesart: eine Anforderung an die Bauweise von Wallets, keine Feststellung zu einer bestimmten Sitzung |
| Art. 5a(5)(d) und 5a(11) | Wallets erfüllen die Anforderungen des Sicherheitsniveaus „hoch“ und werden im Rahmen eines Systems mit Sicherheitsniveau „hoch“ bereitgestellt[1] | Solide Grundlage, für diese Angabe ist kein zusätzlicher Nachweis nötig |
| Art. 5b(9) | Vertrauende Beteiligte sind für die „Authentifizierung und Validierung“ der Daten verantwortlich[1] | Signatur- und Gültigkeitsprüfungen liegen bei Ihnen |
| Art. 3(5), Verordnung 2024/2977 | PID-Anbieter „stellen sicher“, dass die von ihnen ausgestellten PID „kryptografisch an die Wallet-Einheit gebunden sind, für die sie ausgestellt werden“[4] | PID-Anbieter müssen die PID an die Wallet-Einheit binden. Sie prüfen das Ergebnis |
| Art. 3(1), Verordnung 2024/2979 | Keine Kernfunktion, „bevor die Wallet-Einheit den Wallet-Nutzer erfolgreich authentifiziert hat“[6] | Die Wallet authentifiziert, bevor sie handelt |
| Anhang, Nummer 2.2.1, Durchführungsverordnung 2015/1502 | Für das Sicherheitsniveau „hoch“ gilt: „Das elektronische Identifizierungsmittel ist so ausgelegt, dass es von der Person, der es gehört, zuverlässig vor der Verwendung durch andere geschützt werden kann.“[7] | Schutz vor anderen, der dem Inhaber zur Verfügung steht |
| WIAM_14, ARF Anhang 2 | Sichere Hardware für die PID authentifiziert den Nutzer auf Sicherheitsniveau „hoch“, bevor kryptografische Operationen mit ihren kritischen Werten erfolgen[3] | Eine zweite Authentifizierungsebene in der Wallet |
Abschnitt 6.5.3.3.1 des ARF lautet: „Bei der Aktivierung der Wallet-Einheit stellt die Wallet-Einheit sicher, dass der Nutzer zwei Mechanismen zur Nutzerauthentifizierung einrichtet.“ Einer liegt auf Ebene des Betriebssystems, einer in der sicheren kryptografischen Hardware, die beim Ausstellen, Vorlegen oder Löschen einer PID genutzt wird.[2] Der Nutzer muss beide bestehen, um die PID vorzulegen.[2]
Abschnitt 6.6.3.9 zum Vertrauen in diese Authentifizierung: „Dieses Vertrauen beruht nicht auf dem Ergebnis einer Prüfung durch den vertrauenden Beteiligten selbst“, sondern auf „A-priori-Vertrauen in die zertifizierte Wallet-Einheit und (bei PIDs und Bescheinigungen mit Sicherheitsniveau hoch) in die zertifizierte WSCA/WSCD.“[2] (WSCA und WSCD: die sichere kryptografische Anwendung und das sichere kryptografische Gerät der Wallet.) Der ARF ergänzt, dass die Nutzung dieser Methode „bedeutet, dass vertrauende Beteiligte die Gerätebindung prüfen müssen“.[2]
Der ARF beschreibt also drei Wege für die Nutzerbindung. Sie vertrauen der Authentifizierung durch die Wallet, die immer stattfindet. Sie vergleichen ein Lichtbild in der PID mit dem Live-Gesicht. Oder Sie vergleichen PID-Attribute mit einem Ausweisdokument, bei dem Sie prüfen können, dass es tatsächlich der Person gehört.[2]
Warum das Sicherheitsniveau „hoch“ eine echte Zusicherung ist
Das Sicherheitsniveau „hoch“ verlangt Schutz „gegen Angreifer mit hohem Angriffspotenzial“.[7] Die Zertifizierung prüft diese Widerstandsfähigkeit.[8] Eine gefälschte PID, eine geklonte Wallet oder eine wiedereingespielte Antwort sollten scheitern. Unsere Lesart: Das Sicherheitsniveau „hoch“ beschreibt das Identifizierungsmittel. Es sagt nichts über einen echten Inhaber, der die Nutzung dieses Mittels bewusst verleiht oder verkauft.
Das Topic-R-Arbeitspapier des ARF vom 14. Oktober 2025 hält fest, dass „die Mobilgeräte derzeit weder über Mittel noch über eine Grundlage verfügen, den vertrauenden Beteiligten der Wallet nachzuweisen, dass die Nutzerauthentifizierung durchgeführt wurde“, und dass Gerätebiometrie nach Ansicht einiger Experten „nicht vollständig zuverlässig“ ist.[10] Es handelt sich um ein Diskussionspapier, nicht um eine Anforderung.
- 11. August 2026Regeln zur LichtbildbestätigungVerordnung 2026/1731 in Kraft: Warnhinweise und ausdrückliche Bestätigung.
- 24. Dezember 2026Wallets sind bereitzustellenBerechnet: 24 Monate ab den Rechtsakten.
- 10. Juli 2027AMLR giltArtikel 22(6) bindet Verpflichtete.
- 24. Dezember 2027AkzeptanzBerechnet: Artikel 5f(2). Private Stellen, die gesetzlich oder vertraglich eine starke Nutzerauthentifizierung verwenden müssen, auf Wunsch des Nutzers. Kleinst- und kleine Unternehmen sind ausgenommen.
- 11. August 2028Lichtbild in der PIDAb diesem Datum verpflichtendes PID-Attribut, vorbehaltlich Ausnahmen.
Die Dezember-Daten sind unsere Berechnung aus Artikel 5a(1) und 5f(2), gezählt ab dem Inkrafttreten der in Artikel 5a(23) und 5c(6) genannten Durchführungsrechtsakte (Verordnungen 2024/2977 bis 2024/2982, in Kraft seit 24. Dezember 2024).[1][4][5][13] Siehe unseren Leitfaden zu den Fristen der EUDI-Wallet.
Das Lichtbild: nützlich, optional und streng geregelt
Das Lichtbild ist der naheliegende Weg, die Person zu prüfen. Die Durchführungsverordnung (EU) 2026/1731, erlassen am 15. Juli 2026 und am 22. Juli 2026 im Amtsblatt veröffentlicht, hat die Regeln dafür geändert.
- Zeitpunkt. „Das Lichtbild des Wallet-Nutzers darf erst ab dem 11. August 2028 Teil der obligatorischen Personenidentifizierungsdaten für die natürliche Person sein.“[5] Nach der derzeitigen PID-Tabelle ist das Lichtbild enthalten, „es sei denn, der Nutzer widerspricht gegebenenfalls ausdrücklich“.[5]
- Ausnahmen bleiben bestehen. Die Mitgliedstaaten „können vorsehen, dass der Nutzer die Möglichkeit hat, die Aufnahme des Lichtbilds abzulehnen“. In diesem Fall wird der Wert leer gesetzt.[5]
- Warnhinweis der Wallet. Die Wallet weist darauf hin, dass die Anfrage biometrische Daten betrifft, und der Nutzer muss „die Vorlage des Lichtbilds ausdrücklich und gesondert bestätigen“.[4] ARF RPA_07c ergänzt: „Schweigen oder ein vorangekreuztes Kästchen darf nicht genügen.“[3]
- Keine Rechtsgrundlage. Erwägungsgrund 2 der Verordnung 2026/1731 lautet: „Die ausdrückliche Bestätigung des Wallet-Nutzers sollte eine technische Schutzmaßnahme sein und für sich genommen keine Rechtsgrundlage für die Verarbeitung darstellen.“[5] Für die Rechtsgrundlage verweist der Erwägungsgrund auf die Artikel 6 und 9 der DSGVO.[5]
- Speicherung. Das Lichtbild „darf von vertrauenden Beteiligten der Wallet nicht gespeichert werden, es sei denn, seine Verarbeitung ist für die Zwecke der Identifizierung und Authentifizierung erforderlich“ im Sinne des Datenschutzrechts, oder Unionsrecht oder nationales Recht sieht die Speicherung vor.[4][5]
- Registrierung. Nach Artikel 5b(3) dürfen Sie keine Daten anfordern, die über Ihre Registrierung hinausgehen. Das Lichtbild muss daher in Ihrer registrierten Nutzung enthalten sein.[1]
Für den Fernabgleich verlangt das ARF gute Beleuchtung, klare Anweisungen und „einen zugelassenen Mechanismus zur Lebenderkennung, der die Erkennung von Präsentationsangriffen unterstützt“, „sowie Mechanismen zur Erkennung von Injektionsangriffen, insbesondere zur Deepfake-Erkennung“.[2] ENISA beschreibt Präsentationsangriffe auf das Gesicht im Detail.[21] ETSI TS 119 461 definiert einen Injektionsangriff als „Angriff, bei dem vom Angreifer kontrollierte Inhalte in den Datenerfassungsprozess eingeschleust werden“.[23]
Ein Gesichtsabgleich auf dem Smartphone: Der Erfassungsschritt ist die Angriffsfläche. Abbildung von mikemacmarketing, Wikimedia Commons, CC BY 2.0. Nicht bearbeitet.

Eine 1:1-Verifizierung, deren einziger Zweck die Bestätigung einer behaupteten Identität ist, ist vom Eintrag zur biometrischen Fernidentifizierung in Anhang III der KI-Verordnung ausgenommen.[16] Biometrische Daten, die zur eindeutigen Identifizierung einer Person verwendet werden, bleiben besondere Kategorien personenbezogener Daten nach Artikel 9 DSGVO. Planen Sie daher eine Rechtsgrundlage und eine Datenschutz-Folgenabschätzung ein.[15]
Bedrohung für Bedrohung: was die Wallet abwehrt und was bei Ihnen bleibt
Die Zertifizierungsverordnung enthält ein Risikoregister für Wallets. Die unten genannten Bedrohungskennungen sind die offiziellen. Die letzten beiden Spalten sind unsere Einschätzung.[8]
| Bedrohung | Register | Wirkung der Wallet | Was bleibt | Ihre Kontrolle |
|---|---|---|---|---|
| Kopierte oder duplizierte Wallet-Daten | TR60 | Stark: Gerätebindung[2] | Wenig, sofern Sie sie prüfen | Bindungsnachweis aktiviert lassen |
| Wiederholte Vorlage (Replay) | Typ 5.3 | Stark: frische Signatur über Ihre Daten[2] | Wenig | Eindeutige Nonce pro Anfrage |
| Gestohlenes Smartphone, gesperrt | TR98 | Stark: zwei Authentifizierungsebenen[2] | Diebstahl des Wissensfaktors (TR35) | Widerrufsstatus prüfen |
| Gemeinsam genutztes Gerät im Haushalt | TR35, TR98 | Teilweise | Jemand, der die PIN oder den Code kennt[22] | Step-up bei Aktionen mit hohem Risiko |
| Genötigter oder manipulierter Nutzer | TR28, TR99 | Schwach: Der echte Nutzer gibt frei | Fast alles | Transaktionsüberwachung, Bedenkzeit, Step-up mit Kontext |
| Geräteübergreifendes Relay | TR103 | Teilweise: Näheprüfung[24] | Phishing der Browser-Sitzung | Wo möglich auf demselben Gerät, die Aktion benennen |
| Ausgehebelte lokale Authentifizierung | TR113 | Hängt von der Zertifizierung ab[8] | Risiko eines kompromittierten Geräts | Widerrufsprüfung, Gerätesignale |
| Kontoübernahme nach dem Onboarding | Außerhalb der Wallet | Keine, sofern nicht erneut vorgelegt | Passwörter, Sitzungen, Wiederherstellungsabläufe | Step-up bei sensiblen Änderungen |
| Finanzagent mit echter Wallet | Außerhalb der Wallet | Keine: Alle Prüfungen werden bestanden | Alles | Verhaltensüberwachung, Netzwerkverbindungen |
Der echte Nutzer, der freigibt
TR99 lautet: „Ein Angreifer kann einen Nutzer dazu bringen, sich zu authentifizieren und Transaktionen mit einem Angreifer oder einem unbefugten Dritten freizugeben.“[8] Jeder Faktor ist erfüllt. Die starke Kundenauthentifizierung „bleibt wirksam gegen die Betrugsarten, gegen die sie entwickelt wurde“, so die EZB. Der gesamte gemeldete Betrug im Europäischen Wirtschaftsraum lag 2024 bei €4.2 Milliarden.[19][20] Bei Überweisungen stieg der Betrug durch Manipulation des Zahlers „von 65% auf 74% dem Wert nach und von 55% auf 71% der Anzahl nach, von 2023 bis 2024“.[19]
Zwei Personen, zwei Geräte
TR103: „Der Nutzer hinter der Verbindung zwischen vertrauendem Beteiligten und Browser kann ein anderer sein als der Nutzer hinter der Verbindung zwischen vertrauendem Beteiligten und Wallet.“[8] Abschnitt 4.4.3.2 des ARF hält fest: „Geräteübergreifende Abläufe sind anfällig für Phishing- und Relay-Angriffe“. Abschnitt 4.4.3 macht die Näheprüfung für sie verpflichtend.[24] Ihre Web-Sitzung bleibt trotzdem von der Freigabe in der Wallet getrennt.
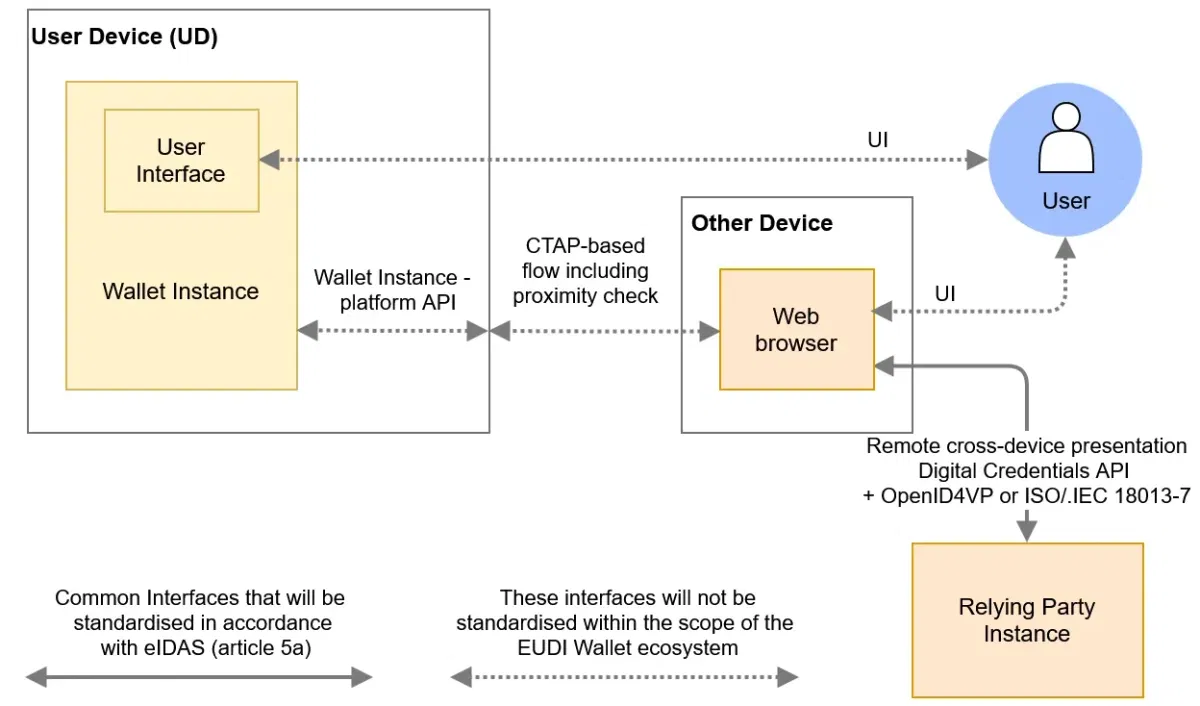
Abbildung 5 des ARF: In einem geräteübergreifenden Ablauf kommuniziert Ihr Dienst mit einem Browser, die Wallet befindet sich auf einem zweiten Gerät. Quelle: EUDI Wallet Architecture and Reference Framework, Europäische Kommission, CC BY 4.0. Nicht bearbeitet.
Der Finanzagent mit echter Wallet
Wer den Zugang zu einem Konto verkauft oder für jemand anderen eines eröffnet, besteht jede Wallet-Prüfung ehrlich, denn diese Person ist die Inhaberin. Die Kontrolle ist die, die die Anti-Geldwäsche-Verordnung (AMLR) bereits vorsieht: „kontinuierliche Überwachung der Geschäftsbeziehungen“.[13] Verbindungen zwischen Konten, gemeinsam genutzte Geräte und wiederkehrende Gesichter sind die Signale, die Netzwerke aufdecken.
Ein Step-up-Design, bei dem die Wallet der Standard bleibt
Kein Text, den wir gelesen haben, verlangt eine Lebenderkennung zusätzlich zur Wallet. Artikel 22(6)(b) AMLR nennt als eine seiner Optionen „die Nutzung elektronischer Identifizierungsmittel, die die Anforderungen der Verordnung (EU) Nr. 910/2014 in Bezug auf die Sicherheitsniveaus ‚substanziell‘ oder ‚hoch‘ erfüllen“.[13] Die finalen Entwürfe der Standards der Anti-Money Laundering Authority (AMLA) besagen, dass dies „europäische Brieftaschen für die digitale Identität umfasst“. Diese Standards sind noch ein Entwurf, kein geltendes Recht.[14] Siehe unseren AMLR-Leitfaden zur Akzeptanz von Wallets.
Artikel 20(2) AMLR überlässt den Umfang der Maßnahmen „einer individuellen Analyse der Risiken“.[13] Nach unserer Auffassung ist ein Selfie bei jeder Vorlage nach dem DSGVO-Grundsatz der Datenminimierung schwer zu rechtfertigen.[15] Diese Stufen sind unser Vorschlag, keine rechtlichen Kategorien.
1Ereignis einstufen
Onboarding, Login oder eine bestimmte Aktion, mit ihrem Risiko.
Wie viel Schaden kann eine falsche Person anrichten
Nur Wallet
Vollständige kryptografische Prüfungen. Keine Biometrie.
Lebenderkennung und Gesichtsabgleich ergänzen
Gegen das Porträt oder ein Gesichtsbild, das Sie rechtmäßig speichern.
Bei der Aktion erneut verifizieren
Neue Prüfung, an diese Aktion gebunden, dann Überprüfung.
2Nachweise dokumentieren
Was lief, das Ergebnis, das Datum. Standardmäßig nicht das Porträt.
Ein beispielhafter Entscheidungsablauf. Legen Sie Ihre eigenen Schwellenwerte in Ihrer Risikobewertung fest.
| Stufe | Typische Ereignisse | Kontrollen | Warum |
|---|---|---|---|
| Nur Wallet | Alters- oder Attributprüfungen, Standard-Kontoeröffnung, Anmeldung mit geringem Risiko | Signatur, Gerätebindung, Status, Nonce | Das Sicherheitsniveau „hoch“ trägt die Prüfung; weniger Daten sind besser |
| Wallet plus Gesicht | Kunde mit höherem Risiko, ungewöhnliches Gerät oder ungewöhnlicher Standort, erste Nutzung nach langer Pause | Wie oben, plus Lebenderkennung und Gesichtsabgleich | Beantwortet die Nutzerbindung direkt, wie es das ARF beschreibt[2] |
| Erneute Verifizierung bei Aktionen | Neuer Zahlungsempfänger, große Auszahlung, geänderte Bankdaten, Wiederherstellung, Hinzufügen eines Geräts | Neue Gesichtsprüfung oder transaktionsgebundene Freigabe, plus Prüfung | Bindet die Person an diese Aktion |
| Keine Wallet oder kein Lichtbild | Kunde ohne Wallet, Land mit später Einführung, Lichtbild abgewählt | Dokument, Chip-Auslesung, Lebenderkennung, Gesichtsabgleich | Die Nutzung der Wallet ist freiwillig[1] |
Die PID kann keine Aktion für Sie freigeben: „Wallet Units dürfen keinen privaten PID-Schlüssel verwenden, um Transaktionsdaten zu signieren, die sie in einer Vorlageanfrage von einem vertrauenden Beteiligten erhalten.“[9] Die Freigabe von Transaktionen gehört zu Attestierungen der starken Nutzerauthentifizierung (SUA). Diese enthalten Transaktionsdaten und fallen unter das ARF-Thema zu elektronischen Zahlungen.[3] Das Zahlungsrecht funktioniert genauso: Der Code muss „spezifisch für den Betrag des Zahlungsvorgangs und den Zahlungsempfänger“ sein.[18] Die PSD2-Formulierung „eine Handlung über einen Fernzugang vornimmt, die das Risiko eines Betrugs im Zahlungsverkehr oder anderen Missbrauchs beinhaltet“ ist ein nützliches Modell für Auslöser.[17]
Option
Erneut Wallet
- Neue PID-Vorlage
- Bestätigt die Wallet erneut
- Keine Verknüpfung mit der Aktion
Gut für die Anmeldung
Option
Gesichtsprüfung
- Lebenderkennung und Gesichtsabgleich
- Prüft die anwesende Person
- Benötigt eine rechtmäßige Referenz
Gut für riskante Änderungen
Option
Transaktionsattestierung
- Signiert die Daten der Aktion
- Zeigt dem Nutzer, was freigegeben wird
- Hängt von der Unterstützung durch den Aussteller ab
Gut für Zahlungen
Achtung
Verwenden Sie den PID-Schlüssel nicht als Gerätekennung. Anbieter können Attestierungen ausstellen, die nur einmal vorgelegt werden, um „das Risiko der Verknüpfbarkeit durch vertrauende Beteiligte zu mindern“.[2] Gleichen Sie wiederkehrende Kunden anhand von Attributen ab, wie unser Leitfaden zur grenzüberschreitenden Akzeptanz erklärt.
Checkliste: was Sie diesen Monat tun sollten
Die interne Richtlinie hinter diesen Schritten steht in unserem Leitfaden zu Richtlinien und Kontrollen für die EUDI-Wallet, die Entscheidung über den Integrationsweg im Leitfaden zur Integrationsplattform.
Compliance und Risiko
- Halten Sie fest, welche Ihrer Vorgänge sich allein auf die Wallet stützen.
- Legen Sie Step-up-Auslöser für Auszahlungen, Änderungen des Zahlungsempfängers und die Kontowiederherstellung fest.
- Legen Sie Ihre Rechtsgrundlage für jeden Gesichtsabgleich fest.[5][15]
- Aktualisieren Sie Ihre Datenschutz-Folgenabschätzung für die Verwendung des Lichtbilds.[15]
Technik
- Verlangen Sie in jeder Anfrage weiterhin den Nachweis der Inhaberbindung.[12]
- Prüfen Sie die Signatur der Gerätebindung in jeder Antwort.[2]
- Prüfen Sie den Widerrufsstatus, auch wenn dies optional ist.[3]
- Binden Sie jede Vorlage mit einer neuen Nonce an genau eine Sitzung.
- Bauen Sie den Lichtbild-Pfad so, dass ein leerer Wert verarbeitet wird.[5]
Produkt und Support
- Fordern Sie das Lichtbild nur an, wenn Ihre registrierten Zwecke es umfassen.[1]
- Behalten Sie einen Dokumentenweg für Personen ohne Wallet bei.[1]
- Formulieren Sie den Text für jeden Step-up so, dass er die Aktion benennt.
- Teilen Sie Kunden mit, dass sie beim Wallet-Anbieter den Widerruf einer gestohlenen Wallet beantragen können.[6]
Wie Didit beim Besitzproblem hilft
Die Dokumentation von Didit führt die Akzeptanz der EUDI-Wallet mit dem Status „Demnächst verfügbar“.[28] Unsere Seite zur EUDI-Wallet sagt: „Es gibt noch keine EUDI-spezifische Didit API“ und „Integrieren Sie heute und behalten Sie die Integration, wenn die Wallet kommt.“ Dieser Abschnitt beschreibt, was heute läuft. Biometric Authentication führt Step-ups mit Lebenderkennung und Gesichtsabgleich durch.
- Erneute Verifizierung. Biometric Authentication verifiziert wiederkehrende Nutzer allein mit Lebenderkennung oder mit Lebenderkennung plus Gesichtsabgleich gegen ein gespeichertes Lichtbild, als Sitzung in einem Workflow.[25][27]
- Anwesenheit. Lebenderkennung prüft, ob eine echte Person vor der Kamera ist, mit passiven Methoden, 3D-Aktionen oder Lichtblitzen.[26]
- Step-up. Die Authentication von Didit dokumentiert einen Aufruf, der vor einer sensiblen Aktion Ihre Step-up-Regeln anwendet und zurückgibt, ob eine Verifizierung erforderlich ist. Er ist neu und wird pro Anwendung aktiviert.[31]
- Netzwerke. Face Search findet doppelte Konten, und Networks gruppiert Antragsteller, die Geräte-, IP-, biometrische, Dokumenten- oder Kontaktsignale teilen.[29][30]
- Überwachung. Transaction Monitoring prüft Transaktionen in Echtzeit anhand einer konfigurierbaren Regel-Engine, mit Fallmanagement.[32]
- Ausweichlösung. ID Verification und bereits verfügbare nationale eIDs bedienen Kunden ohne Wallet.[28]
Didit stellt bereit
- Lebenderkennung und Gesichtsabgleich bei Bedarf
- Dokumenten- und nationale eID-Wege
- Signale zu Dubletten und Netzwerken
- Der Nachweis jeder Prüfung
Bleibt bei Ihnen
- Die Risikobewertung und die Step-up-Richtlinie
- Ihre Rechtsgrundlage und Folgenabschätzung
- Registrierung als vertrauender Beteiligter
- Jede Onboarding- und Transaktionsentscheidung
Pläne und Preise finden Sie auf unserer Preisseite. Gespeicherte Daten folgen der von Ihnen konfigurierten Aufbewahrungsfrist, und Didit handelt als Ihr Auftragsverarbeiter.[33]
Gestalten Sie Ihren Step-up mit uns
Sagen Sie uns, welche Aktionen das höchste Risiko tragen, und beginnen Sie mit Lebenderkennung und Gesichtsabgleich in Ihrem Workflow.
Das Wichtigste in Kürze
- Die Gerätebindung weist einen Schlüssel nach. Die Nutzerbindung verknüpft diesen Schlüssel mit einer Person. Der Nutzerbindung vertrauen Sie in der Regel, statt sie zu prüfen.
- Das Sicherheitsniveau „hoch“ ist eine starke Zusicherung zur Wallet, und es deckt weder einen bereitwilligen Finanzagenten noch einen manipulierten Nutzer ab.
- Das Lichtbild wird ab dem 11. August 2028 Teil der verpflichtenden PID-Daten, vorbehaltlich Ausnahmen, und eine Bestätigung durch den Nutzer ist keine Rechtsgrundlage.
- Die PID kann keine Transaktionsdaten signieren, daher brauchen Aktionen mit hohem Risiko eine weitere Freigabe.
Häufig gestellte Fragen
Was ist Inhaberbindung in der EUDI-Wallet?
Inhaberbindung bezeichnet die Eigenschaft, dass die Person, die die Daten vorlegt, die Person ist, für die sie ausgestellt wurden. Das ARF nennt dies Nutzerbindung und merkt an, dass sie manchmal auch Inhaberbindung genannt wird.[2]
Was ist der Unterschied zwischen Gerätebindung und Inhaberbindung?
Die Gerätebindung knüpft die Daten an einen Schlüssel in der sicheren Hardware der Wallet und verhindert Kopieren und Wiedereinspielen. Die Inhaberbindung knüpft die Daten an eine Person. Das ARF behandelt die Gerätebindung als Voraussetzung für die Nutzerbindung.[2]
Ist die Gerätebindung für die PID verpflichtend?
Ja, für Anbieter. Die Durchführungsverordnung 2024/2977 verpflichtet PID-Anbieter sicherzustellen, dass die von ihnen ausgestellte PID kryptografisch an die Wallet-Einheit gebunden ist.[4] Für vertrauende Beteiligte wird die Prüfung der Signatur empfohlen, und sie ist erforderlich, wenn Sie sich auf die eigene Authentifizierung der Wallet stützen.[2]
Kann ich einen Gesichtsabgleich mit dem Lichtbild in der Wallet durchführen?
Nur wenn die PID ein Lichtbild enthält, Sie diese Nutzung registriert haben, der Nutzer zustimmt und Sie eine Rechtsgrundlage haben. Das Lichtbild gehört ab dem 11. August 2028 zu den Pflichtdaten der PID, und die Mitgliedstaaten können den Nutzern erlauben, darauf zu verzichten.[5]
Darf ich das Lichtbild aus einer Wallet-Vorlage speichern?
Nicht standardmäßig. Es darf nur gespeichert werden, wenn die Verarbeitung für die Identifizierung und Authentifizierung im Einklang mit dem Datenschutzrecht der Union erforderlich ist oder wenn Unionsrecht oder nationales Recht dies vorsieht.[4][5]
Verlangt die AMLR zusätzlich zur EUDI-Wallet eine Lebenderkennung?
Kein Text, den wir gelesen haben, verlangt das. Artikel 22(6)(b) nennt als eine Option elektronische Identifizierungsmittel, die die Anforderungen der Verordnung 910/2014 auf dem Sicherheitsniveau „substanziell“ oder „hoch“ erfüllen, und der Umfang der Maßnahmen richtet sich nach Ihrer individuellen Risikoanalyse.[13] Die endgültigen Entwürfe der Standards der AMLA besagen, dass dies Wallets einschließt, und sie sind noch kein geltendes Recht.[14]
Kann eine Wallet-Vorlage eine Zahlung freigeben?
Nicht mit der PID. Das PID Rulebook verbietet, den privaten Schlüssel der PID zum Signieren von Transaktionsdaten zu verwenden.[9] Das ARF sieht vor, dass die transaktionsspezifische Freigabe auf Attestierungen für die starke Nutzerauthentifizierung beruht, die die Transaktionsdaten enthalten.[3]
Verhindert das Sicherheitsniveau „hoch“ eine Kontoübernahme?
Es schützt die Wallet, nicht Ihr Konto. Nach dem Onboarding liegen Ihre Passwörter, Sitzungen und Wiederherstellungsabläufe außerhalb der Wallet, es sei denn, Sie verlangen in sensiblen Momenten eine erneute Vorlage oder eine andere Prüfung.
Kann ein Finanzagent die Prüfungen mit der EUDI-Wallet bestehen?
Ja. Ein echter Inhaber mit einer echten Wallet besteht jede Prüfung, weil die Prüfungen wahrheitsgemäß ausfallen. Die Kontrolle ist die kontinuierliche Überwachung nach Artikel 26 AMLR, ergänzt durch Verknüpfungen zwischen Konten.[13]
Akzeptiert Didit die EUDI-Wallet?
Die Dokumentation von Didit führt die Akzeptanz der EUDI-Wallet mit dem Status „Demnächst verfügbar“, und die Lösungsseite sagt, dass es noch keine EUDI-spezifische Didit-API gibt.[28] Nationale eIDs, Dokumentenprüfung, Lebenderkennung und Gesichtsabgleich laufen bereits heute, und die Lösungsseite beschreibt den Plan.
Quellen
- Verordnung (EU) Nr. 910/2014 in der durch die Verordnung (EU) 2024/1183 geänderten Fassung, konsolidierte Fassung vom 18. Oktober 2024, EUR-Lex.
- Architecture and Reference Framework v3.0.0, Kapitel 6, Trust model, Europäische Kommission, 23. Juli 2026.
- Architecture and Reference Framework v3.0.0, Anhang 2, High-Level Requirements, Europäische Kommission.
- Durchführungsverordnung (EU) 2024/2977, konsolidierte Fassung vom 11. August 2026, EUR-Lex.
- Durchführungsverordnung (EU) 2026/1731, EUR-Lex, Amtsblatt vom 22. Juli 2026.
- Durchführungsverordnung (EU) 2024/2979, konsolidierte Fassung vom 11. August 2026, EUR-Lex.
- Durchführungsverordnung (EU) 2015/1502 über Sicherheitsniveaus, EUR-Lex.
- Durchführungsverordnung (EU) 2024/2981 über die Zertifizierung von Wallets, Anhang I Risikoregister, EUR-Lex.
- PID Rulebook v1.7, Europäische Kommission, 17. Juli 2026.
- Topic R, Authentication of the User to the device, v1.0, ARF-Diskussionspapier, 14. Oktober 2025.
- Topic Z, Device-bound Attestations, v1.0, ARF-Diskussionspapier, 29. September 2025.
- OpenID for Verifiable Presentations 1.0, OpenID Foundation.
- Verordnung (EU) 2024/1624 (AMLR), EUR-Lex, Amtsblatt vom 19. Juni 2024.
- Abschlussbericht, Entwurf technischer Regulierungsstandards (RTS) gemäß Artikel 28(1) AMLR, AMLA, 30. September 2026 (endgültiger Entwurf, kein geltendes Recht).
- Verordnung (EU) 2016/679 (DSGVO), EUR-Lex.
- Verordnung (EU) 2024/1689 (KI-Verordnung), EUR-Lex.
- Richtlinie (EU) 2015/2366 (PSD2), EUR-Lex.
- Delegierte Verordnung (EU) 2018/389, EUR-Lex.
- Bericht 2025 über Zahlungsbetrug, EBA und EZB, Dezember 2025.
- Gemeinsamer Bericht von EBA und EZB über Zahlungsbetrug, Pressemitteilung, EZB, 15. Dezember 2025.
- Remote Identity Proofing: Attacks and Countermeasures, ENISA.
- TechDispatch zu digitalen Identitäts-Wallets, Europäischer Datenschutzbeauftragter, Dezember 2025.
- ETSI TS 119 461 v2.1.1, Identitätsprüfung von Subjekten von Vertrauensdiensten, ETSI.
- Architecture and Reference Framework v3.0.0, Kapitel 4, High-level architecture, Europäische Kommission.
- Biometrische Authentifizierung, Didit-Dokumentation.
- Lebenderkennung, Didit-Dokumentation.
- Face Match 1:1, Didit-Dokumentation.
- Digitale ID-Wallets, Didit-Dokumentation.
- Face Search, Didit-Dokumentation.
- Networks, Didit-Dokumentation.
- Einen Step-up erstellen, Didit-Dokumentation.
- Transaktionsüberwachung, Didit-Dokumentation.
- Datenaufbewahrung, Didit-Dokumentation.
Eine Wallet beantwortet, wem ein Nachweis gehört, und Ihre Risikoarbeit beginnt mit dieser Antwort. Für die Momente, in denen es auf die Person ankommt, siehe Biometrische Authentifizierung. Zur Wallet-Bereitschaft siehe unsere Seite zur EUDI-Wallet und eID-Verifizierung.
Prüfen Sie die Person, nicht nur den Schlüssel
Ergänzen Sie Lebenderkennung und Gesichtsabgleich dort, wo Ihre Risikobewertung sie vorsieht.
Ähnliche Artikel
- Grenzüberschreitende Akzeptanz der EUDI-Wallet: eine Integration für die gesamte EU
- EUDI-Wallet-Bereitschaft: Richtlinien und Kontrollen für regulierte Unternehmen
- EUDI-Wallet Holder Binding: was eine Präsentation wirklich beweist
- EUDI-Wallet-Integration: So wählen Sie Ihren Weg (Leitfaden 2026)
- FINTRAC-Identitätsprüfung 2026: Methoden, Regeln, C-12
- Quebec Law 25 und Biometrie: Leitfaden zur Identitätsprüfung (2026)