
Ufungamanisho wa mmiliki katika EUDI Wallet: uwasilishaji unathibitisha nini hasa
Tatizo la umiliki kutoka vyanzo asilia: uwasilishaji wa pochi unathibitisha nini, ARF v3.0.0 inasema nini kuhusu User binding na picha ya uso, jedwali la vitisho, na muundo wa step-up unaozingatia hatari kwa timu zinazosimamiwa.
Kwa ufupi
Kufunga kwa mmiliki katika EUDI Wallet ni kiungo kati ya mtu anayewasilisha wallet na mtu ambaye data ya utambulisho ilitolewa kwake. Architecture and Reference Framework (ARF) inaiita User binding, na kwa mawasilisho mengi mhusika anayetegemea huiamini badala ya kuikagua.[2]
- Wasilisho lililothibitishwa na lililofungamanishwa na kifaa linathibitisha kuwa data ni halisi na haijabadilishwa, na kwamba wallet inashikilia ufunguo uliofungwa.[2]
- Halithibitishi nani ameshika simu wakati wa kuingia kwako kunakofuata, malipo au kuweka upya nenosiri.
- Kiwango cha juu (high) ni uhakikisho wa kweli. Tumia wallet kama chaguo la msingi na ongeza ukaguzi wa uso pale tu hatari inapohalalisha.
Hili ni tatizo la umiliki wa kifaa. Sahihi ya wallet inaonyesha kuwa ufunguo ulitumika. Inahitaji mnyororo wa uaminifu kutoka ufunguo huo hadi kwa binadamu, na kiungo cha mwisho kiko kwenye simu ambayo huidhibiti.
Hakuna kati ya hayo kinachoifanya wallet kuwa dhaifu. Inatolewa chini ya mpango wenye kiwango cha uhakikisho cha juu (high), na timu inayoichukulia kuwa ya kutiliwa shaka inaipoteza bure. Mwongozo huu unaeleza inachojibu, inachoacha wazi na jinsi ya kuziba pengo.
Kwa usajili na vyeti, soma mwongozo wetu kwa mhusika anayetegemea. Kwa uchaguzi wa njia ya kuunganisha, soma jinsi ya kuchagua jukwaa la kuunganisha EUDI Wallet.
Wasilisho la wallet linathibitisha nini hasa
Wasilisho la mbali hupitia ukaguzi kadhaa kwa mfuatano. Baadhi ni wako na baadhi hufanyika ndani ya wallet mahali usipoweza kuona.
Huoni kamwe hatua ya 3
Kagua sahihi na hali
Kagua ufungamanishaji na kifaa
Wasilisho la mbali lililorahisishwa, kutoka ARF v3.0.0 sehemu ya 6.6.3. Hatua ya 1, 2 na 4 zinaonekana kwako au kwa mtu huyo. Hatua ya 3 haionekani.[2]
| Tabaka | Kinachothibitisha | Nani anakagua | Hali kwako | Kikomo |
|---|---|---|---|---|
| Sahihi ya mtoaji | Data inatoka kwa mtoaji halisi na haikubadilishwa[2] | Wewe | Ibara ya 5b(9) inaweka jukumu hili kwa wahusika wanaotegemea, kwa PID na uthibitisho wa sifa[1] | Haisemi chochote kuhusu nani anayewasilisha |
| Hali ya ubatilishaji | Data haikubatilishwa na mtoa huduma wake[2] | Wewe | Inapendekezwa, si lazima[3] | Ni ya sasa kadiri chanzo cha hali kilivyo cha sasa |
| Ufungamanishaji na kifaa | Data iko kwenye kitengo cha pochi ilichotolewa kwake, si nakala[2] | Wewe | Inapendekezwa, lakini ni lazima ikiwa unategemea uthibitishaji wa pochi yenyewe[2] | Inathibitisha ufunguo, si mtu |
| Uadilifu wa pochi | Kitengo cha pochi na maunzi yake salama vilikuwa halali wakati wa utoaji[2] | Mtoa huduma wa data, wakati wa utoaji[2] | Unaliamini hili kwa njia isiyo ya moja kwa moja[2] | Huna njia ya moja kwa moja ya kulithibitisha[2] |
| Uthibitishaji wa mtumiaji | Pochi ilimthibitisha mtumiaji wake kabla ya kutoa data[2][6] | Pochi | Unaliamini hili kwa njia isiyo ya moja kwa moja[2] | Hakuna matokeo yanayokufikia |
ARF v3.0.0 inagawanya uthibitisho wa kitengo cha pochi wa kanuni kuwa Wallet Instance Attestation, kuhusu uadilifu wa programu na hali yake ya ubatilishaji, na Key Attestation, kuhusu hifadhi salama inayoshikilia funguo.[2] Kuhusu nafasi yako: "Relying Party Instance haina njia ya kuthibitisha moja kwa moja uhalisi wa Wallet Unit na Wallet Provider."[2]
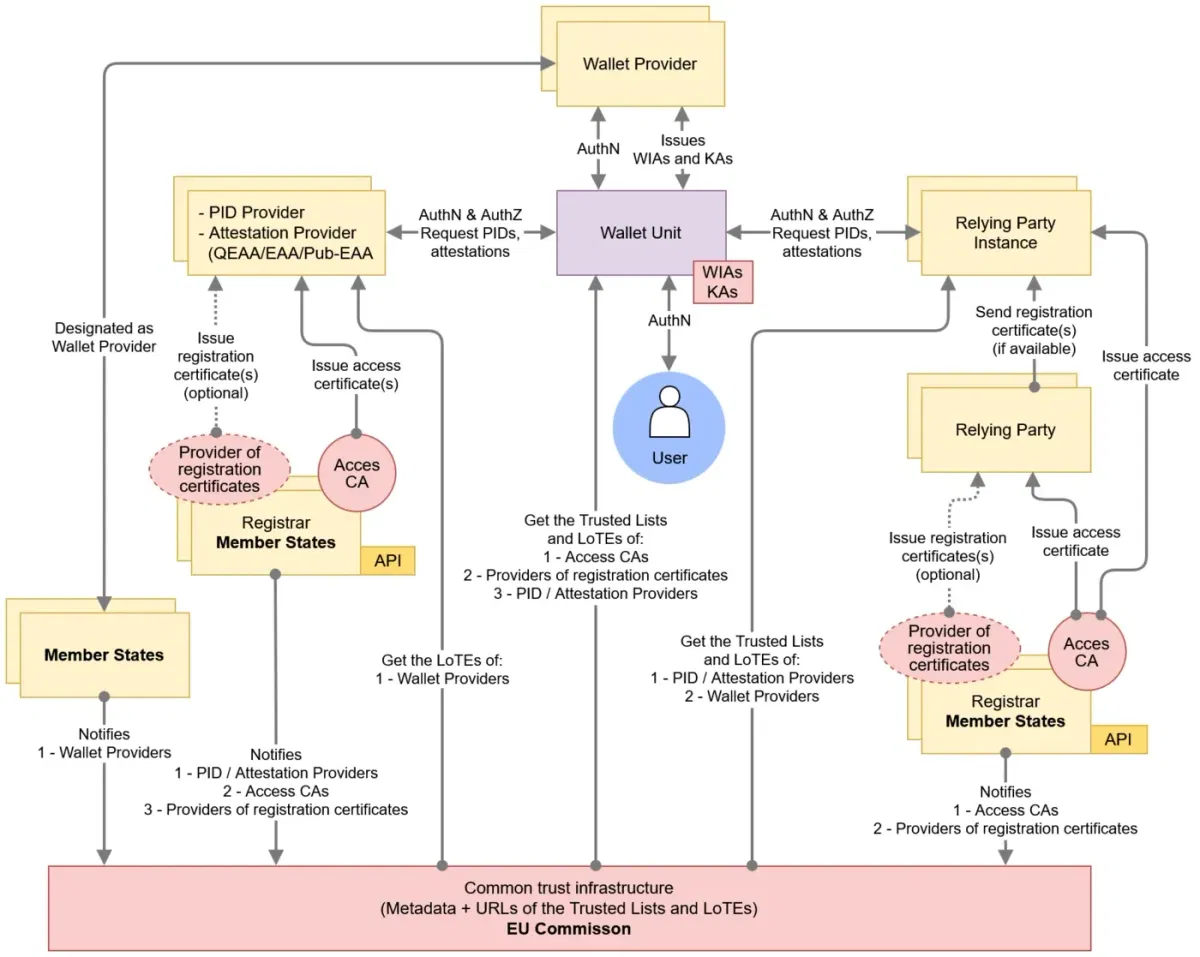
Kielelezo 12 cha ARF: mtumiaji anafikia kitengo cha pochi kupitia kiungo cha uthibitishaji ambacho mhusika anayetegemea hakioni kamwe. Chanzo: EUDI Wallet Architecture and Reference Framework, Tume ya Ulaya, CC BY 4.0. Hakijarekebishwa.
Ziba pengo ambalo pochi inaliacha wazi
Endesha ukaguzi wa uhai na ulinganishaji wa uso kwenye vitendo vyenye hatari halisi, ndani ya mtiririko wa kazi unaoutumia kwa uthibitishaji leo. Anza bila malipo au zungumza nasi.
Ufungamanishaji na kifaa, kufunga kwa mmiliki na pengo linalobaki baada yake
Viungo vitatu tofauti huunganishwa chini ya "holder binding". Viwili vya kwanza ni dhana za ARF. Cha tatu ni lebo yetu wenyewe.
Ufunguo kwa pochi
Ufungamanishaji na kifaa
- Data imefungamanishwa na ufunguo ulio kwenye maunzi salama[2]
- Pia huitwa uthibitisho wa umiliki[2]
- Huzuia kunakili na kutumia tena[2]
Hukaguliwa na wewe
Pochi kwa mtu
User binding
- Anayewasilisha ndiye mtu aliyepewa data[2]
- Inategemea ufungamanishaji na kifaa[2]
- Kwa kawaida huaminiwa, haithibitishwi[2]
Hufanywa na pochi
Mtu kwa kitendo
Ufungamanishaji wa kitendo
- Mtu huyu alifanya kitendo hiki baadaye
- Iko nje ya uwasilishaji
- Iko ndani ya kikao chako na udhibiti wako
Ni yako peke yako (istilahi yetu)
Device binding na User binding ni istilahi za ARF. Action binding ni lebo ya Didit, si istilahi ya kiwango chochote.
Karatasi ya majadiliano ya ARF kuhusu uthibitisho uliofungamanishwa na kifaa inaeleza tofauti hiyo kwa mstari mmoja: "Uthibitisho unaweza kufungwa kwenye kifaa lakini si kwa Mtumiaji."[11] Ufafanuzi muhimu ni huu.
Sehemu 6.6.3.9ARF v3.0.0
"User binding (wakati mwingine pia huitwa 'holder binding') ni sifa kwamba mtu anayewasilisha PID au uthibitisho kwa Mhusika Anayetegemea ndiye hasa Mtumiaji aliyepewa PID au uthibitisho huo."
Chanzo: ARF v3.0.0, sura ya 6[2]
Katika itifaki, sifa unayoidhibiti ni require_cryptographic_holder_binding katika OpenID4VP. Thamani yake ya msingi ni true, na kuiweka false huiambia pochi kwamba unakubali kitambulisho bila uthibitisho huo.[12] Itifaki inasema holder binding pale ambapo ARF inasema device binding.[12][2] Iache ikiwa imewashwa. Mwongozo wetu wa kithibitishaji cha OpenID4VP unaeleza ukaguzi huo.
Kile ambacho sheria na ARF zinasema, kwa maneno yao wenyewe
Masharti haya yanasimamia utoaji na uwasilishaji wa pochi, si vitendo vya baadaye kwenye akaunti yako.
| Kanuni | Maandishi | Maana yake kwako |
|---|---|---|
| Ibara ya 5a(4)(a), Kanuni 910/2014 | Pochi lazima ziwawezeshe watumiaji kuwasilisha data "chini ya udhibiti wa pekee wa mtumiaji"[1] | Tafsiri yetu: ni sharti kuhusu jinsi pochi zinavyojengwa, si uamuzi kuhusu kikao chochote |
| Ibara ya 5a(5)(d) na 5a(11) | Pochi hukidhi mahitaji ya kiwango cha juu (high) na hutolewa chini ya mpango wa kiwango cha juu (high)[1] | Msingi imara, hakuna uthibitisho wa ziada unaohitajika kwa dai hilo |
| Ibara ya 5b(9) | Wahusika wanaotegemea wanawajibika "kuthibitisha uhalisi na uhalali" wa data[1] | Ukaguzi wa sahihi na uhalali ni jukumu lako |
| Ibara ya 3(5), Kanuni 2024/2977 | Watoa PID "lazima wahakikishe" kwamba PID wanayotoa "imefungwa kwa njia ya kriptografia kwenye kitengo cha pochi ambacho imetolewa kwake"[4] | Watoa PID lazima waifunge PID kwenye kitengo cha pochi; wewe unathibitisha matokeo |
| Ibara ya 3(1), Kanuni 2024/2979 | Hakuna utendaji wa msingi "hadi kitengo cha pochi kimemthibitisha kwa mafanikio mtumiaji wa pochi"[6] | Pochi inathibitisha kabla ya kutenda |
| Kiambatisho, kifungu 2.2.1, Kanuni ya Utekelezaji 2015/1502 | Kwa kiwango cha juu (high), "Njia ya utambulisho wa kielektroniki imeundwa kwa namna ambayo inaweza kulindwa kwa uhakika na mtu anayeimiliki dhidi ya matumizi ya wengine."[7] | Ulinzi dhidi ya wengine, unaopatikana kwa mmiliki |
| WIAM_14, ARF Kiambatisho 2 | Maunzi salama ya PID yanamthibitisha mtumiaji katika kiwango cha juu (high) kabla ya shughuli za kriptografia kwenye mali zake muhimu[3] | Safu ya pili ya uthibitishaji ndani ya pochi |
Sehemu ya 6.5.3.3.1 ya ARF inasema: "Wakati wa kuamilisha Kitengo cha Pochi, Kitengo cha Pochi kinahakikisha kwamba Mtumiaji anaweka mbinu mbili za uthibitishaji wa Mtumiaji." Moja iko katika ngazi ya mfumo wa uendeshaji na nyingine katika maunzi salama ya kriptografia yanayotumika PID inapotolewa, inapowasilishwa au inapofutwa.[2] Mtumiaji lazima apite zote mbili ili kuwasilisha PID.[2]
Sehemu ya 6.6.3.9 kuhusu kuamini uthibitishaji huo: "Uaminifu huu hautegemei matokeo ya uhakiki wowote unaofanywa na Mhusika Anayetegemea mwenyewe", bali "uaminifu wa awali kwa Kitengo cha Pochi kilichoidhinishwa na (kwa PID na vyeti vyenye kiwango cha usalama cha Juu) WSCA/WSCD iliyoidhinishwa."[2] (WSCA na WSCD: programu na kifaa salama cha kriptografia cha pochi.) ARF inaongeza kwamba kutegemea mbinu hii "kunamaanisha kwamba Wahusika Wanaotegemea lazima wathibitishe ufungamanishaji na kifaa".[2]
Kwa hiyo ARF inaweka njia tatu za kumfunga Mtumiaji. Kuamini uthibitishaji wa pochi, ambao hufanyika kila mara. Kulinganisha picha ya uso iliyo kwenye PID na uso halisi wa moja kwa moja. Au kulinganisha sifa za PID na hati ya utambulisho ambayo unaweza kuthibitisha kwamba kweli ni ya mtu huyo.[2]
Kwa nini kiwango cha juu (high) ni uhakikisho wa kweli
Kiwango cha juu (high) kinahitaji ulinzi "dhidi ya washambuliaji wenye uwezo mkubwa wa kushambulia".[7] Uidhinishaji hupima ustahimilivu huo.[8] PID ya kughushi, pochi iliyonakiliwa au jibu lililorudiwa vinapaswa kushindwa. Tafsiri yetu: kiwango cha juu (high) kinaeleza njia yenyewe, na hakisemi chochote kuhusu mmiliki halisi anayeamua kukopesha au kuuza matumizi yake.
Karatasi ya kazi ya ARF ya Mada R ya tarehe 14 Oktoba 2025 inarekodi kwamba "hadi leo vifaa vya mkononi havina njia wala msingi wa kuwathibitishia Wahusika Wanaotegemea Pochi kwamba uthibitishaji wa Mtumiaji umefanyika", na kwamba kwa maoni ya baadhi ya wataalamu bayometriki za kifaa "haziaminiki kikamilifu".[10] Ni kumbukumbu ya majadiliano, si sharti.
- 11 Agosti 2026Kanuni za uthibitisho wa picha ya usoKanuni 2026/1731 inaanza kutumika: maonyo na uthibitisho wa wazi.
- 24 Desemba 2026Pochi zinatakiwa kuwepoImekokotolewa: miezi 24 tangu sheria za utekelezaji.
- 10 Julai 2027AMLR inaanza kutumikaIbara ya 22(6) inawabana wahusika wenye wajibu.
- 24 Desemba 2027UkubalikajiImekokotolewa: Ibara ya 5f(2). Wahusika binafsi wanaolazimika kutumia uthibitishaji imara wa mtumiaji kwa sheria au mkataba, kwa ombi la mtumiaji; kampuni ndogo sana na ndogo zimesamehewa.
- 11 Agosti 2028Picha ya uso katika PIDSifa ya lazima ya PID kuanzia tarehe hii, kwa kuzingatia chaguo za kujiondoa.
Tarehe za Desemba ni ukokotoaji wetu kutoka Ibara za 5a(1) na 5f(2), zikihesabiwa tangu kuanza kutumika kwa sheria za utekelezaji zinazotajwa katika Ibara za 5a(23) na 5c(6) (Kanuni 2024/2977 hadi 2024/2982, zilizoanza kutumika tarehe 24 Desemba 2024).[1][4][5][13] Tazama mwongozo wetu wa tarehe za mwisho za EUDI Wallet.
Picha ya uso: yenye manufaa, ya hiari na inayodhibitiwa kwa ukali
Picha ya uso ndiyo njia dhahiri ya kumkagua mtu. Kanuni ya Utekelezaji (EU) 2026/1731, iliyopitishwa tarehe 15 Julai 2026 na kuchapishwa katika Official Journal tarehe 22 Julai 2026, ilibadilisha kanuni zake.
- Muda. "picha ya uso ya mtumiaji wa pochi inaweza kuwa sehemu ya data ya lazima ya utambulisho wa mtu kwa mtu wa asili kuanzia tarehe 11 Agosti 2028 tu".[5] Chini ya jedwali la sasa la PID, picha ya uso imejumuishwa "Isipokuwa pale mtumiaji anapojiondoa waziwazi, inapohusika".[5]
- Chaguo la kujiondoa linabaki. Nchi Wanachama "zinaweza kuweka kwamba mtumiaji ana chaguo la kukataa kuwekwa kwa picha ya uso", na hapo thamani huachwa tupu.[5]
- Onyo la pochi. Pochi inaonya kwamba ombi linahusisha data ya kibayometriki, na mtumiaji lazima "athibitishe waziwazi na mahususi uwasilishaji wa picha ya uso".[4] ARF RPA_07c inaongeza: "Ukimya au kisanduku kilichotiwa alama mapema HAKITATOSHA."[3]
- Si msingi wa kisheria. Kifungu cha utangulizi 2 cha Kanuni 2026/1731 kinasema: "Uthibitisho wa wazi wa mtumiaji wa pochi unapaswa kuwa kinga ya kiufundi na hautoi wenyewe msingi wa kisheria wa uchakataji."[5] Kifungu hicho cha utangulizi kinaelekeza kwenye Ibara za 6 na 9 za GDPR kwa msingi wa kisheria.[5]
- Uhifadhi. Picha ya uso "haitahifadhiwa na wahusika wanaotegemea pochi isipokuwa uchakataji wake ni muhimu kwa madhumuni ya utambuzi na uthibitishaji" chini ya sheria ya ulinzi wa data, au sheria ya Muungano au ya kitaifa inaelekeza hivyo.[4][5]
- Usajili. Chini ya Ibara 5b(3) huwezi kuomba data zaidi ya ile uliyosajili, kwa hiyo picha ya uso lazima iwe katika matumizi yako yaliyosajiliwa.[1]
Kwa ulinganisho wa mbali, ARF inataka mwanga mzuri, maelekezo yaliyo wazi na "utaratibu ulioidhinishwa wa kugundua uhai unaounga mkono Utambuzi wa Mashambulizi ya Uwasilishaji", "pamoja na taratibu za kugundua mashambulizi ya kuingiza, hasa kugundua deepfake".[2] ENISA inaeleza kwa kina mashambulizi ya uwasilishaji dhidi ya uso.[21] ETSI TS 119 461 inafafanua shambulizi la kuingiza kama "shambulizi linalojumuisha kuingiza maudhui yanayodhibitiwa na mshambulizi katika mchakato wa kunasa data".[23]
Ukaguzi wa uso kwenye simu: hatua ya kunasa ndiyo eneo la shambulizi. Picha na mikemacmarketing, Wikimedia Commons, CC BY 2.0. Haijabadilishwa.

Uthibitishaji wa mmoja-kwa-mmoja ambao lengo lake pekee ni kuthibitisha utambulisho unaodaiwa umeondolewa kwenye kipengele cha Annex III cha AI Act kuhusu utambuzi wa kibayometriki wa mbali.[16] Data ya kibayometriki inayotumiwa kumtambua mtu kwa njia ya kipekee inabaki kuwa data ya aina maalum chini ya Ibara 9 ya GDPR, kwa hiyo panga msingi halali wa kisheria na tathmini ya athari.[15]
Tishio kwa tishio: kile ambacho pochi inazuia na kile kinachobaki kwako
Kanuni ya uidhinishaji ina rejista ya hatari kwa pochi. Vitambulisho vya vitisho vilivyo hapa chini ni vile rasmi. Safu mbili za mwisho ni tathmini yetu.[8]
| Tishio | Rejista | Athari ya pochi | Kinachobaki | Udhibiti wako |
|---|---|---|---|---|
| Data ya pochi iliyonakiliwa au kurudufiwa | TR60 | Imara: kufungamanisha na kifaa[2] | Kidogo, ukiithibitisha | Acha uthibitisho wa kufungamanisha ukiwa umewashwa |
| Uwasilishaji uliorudiwa | Aina 5.3 | Imara: sahihi mpya juu ya data yako[2] | Kidogo | Nonce ya kipekee kwa kila ombi |
| Simu iliyoibiwa, iliyofungwa | TR98 | Imara: tabaka mbili za uthibitishaji[2] | Wizi wa kipengele cha maarifa (TR35) | Kagua hali ya kubatilishwa |
| Kifaa cha pamoja cha nyumbani | TR35, TR98 | Kwa sehemu | Mtu anayejua PIN au msimbo[22] | Uthibitishaji wa ziada kwa vitendo vyenye hatari kubwa |
| Mtumiaji aliyelazimishwa au kudanganywa | TR28, TR99 | Dhaifu: mtumiaji halisi ndiye anayeidhinisha | Karibu yote | Ufuatiliaji wa miamala, muda wa kusubiri, uthibitishaji wa ziada wenye muktadha |
| Upitishaji kati ya vifaa | TR103 | Kwa sehemu: ukaguzi wa ukaribu[24] | Hadaa (phishing) ya kipindi cha kivinjari | Tumia kifaa kilekile inapowezekana, taja kitendo |
| Uthibitishaji wa ndani uliovunjwa | TR113 | Inategemea uthibitisho[8] | Hatari ya kifaa kilichoathiriwa | Ukaguzi wa kubatilishwa, ishara za kifaa |
| Utekaji wa akaunti baada ya usajili | Nje ya wallet | Hakuna isipokuwa ikiwasilishwa tena | Nywila, vipindi, michakato ya urejeshaji | Uthibitishaji wa ziada kwa mabadiliko nyeti |
| Mtu anayetumika kupitisha fedha haramu (mule) mwenye wallet halisi | Nje ya wallet | Hakuna: ukaguzi wote unapita | Kila kitu | Ufuatiliaji wa tabia, uhusiano wa mitandao |
Mtumiaji halisi anayeidhinisha
TR99 inasema: "Mshambulizi anaweza kumshawishi mtumiaji kujithibitisha na kuidhinisha miamala na mshambulizi au mtu wa tatu asiyeidhinishwa."[8] Kila kipengele cha uthibitishaji kinapita. Uthibitishaji imara wa mteja "unaendelea kuwa na ufanisi dhidi ya aina za ulaghai ulioundwa kuzizuia", kwa mujibu wa ECB, na jumla ya ulaghai ulioripotiwa katika Eneo la Kiuchumi la Ulaya ilikuwa €4.2 bilioni mwaka 2024.[19][20] Kwa uhamisho wa fedha, ulaghai wa kumdanganya mlipaji uliongezeka "kutoka 65% hadi 74% kwa thamani na kutoka 55% hadi 71% kwa idadi, kutoka 2023 hadi 2024".[19]
Watu wawili, vifaa viwili
TR103: "Mtumiaji aliye nyuma ya muunganisho wa mhusika anayetegemea na kivinjari anaweza kuwa tofauti na mtumiaji aliye nyuma ya muunganisho wa mhusika anayetegemea na wallet."[8] Sehemu 4.4.3.2 ya ARF inaeleza kwamba "Mitiririko ya vifaa tofauti iko hatarini kwa mashambulizi ya phishing na relay", na sehemu 4.4.3 inafanya ukaguzi wa ukaribu kuwa wa lazima kwa mitiririko hiyo.[24] Kipindi chako cha mtandaoni bado kinabaki tofauti na idhini ya wallet.
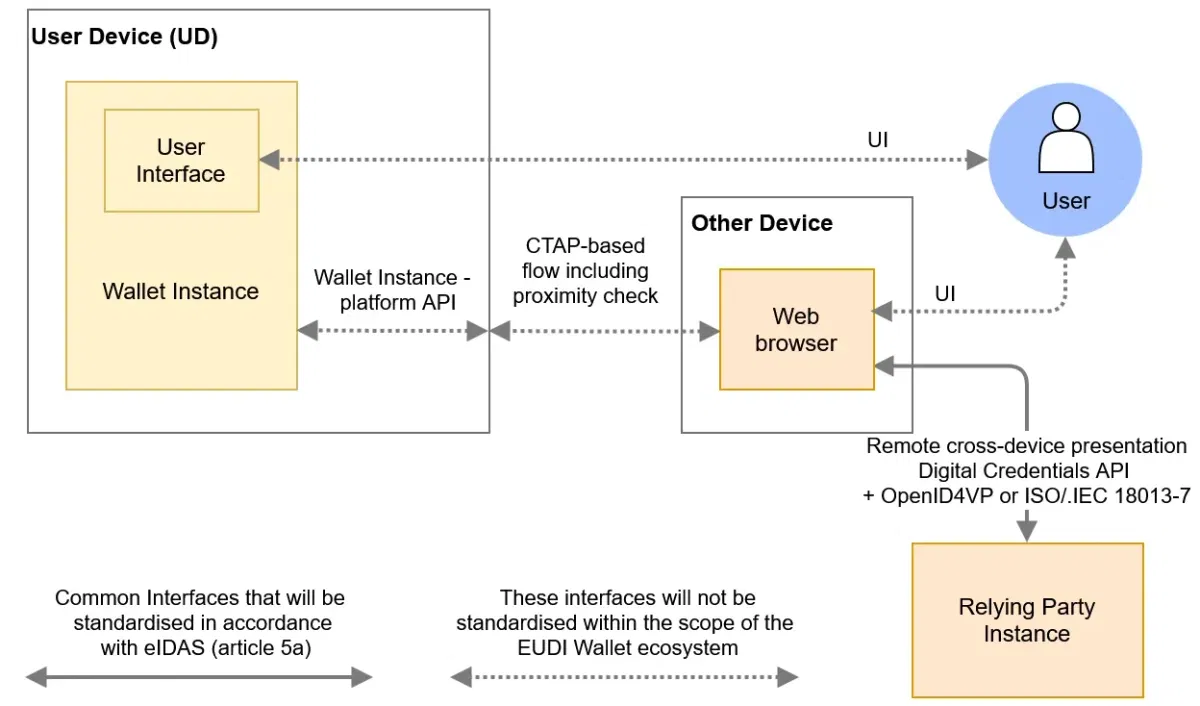
Kielelezo 5 cha ARF: katika mtiririko wa vifaa tofauti, huduma yako inawasiliana na kivinjari, na wallet iko kwenye kifaa cha pili. Chanzo: EUDI Wallet Architecture and Reference Framework, European Commission, CC BY 4.0. Hakijabadilishwa.
Mtu anayetumika kupitisha fedha haramu (mule) mwenye wallet halisi
Mtu anayeuza ufikiaji wa akaunti, au anayefungua akaunti kwa niaba ya mtu mwingine, hupita kila ukaguzi wa wallet kwa uaminifu, kwa sababu mtu huyo ndiye mmiliki. Udhibiti unaofaa ni ule ambao Anti-Money Laundering Regulation (AMLR) tayari inauweka: "ufuatiliaji endelevu wa mahusiano ya kibiashara".[13] Uhusiano kati ya akaunti, vifaa vinavyotumiwa kwa pamoja na nyuso zinazojirudia ndizo ishara zinazofichua mitandao.
Muundo wa uthibitishaji wa ziada unaoiacha wallet kuwa chaguo-msingi
Hakuna maandishi tuliyosoma yanayohitaji liveness juu ya wallet. Kifungu 22(6)(b) cha AMLR kinaorodhesha, kama mojawapo ya chaguo zake, "matumizi ya njia za utambulisho wa kielektroniki zinazokidhi mahitaji ya Regulation (EU) No 910/2014 kuhusu viwango vya uhakikisho 'substantial' au 'high'".[13] Rasimu za mwisho za viwango kutoka Anti-Money Laundering Authority (AMLA) zinasema hili "linajumuisha European Digital Identity Wallets", na viwango hivyo bado ni rasimu, si sheria.[14] Tazama mwongozo wetu wa AMLR kuhusu kukubali wallet.
Kifungu 20(2) cha AMLR kinaacha upeo wa hatua kwa "uchambuzi wa kibinafsi wa hatari".[13] Kwa maoni yetu, selfie katika kila uwasilishaji ni vigumu kuihalalisha chini ya kanuni ya GDPR ya kupunguza data.[15] Ngazi hizi ni pendekezo letu, si makundi ya kisheria.
1Panga tukio
Usajili, kuingia, au kitendo mahususi, pamoja na hatari yake.
Mtu asiye sahihi anaweza kusababisha madhara kiasi gani
Wallet pekee
Ukaguzi kamili wa kriptografia. Hakuna bayometriki.
Ongeza liveness na ulinganisho wa uso
Dhidi ya picha ya uso, au uso unaoushikilia kihalali.
Thibitisha upya wakati wa kitendo
Ukaguzi mpya unaohusishwa na kitendo hiki, kisha mapitio.
2Rekodi ushahidi
Kilichoendeshwa, matokeo, tarehe. Si picha ya uso kwa chaguo-msingi.
Mfano wa mtiririko wa maamuzi. Weka viwango vyako mwenyewe katika tathmini yako ya hatari.
| Ngazi | Matukio ya kawaida | Udhibiti | Kwa nini |
|---|---|---|---|
| Pochi pekee | Ukaguzi wa umri au sifa, ufunguaji wa kawaida wa akaunti, kuingia kwenye akaunti kwa hatari ndogo | Sahihi, kufungamanisha na kifaa, hali, nonce | Kiwango cha juu (high) kinafanya kazi hiyo; data chache ni bora zaidi |
| Pochi pamoja na uso | Mteja mwenye hatari kubwa zaidi, kifaa au mahali pasipo pa kawaida, matumizi ya kwanza baada ya muda mrefu | Yaliyo hapo juu, pamoja na uthibitisho wa uhai na ulinganishaji wa uso | Inajibu moja kwa moja suala la kufungamanisha mtumiaji (User binding), kama ARF inavyoeleza[2] |
| Uthibitishaji upya wa kitendo | Mpokeaji mpya wa malipo, malipo makubwa, maelezo ya benki yaliyobadilishwa, urejeshaji wa akaunti, kuongeza kifaa | Ukaguzi mpya wa uso au idhini iliyofungamanishwa na muamala, pamoja na mapitio | Inamfungamanisha mtu na kitendo hicho |
| Hakuna pochi au hakuna picha ya uso | Mteja asiye na pochi, nchi inayochelewa, mtumiaji amejiondoa kwenye picha ya uso | Hati, kusoma chipu, uthibitisho wa uhai, ulinganishaji wa uso | Matumizi ya pochi ni ya hiari[1] |
PID haiwezi kuidhinisha kitendo kwa niaba yako: "Vitengo vya Pochi (Wallet Units) HAVITATUMIA ufunguo binafsi wa PID kusaini data ya muamala iliyopokewa kutoka kwa Relying Party katika ombi la uwasilishaji."[9] Uidhinishaji wa muamala ni kazi ya vyeti vya uthibitishaji imara wa mtumiaji (SUA), ambavyo hubeba data ya muamala na viko chini ya mada ya ARF kuhusu malipo ya kielektroniki.[3] Sheria ya malipo inafanya kazi vivyo hivyo: msimbo lazima "uwe mahususi kwa kiasi cha muamala wa malipo na kwa mpokeaji".[18] Maneno ya PSD2 "kitendo chochote kupitia njia ya mbali ambacho kinaweza kuashiria hatari ya udanganyifu wa malipo au matumizi mabaya mengine" ni kielelezo kizuri cha vichochezi.[17]
Chaguo
Pochi tena
- Uwasilishaji mpya wa PID
- Inathibitisha pochi tena
- Hakuna kiungo na kitendo
Inafaa kwa kuingia
Chaguo
Ukaguzi wa uso
- Uthibitisho wa uhai na ulinganishaji wa uso
- Inakagua mtu aliyepo
- Inahitaji marejeo halali
Inafaa kwa mabadiliko yenye hatari
Chaguo
Uthibitisho wa muamala
- Husaini data ya kitendo
- Humwonyesha mtumiaji kile kinachoidhinishwa
- Inategemea usaidizi wa mtoaji
Inafaa kwa malipo
Kuwa makini
Usitumie ufunguo wa PID kama kitambulisho cha kifaa. Watoa huduma wanaweza kutoa uthibitisho unaowasilishwa mara moja tu, ili "kupunguza hatari ya Relying Party kuweza kuunganisha mawasilisho".[2] Linganisha wateja wanaorudi kwa kutumia sifa zao, kama mwongozo wetu wa kukubali pochi kuvuka mipaka unavyoeleza.
Orodha ya ukaguzi: la kufanya mwezi huu
Sera ya ndani inayoongoza hatua hizi iko katika mwongozo wetu wa sera na udhibiti wa EUDI Wallet, na uamuzi wa njia ya kuunganisha uko katika mwongozo wa jukwaa la kuunganisha.
Uzingatiaji na hatari
- Andika matukio yako yapi yanategemea pochi pekee.
- Weka vichochezi vya uthibitishaji wa ziada kwa malipo ya kutoa fedha, mabadiliko ya mpokeaji malipo na urejeshaji wa akaunti.
- Amua msingi wako wa kisheria kwa ulinganishaji wowote wa uso.[5][15]
- Sasisha tathmini yako ya athari kwa ulinzi wa data kuhusu matumizi ya picha ya uso.[15]
Uhandisi
- Endelea kudai uthibitisho wa kufunga kwa mmiliki katika kila ombi.[12]
- Thibitisha sahihi ya kufungamanisha na kifaa katika kila jibu.[2]
- Kagua hali ya ubatilishaji hata kama si lazima.[3]
- Funga kila wasilisho kwenye kikao kimoja kwa nonce mpya.
- Jenga njia ya picha ya uso ili thamani tupu ishughulikiwe.[5]
Bidhaa na usaidizi
- Omba picha ya uso pale tu madhumuni yako yaliyosajiliwa yanapoijumuisha.[1]
- Dumisha njia ya hati kwa watu wasio na pochi.[1]
- Andika maneno ya kila uthibitishaji wa ziada ili yataje kitendo husika.
- Waambie wateja kwamba wanaweza kumwomba mtoa huduma wa pochi kubatilisha pochi iliyoibiwa.[6]
Jinsi Didit inavyosaidia katika tatizo la umiliki wa kifaa
Nyaraka za Didit zinaorodhesha ukubali wa EUDI Wallet ukiwa na hali ya "Inakuja hivi karibuni".[28] Ukurasa wetu wa EUDI Wallet unasema "Bado hakuna API ya Didit mahususi kwa EUDI" na "Unganisha leo, na uendelee nayo pochi itakapowasili." Sehemu hii inaeleza kinachofanya kazi leo. Biometric Authentication huendesha uthibitishaji wa ziada wa liveness na ulinganishaji wa uso.
- Uthibitishaji upya. Biometric Authentication huthibitisha watumiaji wanaorudi kwa liveness pekee, au liveness pamoja na ulinganishaji wa uso dhidi ya picha ya uso iliyohifadhiwa, kama kikao ndani ya mtiririko wa kazi.[25][27]
- Uwepo. Liveness hukagua kwamba mtu halisi yuko mbele ya kamera, kwa mbinu tulivu, ya kitendo cha 3D au ya mwanga unaomulika.[26]
- Uthibitishaji wa ziada. Authentication ya Didit inaeleza mwito unaotumia sheria zako za uthibitishaji wa ziada kabla ya kitendo nyeti na kurudisha jibu kama uthibitishaji unahitajika. Ni mpya na huwezeshwa kwa kila programu tumizi kivyake.[31]
- Mitandao. Face Search hugundua akaunti zinazojirudia, na Networks huweka pamoja waombaji wanaoshiriki ishara za kifaa, IP, bayometriki, hati au mawasiliano.[29][30]
- Ufuatiliaji. Transaction Monitoring huchunguza miamala papo hapo dhidi ya injini ya kanuni inayoweza kusanidiwa, pamoja na usimamizi wa kesi.[32]
- Njia mbadala. ID Verification na eID za kitaifa zinazotumika sasa huhudumia wateja wasio na pochi.[28]
Didit hutoa
- Uthibitisho wa uhai na ulinganishaji wa uso inapohitajika
- Njia za hati na eID za kitaifa
- Ishara za akaunti zinazojirudia na za mtandao
- Rekodi ya kila ukaguzi
Hubaki kwako
- Tathmini ya hatari na sera ya uthibitishaji wa ziada
- Msingi wako wa kisheria na tathmini ya athari
- Usajili wa mhusika anayetegemea
- Kila uamuzi wa kumsajili mteja na wa muamala
Mipango na viwango viko kwenye ukurasa wetu wa bei. Data iliyohifadhiwa hufuata muda wa kuhifadhi unaousanidi, na Didit hufanya kazi kama mchakataji wako.[33]
Tengeneza uthibitishaji wako wa ziada pamoja nasi
Tuambie ni vitendo vipi vina hatari kubwa zaidi, na anza na uthibitisho wa uhai na ulinganishaji wa uso katika mtiririko wako wa kazi.
Mambo muhimu
- Kufungamanisha na kifaa huthibitisha ufunguo. Kufunga kwa mtumiaji huunganisha ufunguo huo na mtu, na kwa kawaida unakiamini badala ya kukikagua.
- Kiwango cha juu (high) ni uhakikisho thabiti kuhusu pochi, na hakihusu mtu anayetumika kupitisha fedha haramu (mule) kwa hiari au mtumiaji aliyedanganywa.
- Picha ya uso inaungana na data ya lazima ya PID kuanzia 11 Agosti 2028, kwa kuzingatia chaguo la kujiondoa, na uthibitisho wa mtumiaji si msingi wa kisheria.
- PID haiwezi kutia saini data ya muamala, kwa hivyo vitendo vyenye hatari kubwa vinahitaji idhini nyingine.
Maswali yanayoulizwa mara kwa mara
Kufunga kwa mmiliki ni nini katika EUDI Wallet?
Kufunga kwa mmiliki ni sifa kwamba mtu anayewasilisha data ndiye mtu aliyepewa data hiyo. ARF inakiita User binding na inasema wakati mwingine pia huitwa holder binding.[2]
Kuna tofauti gani kati ya kufungamanisha na kifaa na kufunga kwa mmiliki?
Kufungamanisha na kifaa huunganisha data na ufunguo ulio katika maunzi salama ya pochi, na huzuia kunakili na kurudia matumizi. Kufunga kwa mmiliki huunganisha data na mtu. ARF inachukulia kufungamanisha na kifaa kama sharti la awali la User binding.[2]
Je, kufungamanisha na kifaa ni lazima kwa PID?
Ndiyo, kwa watoa huduma. Kanuni ya Utekelezaji 2024/2977 inawataka watoa PID kuhakikisha kwamba PID wanayotoa imefungwa kikriptografia kwenye kitengo cha pochi.[4] Kuthibitisha saini kunapendekezwa kwa wahusika wanaotegemea, na ni lazima ikiwa unategemea uthibitishaji wa pochi yenyewe.[2]
Je, ninaweza kulinganisha uso dhidi ya picha ya uso iliyo kwenye pochi?
Tu ikiwa PID inayo picha hiyo, umesajili matumizi hayo, mtumiaji anathibitisha na una msingi halali wa kisheria. Picha ya uso inaingia katika data za lazima za PID kuanzia tarehe 11 Agosti 2028, na Nchi Wanachama zinaweza kuwaruhusu watumiaji kujiondoa.[5]
Je, ninaweza kuhifadhi picha ya uso kutoka kwenye uwasilishaji wa wallet?
Si kwa chaguo-msingi. Inaweza kuhifadhiwa tu ikiwa uchakataji ni muhimu kwa utambuzi na uthibitishaji kwa kuzingatia sheria ya Umoja kuhusu ulinzi wa data, au pale sheria ya Umoja au ya kitaifa inapoweka hivyo.[4][5]
Je, AMLR inahitaji ukaguzi wa uhai (liveness) juu ya EUDI Wallet?
Hakuna maandishi tuliyosoma yanayohitaji hivyo. Kifungu 22(6)(b) kinaorodhesha, kama chaguo moja, njia za utambulisho wa kielektroniki zinazokidhi mahitaji ya Kanuni 910/2014 katika kiwango cha substantial au high, na kiwango cha hatua kinategemea uchambuzi wako binafsi wa hatari.[13] Rasimu za mwisho za viwango vya AMLA zinasema hili linajumuisha pochi za kidijitali, na bado si sheria.[14]
Je, uwasilishaji wa wallet unaweza kuidhinisha malipo?
Si kwa PID. PID Rulebook inakataza kutumia ufunguo binafsi wa PID kusaini data za muamala.[9] ARF inatarajia uidhinishaji mahususi wa muamala utegemee attestations za uthibitishaji imara wa mtumiaji, ambazo hubeba data za muamala.[3]
Je, kiwango cha juu (high) kinazuia utekaji wa akaunti?
Kinalinda wallet, si akaunti yako. Baada ya kumsajili mteja, nywila zako, vikao na michakato ya kurejesha akaunti viko nje ya wallet, isipokuwa uombe uwasilishaji mpya au ukaguzi mwingine katika nyakati nyeti.
Je, mtu anayetumika kupitisha fedha haramu (mule) anaweza kupita ukaguzi wa EUDI Wallet?
Ndiyo. Mmiliki halisi anayetumia wallet halisi anapita kila ukaguzi, kwa sababu ukaguzi huo ni wa kweli. Udhibiti ni ufuatiliaji endelevu chini ya Kifungu 26 cha AMLR, pamoja na uhusiano kati ya akaunti.[13]
Je, Didit inakubali EUDI Wallet?
Nyaraka za Didit zinaorodhesha ukubali wa EUDI Wallet kwa hali ya Inakuja hivi karibuni, na ukurasa wa suluhisho unasema bado hakuna API ya Didit mahususi kwa EUDI.[28] eID za kitaifa, uthibitishaji wa nyaraka, ukaguzi wa uhai na ulinganishaji wa uso vinafanya kazi leo, na ukurasa wa suluhisho unaeleza mpango.
Vyanzo
- Kanuni (EU) Na. 910/2014 kama ilivyorekebishwa na Kanuni (EU) 2024/1183, maandishi yaliyounganishwa ya tarehe 18 Oktoba 2024, EUR-Lex.
- Architecture and Reference Framework v3.0.0, sura ya 6, Trust model, Tume ya Ulaya, 23 Julai 2026.
- Architecture and Reference Framework v3.0.0, Kiambatisho 2, High-Level Requirements, Tume ya Ulaya.
- Kanuni ya Utekelezaji (EU) 2024/2977, maandishi yaliyounganishwa ya tarehe 11 Agosti 2026, EUR-Lex.
- Kanuni ya Utekelezaji (EU) 2026/1731, EUR-Lex, Gazeti Rasmi la tarehe 22 Julai 2026.
- Kanuni ya Utekelezaji (EU) 2024/2979, maandishi yaliyounganishwa ya tarehe 11 Agosti 2026, EUR-Lex.
- Kanuni ya Utekelezaji (EU) 2015/1502 kuhusu viwango vya uhakikisho, EUR-Lex.
- Kanuni ya Utekelezaji (EU) 2024/2981 kuhusu uthibitishaji wa wallets, Kiambatisho I, rejista ya hatari, EUR-Lex.
- PID Rulebook v1.7, Tume ya Ulaya, 17 Julai 2026.
- Topic R, Authentication of the User to the device, v1.0, karatasi ya majadiliano ya ARF, 14 Oktoba 2025.
- Topic Z, Device-bound Attestations, v1.0, karatasi ya majadiliano ya ARF, 29 Septemba 2025.
- OpenID for Verifiable Presentations 1.0, OpenID Foundation.
- Kanuni (EU) 2024/1624 (AMLR), EUR-Lex, Gazeti Rasmi la tarehe 19 Juni 2024.
- Ripoti ya Mwisho, rasimu ya RTS chini ya Kifungu 28(1) cha AMLR, AMLA, 30 Septemba 2026 (rasimu ya mwisho, si sheria).
- Kanuni (EU) 2016/679 (GDPR), EUR-Lex.
- Kanuni (EU) 2024/1689 (AI Act), EUR-Lex.
- Maagizo (EU) 2015/2366 (PSD2), EUR-Lex.
- Kanuni Kasimishwa (EU) 2018/389, EUR-Lex.
- Ripoti ya 2025 kuhusu ulaghai wa malipo, EBA na ECB, Desemba 2025.
- Ripoti ya pamoja ya EBA-ECB kuhusu ulaghai wa malipo, taarifa kwa vyombo vya habari, ECB, 15 Desemba 2025.
- Remote Identity Proofing: Attacks and Countermeasures, ENISA.
- TechDispatch kuhusu Pochi za Utambulisho wa Kidijitali, European Data Protection Supervisor, Desemba 2025.
- ETSI TS 119 461 v2.1.1, uthibitishaji wa utambulisho wa wahusika wa huduma za uaminifu, ETSI.
- Architecture and Reference Framework v3.0.0, sura ya 4, Usanifu wa kiwango cha juu, European Commission.
- Uthibitishaji wa Kibayometriki, nyaraka za Didit.
- Utambuzi wa Uhai, nyaraka za Didit.
- Ulinganishaji wa Uso 1:1, nyaraka za Didit.
- Pochi za kitambulisho cha kidijitali, nyaraka za Didit.
- Utafutaji wa Uso, nyaraka za Didit.
- Mitandao, nyaraka za Didit.
- Unda uthibitishaji wa ziada (step-up), nyaraka za Didit.
- Ufuatiliaji wa Miamala, nyaraka za Didit.
- Uhifadhi wa data, nyaraka za Didit.
Pochi hujibu swali la hati tambulishi ni ya nani, na kazi yako ya hatari huanzia kwenye jibu hilo. Kwa nyakati zinazohitaji mtu halisi, angalia Uthibitishaji wa Kibayometriki. Kwa utayari wa pochi, angalia ukurasa wetu wa EUDI Wallet na uthibitishaji wa eID.
Mkague mtu, si ufunguo pekee
Ongeza utambuzi wa uhai na ulinganishaji wa uso pale ambapo tathmini yako ya hatari inasema vinafaa.
Makala zinazohusiana
- Ukubali wa EUDI Wallet kuvuka mipaka: muunganisho mmoja kote EU
- Utayari wa EUDI Wallet: sera na udhibiti kwa kampuni zinazodhibitiwa
- Ufungamanisho wa mmiliki katika EUDI Wallet: uwasilishaji unathibitisha nini hasa
- Kuunganisha EUDI Wallet: jinsi ya kuchagua njia yako (mwongozo wa 2026)
- Uthibitishaji wa utambulisho wa FINTRAC mwaka 2026: mbinu, kanuni, C-12
- Quebec Law 25 na bayometriki: mwongozo wa uthibitishaji wa utambulisho (2026)