
EUDI Wallet 국경 간 수용: EU 전역을 하나의 통합으로
하나의 통합으로 모든 국가별 EUDI Wallet을 수용하는 방법을 다룹니다. 실제 신뢰 목록, 국가마다 다른 PID 속성, 이름 정규화, 신원 매칭, 형식, 테스트, 그리고 국가의 도입이 늦을 때의 대응을 설명합니다.
요약
EUDI Wallet을 국경 간에 수용하는 것은 27개의 연동을 구축하는 일이 아니라, 공통 규칙에 맞춘 검증기 하나를 구축하는 일입니다. 모든 지갑은 동일한 개인 식별 데이터(PID) 스키마를 동일한 두 가지 형식으로 담고 있으며, 그 서명자는 유럽 집행위원회가 공표하는 목록과 대조하여 확인됩니다.[2][8] 국가별로 남는 것은 내용입니다. 선택 항목, 이름 표기 방식, 각 지갑의 도입 시기가 그렇습니다.
- 현재 필수 속성은 5개입니다. 주소와 국가 식별번호는 선택 항목이며, 얼굴 사진은 2028년 8월 11일에 필수 항목에 추가됩니다.[2]
- 2026년 10월 31일 기준으로 집행위원회의 첫 번째 PID Provider 통합 목록은 아직 준비 중이었습니다.[12]
- EU의 신원 매칭 규칙은 공공기관을 구속합니다. 민간 기업은 이를 설계 기준으로 차용해야 하며, 자사에 적용된다고 가정해서는 안 됩니다.[5]
EUDI Wallet의 국경 간 수용은 27개국 프로젝트처럼 보이지만, Regulation (EU) 2024/1183과 그 시행법은 모든 회원국에 대해 데이터 모델, 형식, 신뢰 목록을 정해 둡니다. 어려운 부분은 귀사의 자체 시스템에 있습니다. 프랑스 고객의 PID는 폴란드 고객의 PID와 모양이 다르고, 재방문 고객에게는 EU 공통 식별자가 없으며, 일부 국가는 늦게 도입됩니다.
이 가이드는 독자가 신뢰 당사자가 해야 할 일과 OpenID4VP 검증기의 작동 방식을 알고 있다고 전제합니다. 연결 방식을 선택하려면 EUDI Wallet 연동 경로 가이드를 참조하십시오. 아래 규칙은 2026년 7월 개정 사항과 Architecture and Reference Framework(ARF) 3.0.0을 포함한 1차 원문에 근거합니다.
| 한눈에 보기 | 간단한 답변 |
|---|---|
| 지갑 수 | 회원국당 최소 1개, 따라서 27개 이상[1] |
| 등록 장소 | 귀사가 설립된 회원국에서 한 번[1] |
| 검증 기준 | 집행위원회가 공표하는 신뢰 기관 목록(Lists of Trusted Entities, LoTEs)[8] |
| 자격증명 형식 | ISO/IEC mdoc 및 SD-JWT VC[2] |
| EU 공통 고객 ID | 없음. 매칭은 속성을 사용합니다[2][5] |
| 주요 일정 | 2026년 12월 24일, 2027년 12월 24일, 2028년 8월 11일[1][2] |
지금 바로 쓸 경로가 필요하다면
Didit의 EUDI Wallet 수용 기능은 곧 제공될 예정입니다. 국가 eID와 신분증 경로는 현재 동일한 워크플로에서 작동합니다. 무료로 시작하거나 귀사의 대상 국가에 대해 문의하십시오.
EUDI Wallet 국경 간 수용의 법적 의미
각 회원국은 직접, 위임을 통해, 또는 독립적으로 제공되되 해당 국가가 인정하는 방식으로 "최소 1개의 European Digital Identity Wallet"을 제공해야 합니다. 따라서 한 국가에 여러 지갑이 있을 수 있습니다.[1] 신뢰 당사자는 "설립된 회원국에 등록해야" 하며 등록은 한 번이고, 지갑은 "그 지갑이 연합 내 어디에서 설립되었는지와 관계없이" 신뢰 당사자를 인증할 수 있어야 합니다.[1][6] 또한 신뢰 당사자는 자신이 요청하는 데이터에 대해 "인증 및 검증 절차를 수행할 책임"을 집니다.[1]
민간 기업의 경우 제5f조(2)는 초소기업과 소기업을 적용 대상에서 제외하며 "이용자의 자발적 요청이 있는 경우에만" 적용됩니다.[1] 적용 대상은 기한 가이드에서 다룹니다.
- 2026년 8월 11일PID 규칙 개정7월 22일 공표된 Regulation 2026/1731이 발효되어 PID 부속서를 대체합니다.
- 2026년 12월 24일지갑 제공 기한신원 매칭 및 등록 규칙도 적용됩니다.
- 2027년 1분기테스트 기준선적합성 릴리스 후보에 대한 잠정 목표입니다.
- 2027년 12월 24일민간 부문 수용적용 대상 기업에 대한 제5f조(2) 기한.
- 2028년 8월 11일얼굴 사진, 인증서얼굴 사진이 필수 항목에 포함됩니다. 지갑은 등록 인증서를 검증합니다.
국경 간 도입을 좌우하는 날짜입니다. 2026년 및 2027년 12월 24일은 2024년 12월 24일 이행 법령의 발효일을 기준으로 계산한 것입니다.[1][2][5][15]
신뢰 모델: 하나의 큰 목록이 아닌 LoTE
PID의 경우 "EU 신뢰 목록"이라는 사고방식은 잘못된 것입니다. ARF 3.0.0은 "신뢰 목록(Trusted Lists)은 QEAA 제공자에 대해서만 존재한다"고 명시합니다. QEAA 제공자는 적격 증명 발급자이며, 이들의 국가 목록은 집행위원회의 신뢰 목록 목록(List of Trusted Lists, LOTL)을 통해 접근합니다.[8] 그 밖의 모든 것은 회원국이 해당 주체를 통보한 후 "집행위원회가 서명하고 게시하는" 신뢰 주체 목록(Lists of Trusted Entities)에 들어 있습니다.[8]
| 목록 | 게시 주체 | 표준 | 필요한 이유 |
|---|---|---|---|
| PID 제공자 LoTE | 집행위원회 | ETSI TS 119 602 | PID 서명 검증 |
| 지갑 제공자 LoTE | 집행위원회 | ETSI TS 119 602 | 주로 PID 제공자가 발급 시 사용 |
| 공공 부문 증명(PuB-EAA) 제공자 LoTE | 집행위원회 | ETSI TS 119 602 | 공공 부문 증명 검증 |
| 접근 인증 기관(Access Certificate Authorities), 등록 인증서 제공자 LoTE | 집행위원회 | ETSI TS 119 602 | 지갑이 이 목록과 대조해 귀사를 확인 |
| 국가 신뢰 목록(LOTL 경유) | 회원국 | ETSI TS 119 612 | 적격 증명 검증 |
ARF 3.5절과 규정 2024/2980 제5조에 따른 목록별 역할입니다.[4][8] 신뢰 당사자 자체는 어떤 목록에도 포함되지 않습니다.[8]
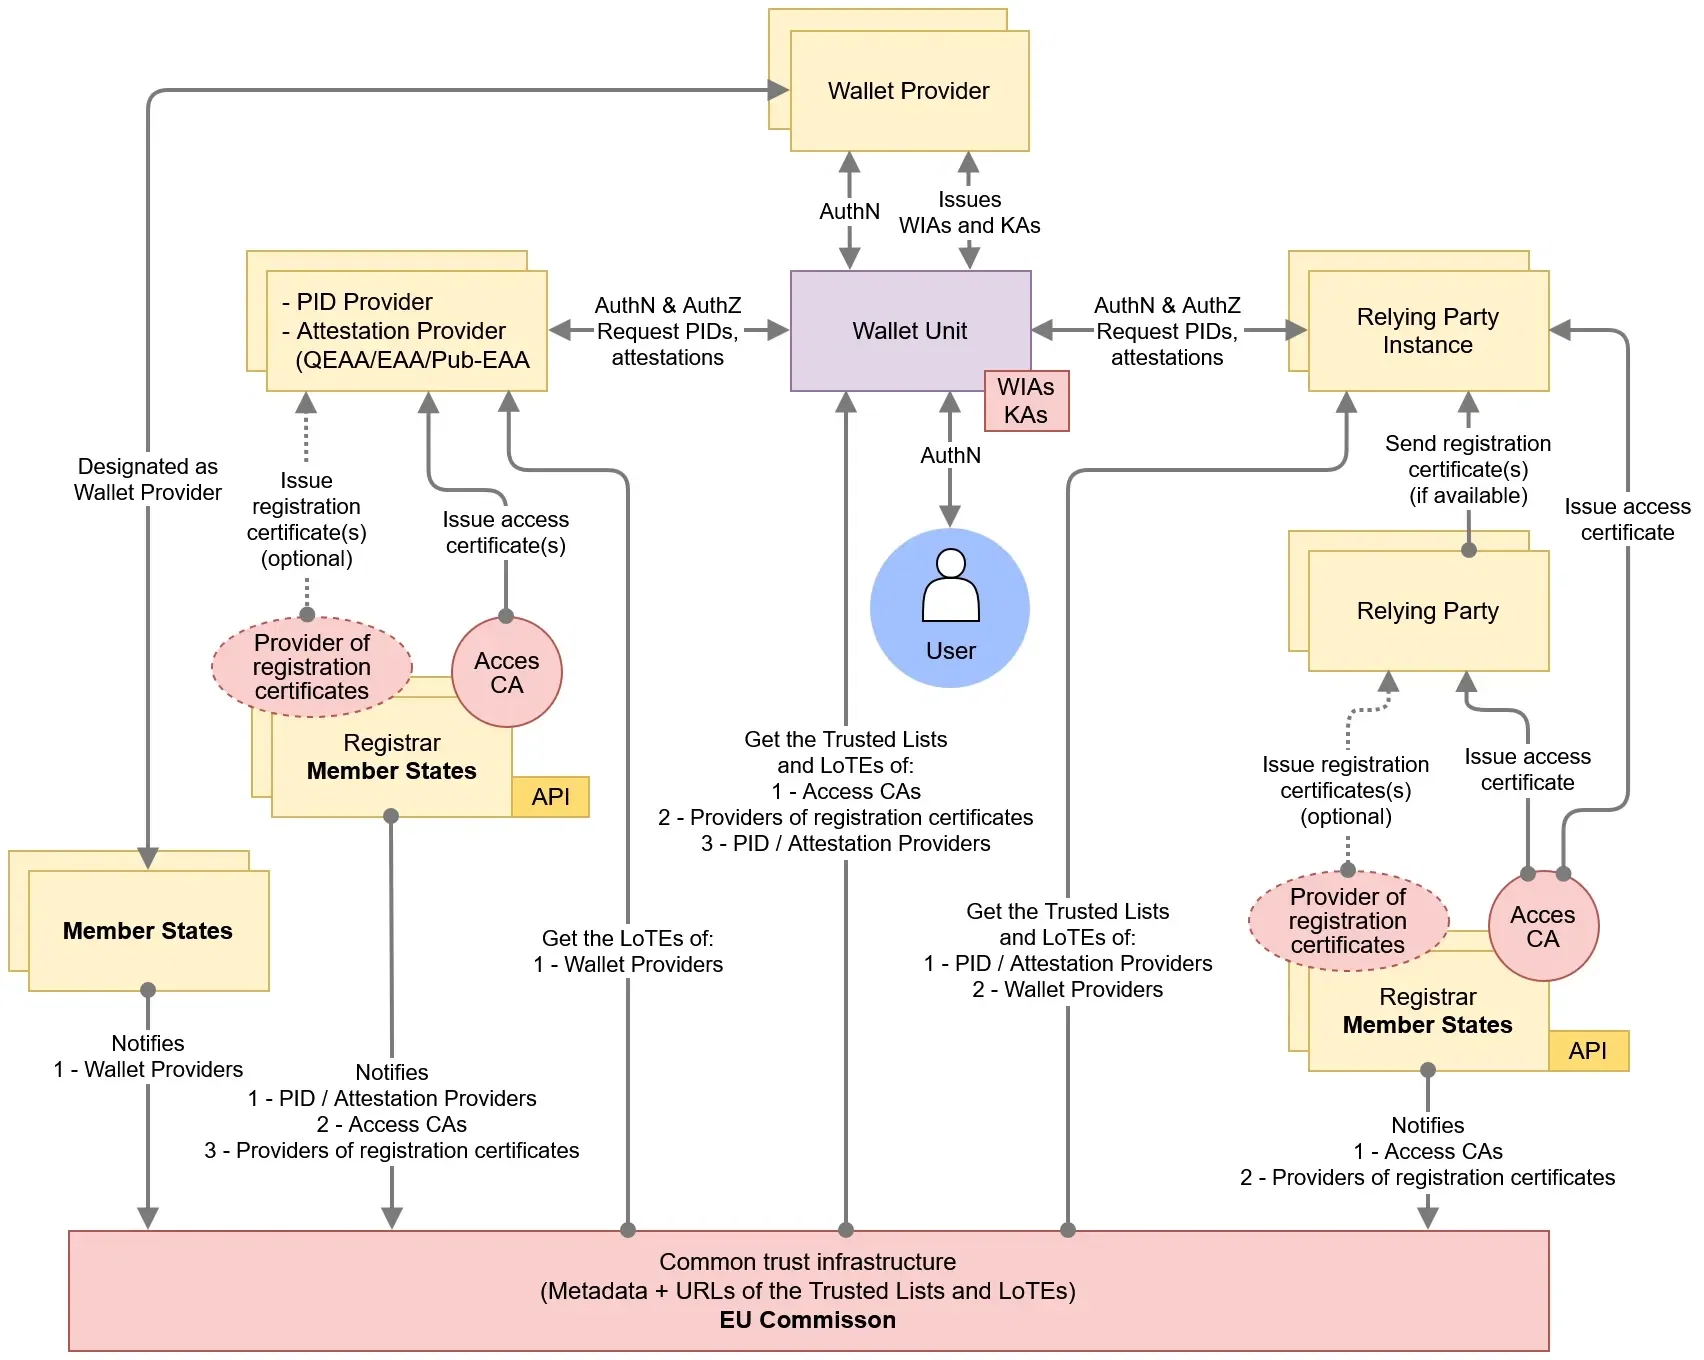
EUDI Wallet 신뢰 모델(원본 그대로 수록). 출처: EUDI Wallet Architecture and Reference Framework, 유럽 집행위원회, CC BY 4.0.
지갑이 응답하면 검증자는 하나의 체인을 따라 확인합니다. 어느 회원국에서 발급한 PID든 절차는 같습니다.
1목록 갱신
현행 목록을 내려받고, 집행위원회가 공개한 인증서로 서명을 검증한 뒤, 신뢰 앵커를 유형별로 저장합니다.[4][9]
2PID 서명 검증
제공자의 신뢰 앵커까지 경로를 구성합니다. 중간 서명 인증서가 사용될 수 있습니다.[9]
3폐지 여부 확인
PID의 유효기간이 24시간을 넘으면 상태 목록을 확인합니다.[9]
4기기 바인딩 검증
지갑이 PID에 바인딩된 키로 귀사의 챌린지에 서명했는지 확인합니다.[9]
모든 검사를 통과하고 속성이 귀사 정책을 충족함
대조 단계로 이동
증거를 보관하고 계속 진행합니다.
다른 경로 사용
신분증 또는 국가 eID를 제시하도록 안내합니다.
모든 발급 국가에 공통인 하나의 검증 체인. ARF 섹션 6.6.3.6~6.6.3.9를 요약했습니다.[9]
주의
2026년 10월 31일 eIDAS Dashboard에는 "PID 제공자의 첫 번째 통합 목록은 회원국이 통보한 정보를 바탕으로 European Commission이 준비하고 있다"고 되어 있었습니다.[12] 지갑 제공자, 등록기관 및 등록부에 대해서도 같은 내용입니다. 목록 로더는 지금 구축하되, URL을 하드코딩하거나 현재의 테스트 데이터가 운영 환경과 같다고 가정하지 마십시오.
ARF는 폐지 검사와 기기 바인딩 검사를 일반적으로 "권장되지만 필수는 아님"으로 규정합니다. 그러나 지갑의 사용자 인증을 신뢰한다는 것은 "신뢰 당사자가 기기 바인딩을 반드시 검증해야 함을 의미한다"고 봅니다.[9] 온보딩에서는 두 검사를 모두 필수로 다룰 것을 권고합니다. 기기 바인딩이 증명하지 못하는 것은 별개의 문제입니다.
지갑 자체는 확인할 수 없습니다. 귀사는 PID 제공자에 의존하며, 지갑 유닛이 폐지되면 PID 제공자가 PID를 폐지합니다. 따라서 PID 상태 확인이 지갑까지 포괄합니다.[9] 목록에서 주체는 삭제되지 않고 Invalid로만 설정되므로 상태를 확인하십시오.[8]
한 번만 등록하고, 등록한 항목만 요청
등록은 자국에서만 하면 되고, 어느 지갑이든 귀사를 인증할 수 있습니다. 지갑은 귀사의 요청을 등록 인증서와 대조합니다.[1][6][9]
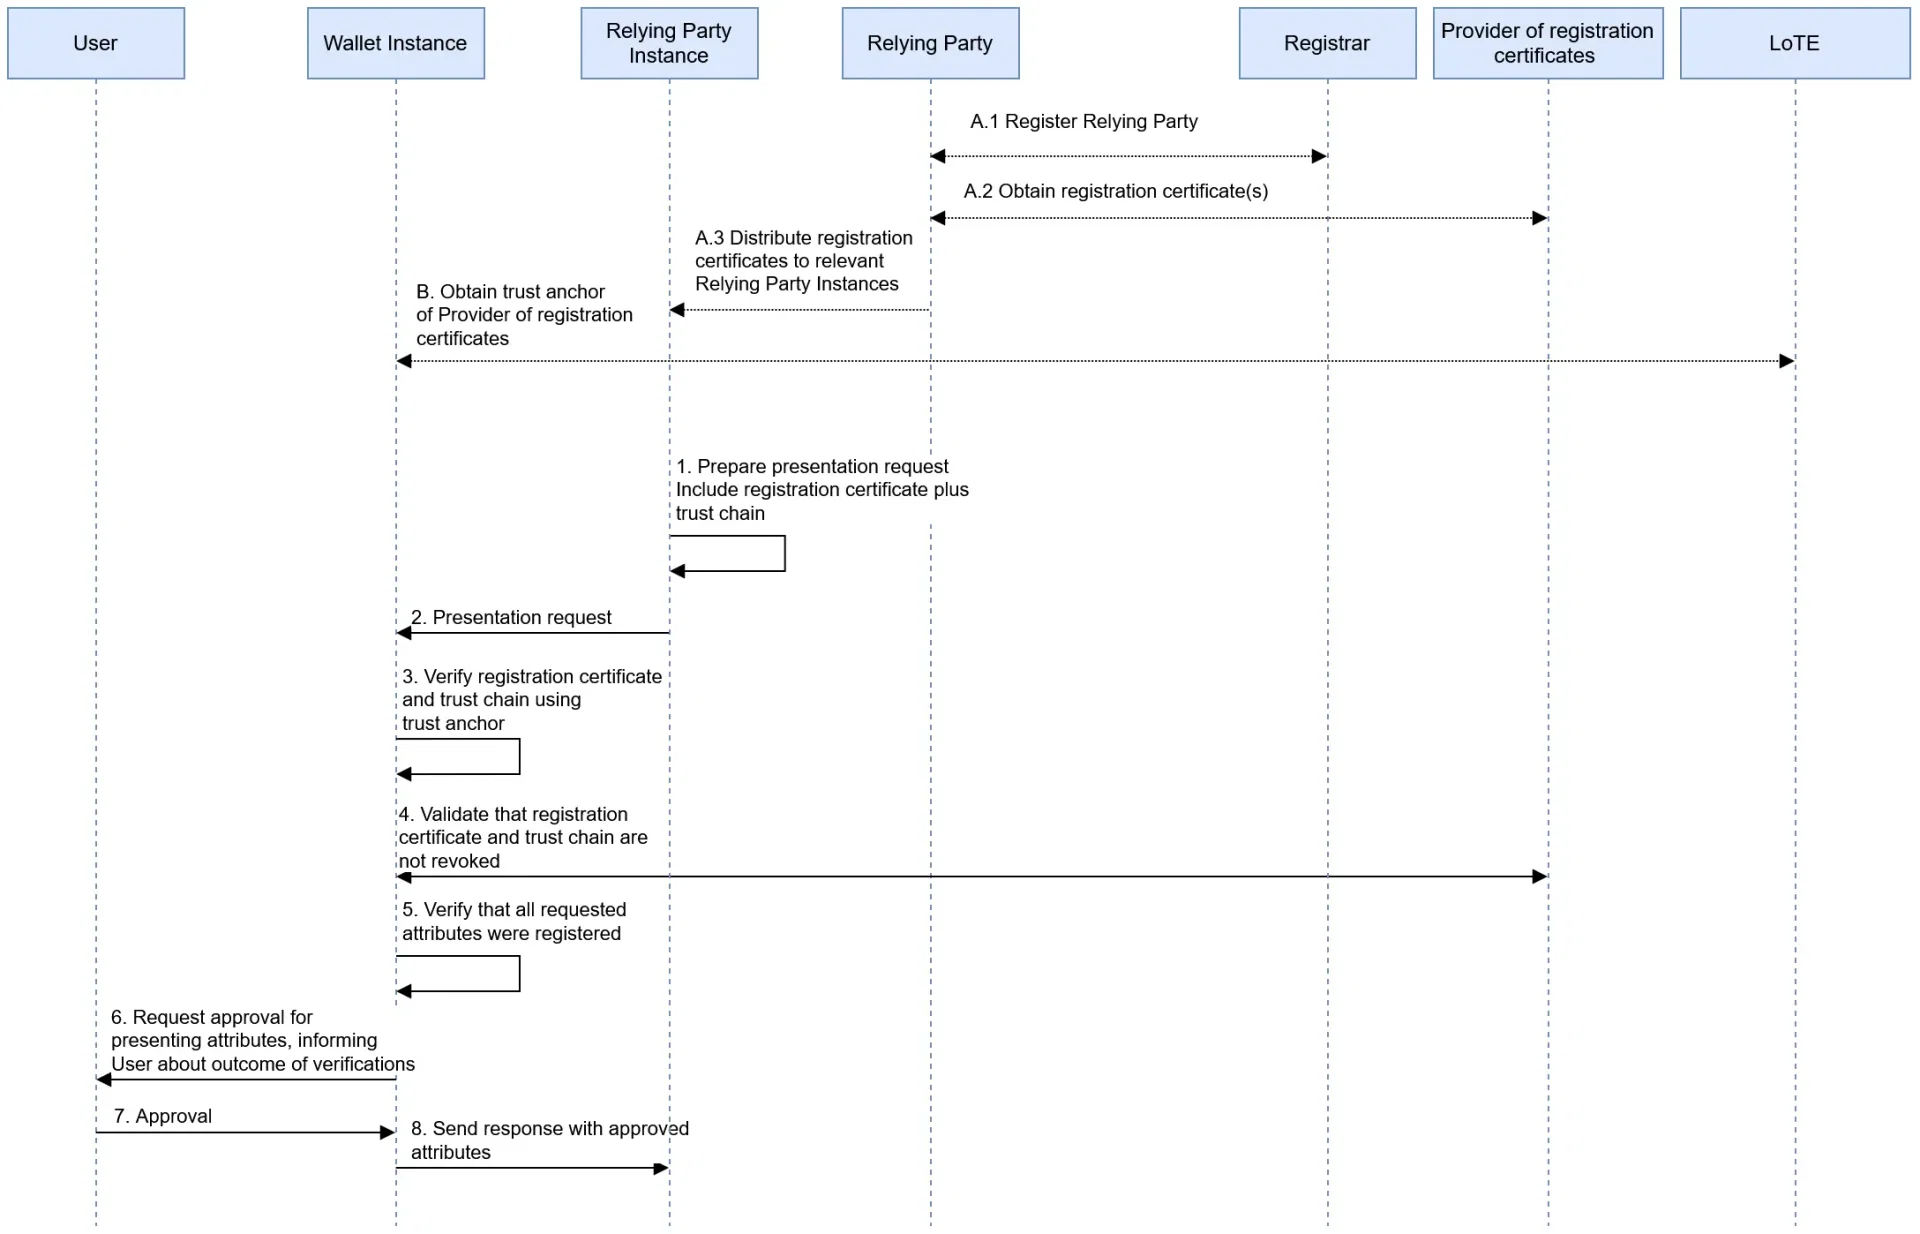
지갑이 신뢰 당사자의 등록을 확인하는 방식(원본 그대로 수록). 출처: EUDI Wallet Architecture and Reference Framework, 유럽 집행위원회, CC BY 4.0.
집행위원회 목록과 대조
요청을 등록 내용과 비교
자국에서 한 번 등록하고 어디서나 제시합니다. ARF 섹션 6.6.3과 Regulation 2025/848을 단순화한 내용입니다.[6][9]
국경 간 함정은 그 결과에 있습니다. 등록한 범위보다 많은 것을 요청하면 지갑은 "공개 전에 지갑 사용자에게 명확히 경고해야" 합니다. 그러나 사용자가 계속 진행할 수 있는지, 등록된 일부만 공유되는지, 요청이 거부되는지는 각 지갑 제공자가 자체 위험 분석에 따라 결정합니다.[2] 따라서 과도한 요청 하나가 세 나라에서 세 가지 다른 결과를 낳을 수 있습니다.[2] 지갑은 2028년 8월 11일부터만 등록 인증서를 검증하면 되므로, 하나의 결과에 의존하지 말고 지갑별로 이 동작을 테스트하십시오.[2]
어느 국가에서든 필요할 수 있는 모든 속성을 등록한 다음, 각 여정에서는 그 여정에 필요한 것만 요청하십시오. 회원국은 등록 인증서를 "요구할 수 있습니다". 따라서 등록 기관의 정책을 확인하십시오.[6] 저희 정책 및 통제 가이드는 이를 책임자가 지정된 통제로 전환합니다.
PID 속성: 스키마는 같고 내용은 다름
Regulation 2024/2977의 PID 부속서는 2026년 7월 Regulation 2026/1731로 대체되었으므로, 이전 표는 더 이상 최신이 아닙니다.[2] 속성 이름도 두 형식 간에 다릅니다.
| 데이터 식별자 | 상태 | mdoc 이름 | SD-JWT VC 이름 | 달라지는 부분 |
|---|---|---|---|---|
| family_name, given_name | 필수 | 동일 | 동일 | 문자 체계, 이름 순서, 소사 |
| birth_date | 필수 | birth_date | birthdate | 알 수 없는 경우 회원국 값 |
| birth_place | 필수 | place_of_birth | place_of_birth | 국가, 지역 또는 지방 |
| nationality | 필수 | nationality | nationalities | 하나 또는 여러 개, QU, QS |
| portrait | 2028년 8월 11일부터 | portrait | picture | 허용되는 경우 사용자 거부 가능 |
| resident_address 및 구성 항목 | 선택 | resident_* | address.* | 전체 텍스트, 구성 항목 또는 없음 |
| personal_administrative_number | 선택 | 동일 | 동일 | 존재 여부와 그 정책 |
| family_name_birth, given_name_birth | 선택 | 동일 | birth_family_name, birth_given_name | 발급 여부 |
| sex, email_address, mobile_phone_number | 선택 | 동일 | sex, email, phone_number | 발급 여부 |
2026년 7월에 대체된 자연인 PID입니다.[2] 메타데이터: issuing_authority와 issuing_country는 필수이고, expiry_date, issuance_date, document_number, issuing_jurisdiction은 선택입니다.[2]
다음 항목을 각각 테스트하십시오.
- 국적 미상과 무국적. 국적 미상은 값 QU, 무국적은 QS입니다.[2] 엄격한 ISO 국가 코드 파서는 둘 다 거부합니다.
- 출생지. 국가, 지역 또는 지역명(locality) 중 "최소 하나를 포함해야 한다".[2] 국가 없이 도시명만 받을 수도 있습니다.
- 복수 국적. 제공자는 모든 국적을 "포함할 수 있다". Rulebook은 국내 속성에 두 번째 국적을 넣는 것도 허용합니다.[2][11]
- 도로명. 이제 resident_street에 건물 번호가 포함됩니다. 별도의 건물 번호 속성은 삭제되었습니다.[2][3]
- 국내 추가 속성. 각국은 eu.europa.ec.eudi.pid.[country] 같은 네임스페이스나 국내 유형으로 속성을 추가할 수 있으며, 이는 Regulation 2025/1569에 따라 공개됩니다.[2]
자금세탁방지규정(AMLR) 적용 대상 기업에게는 바로 이 지점에서 지갑 하나만으로는 충분하지 않게 됩니다. EU 자금세탁방지청(AMLA)의 2026년 9월 30일자 최종 기준안은 아직 초안이지만, 어떤 수단이 모든 속성을 보유하지 않은 경우 기업은 "누락된 속성을 다른 수단을 통해 확보하고 검증하기 위한 조치를 취해야 한다"고 규정합니다.[14]
| AMLR 제22조(1) 데이터 | PID 출처 | 국경 간 공백 |
|---|---|---|
| 성명 | family_name, given_name | 데이터 세트 내 공백 없음 |
| 출생지 및 생년월일 | birth_place, birth_date | 출생지가 일부만 제공될 수 있음 |
| 국적 | nationality | 다른 국적 보유 여부를 고객에게 확인[14] |
| 국가 식별번호(해당하는 경우) | personal_administrative_number | 선택 사항, 국가별 상이 |
| 주소 | resident_* 필드 | 선택 사항이므로 다른 경로로 수집 |
| 납세자 번호(가능한 경우) | PID에 없음 | 다른 속성 또는 출처 |
AMLA 기준안 부속서 I을 기반으로 작성했습니다.[13][14] 이 초안에는 2026년 7월 PID 부속서에서 삭제된 resident_house_number가 여전히 포함되어 있으므로 매핑이 바뀔 것으로 예상해야 합니다.[2][14] 전체 입장은 AMLR 가이드를 참고하십시오.
성명, 주소, 장소의 정규화
PID 텍스트는 전체 Unicode 범위의 UTF-8이며, mdoc 텍스트 필드는 150자로 제한됩니다.[2] 라틴 문자 음역을 담은 PID 속성은 없습니다. 부속서와 Rulebook 1.7 모두 이를 정의하지 않습니다.[2][11] 따라서 고객 정보가 그리스 문자나 키릴 문자로 들어올 수 있지만, 제재 스크리닝과 기존 기록은 라틴 문자를 사용합니다. AMLA 초안은 기업이 성명을 "원래의 문자 및/또는 라틴 문자로 음역하여" 스크리닝하도록 요구합니다.[14]
공공기관을 대상으로 작성된 가장 가까운 법적 기준은 매칭 결과가 "가능한 한 음역, 공백, 하이픈, 연결 및 이와 유사한 철자상 차이의 영향을 받지 않아야 한다"고 규정합니다.[5] 법률이 아닌 엔지니어링 관점의 권장 설계는 다음과 같습니다.
- 원본을 보존하십시오. 서명된 값은 증거로 보관하고, 별도의 매칭 키를 도출하십시오.
- 정규화는 한 곳에서 하십시오. 유니코드 정규화(NFC)를 적용하고, 대소문자를 통일하고, 공백을 하나로 줄이고, 하이픈과 아포스트로피는 구분자로 처리하십시오.
- 단계별로 비교하십시오. 완전 일치, 발음 구별 기호 제거, 토큰 순서 순으로 시도하고, 어느 단계에서 일치했는지 기록하십시오.
- 문자 체계 변경은 증거로 다루십시오. 하나의 음역표가 아니라 고객 본인 문서에 있는 라틴 문자 표기를 사용하십시오.
예시
가상의 고객: 귀사 기록에는 "Garcia Nunez, Maria"로 되어 있습니다. PID에는 family_name "García-Núñez", given_name "María José"로 되어 있습니다. 첫 번째 단계는 실패합니다. 발음 구별 기호와 하이픈을 빼면 성은 일치합니다. 추가된 이름은 여전히 다르므로, 생년월일을 보조 근거로 삼아 검토로 넘기십시오.
언어는 귀사가 처리해야 합니다. 어떤 PID 속성도 언어나 로케일을 담고 있지 않으므로, 귀사의 자체 흐름에서 가져와야 합니다.[2][11] 지갑은 자체 화면을 표시하지만, 귀사의 요청, 이용 목적 문구, 오류 메시지는 번역이 필요합니다. 얼굴 사진의 경우 규정은 이용 목적을 "명확하고 이해하기 쉬운 언어로" 제시할 것을 요구합니다.[2]
주소도 같은 주의가 필요합니다. resident_address는 자유 텍스트이고, 구성 요소는 별도의 속성이며, 그중 어느 것이든 누락될 수 있습니다.[2] AMLA 초안은 국가, 도시, 도로명 요소를 요구하며, 그 전문은 속성이 "구조화된 데이터 필드"로 제공되기를 원합니다.[14] 두 형태를 모두 수용하십시오.
신원 매칭과 재방문 고객
EU 전역에서 통용되는 고객 번호는 없습니다. personal_administrative_number는 선택 항목이며, "제공자가 발급한 모든 개인 행정 번호 중에서만" 고유합니다.[2] 요청된 형식의 PID가 여러 개이면, 맥락으로 결정되지 않는 한 지갑이 사용자에게 묻습니다. 기술적 PID는 보통 며칠에서 몇 주 동안 유효합니다.[10][11] 따라서 PID 서명, 공개 키, document_number를 계정의 키로 삼지 마십시오.
Regulation (EU) 2025/846은 2026년 12월 24일부터 적용되는 국경 간 신원 매칭 절차를 정합니다. 이 규정은 "공공 부문 기관 또는 [...] 공공 부문 기관을 대신하여 활동하는 기관"을 구속합니다.[5] 민간 신뢰 당사자가 해당 시스템을 사용할 수 있는지는 회원국이 결정하며, 사용하는 경우 그 절차는 "해당되는 경우" 적용됩니다.[5]
제2조(7)Regulation (EU) 2025/846
"일치가 정확하지 않거나 둘 이상의 자연인과 관련되는 경우, 또는 신원 매칭을 수행하는 당사자가 일치가 명백함을 보장할 수 없는 경우, 신원 매칭 절차는 실패한 것으로 간주된다."
1데이터 세트 수집
필수 PID 속성과, 세트를 고유하게 만드는 데 필요한 선택 데이터.[5]
2귀사 기록과 비교
가능한 범위에서 철자상의 차이는 무시하십시오.[5]
정확히 한 사람과 완전 일치
성공
사용자에게 알리고, 이 계정에 대해 매칭 결과를 저장할 것을 제안하십시오.[5]
신규 사용자
규정이 허용하는 경우 신규로 등록하십시오.[5]
실패
이유를 설명한 뒤, 다른 지갑, 데이터 갱신 또는 추가 정보 제공을 제안하십시오.[5]
3절차 기록
사용된 값, 날짜와 시각, 결과 및 관련 식별자.[5]
규정 2025/846 절차 요약입니다. 공공기관은 이 절차를 따라야 합니다. 민간 기업에게는 국내 규정이 적용 범위를 확대하지 않는 한 참고용 템플릿입니다.[5]
로그는 "보안 목적으로 최소 6개월, 최대 12개월" 보관됩니다. 다른 목적으로는 연합법 또는 국내법이 요구하는 경우에만 더 오래 보관합니다.[5] 로그는 AML 기록과 분리해 보관하십시오. 첫 매칭 후에는 해당 인물과 계정 간의 연결을 자체적으로 저장하십시오. 이는 열거된 재사용 옵션 중 하나이며, PID가 재발급되더라도 같은 작업을 반복하지 않게 해 줍니다.[5]
Didit으로 국가별 라우팅 계획하기
Didit의 EUDI Wallet 수락 기능은 곧 제공될 예정입니다. 현재는 국가별로 수락할 국가 eID와 실패 시 처리 방식을 선택할 수 있으며, 여기에는 신분증 촬영으로의 대체 경로가 포함됩니다.[21] 서비스하는 국가에 대해 문의하십시오.
형식, 프로토콜 및 지갑 버전
PID Provider는 "모든 PID를 두 형식 모두로 발급해야 합니다(SHALL)". 따라서 PID만 요청하는 검증자는 한 형식만 요청할 수도 있지만, 테스트로 달리 입증되지 않는 한 두 형식을 모두 지원하십시오.[10] 차이점은 SD-JWT VC와 mdoc 비교에서 설명합니다. 제시(presentation)에는 두 가지 프로필이 있으며, 각 프로필에는 지갑에 도달하는 두 가지 방식이 있습니다.[2]
| 프로필 | 형식 | API 매개 방식 | API 비매개 방식 |
|---|---|---|---|
| ISO/IEC-mdoc | mdoc | ISO/IEC 18013-7 부속서 C | ISO/IEC 18013-5 |
| OpenID4VC-HAIP | SD-JWT VC, mdoc | HAIP 5, 5.2, 5.3, 7, 8절 | HAIP 5, 5.1, 5.3, 7, 8절 |
규정 2024/2982 부속서 II, 2026년 7월 추가.[2][7]
규정은 날짜가 명시된 사양을 지정하며, 이 사양은 개정법으로 변경될 수 있습니다. ISO 서버 검색(server retrieval)은 모든 당사자에게 금지됩니다.[2][7] 운영체제도 변수입니다. 지갑은 매개 API를 지원해야 하지만, 규정은 기기나 브라우저가 두 프로토콜을 모두 지원하지 않을 수 있다고 기록하고 있으며, 이 경우를 지갑의 통제 범위 밖에 있는 부적합으로 취급합니다.[2]
인증 상태는 프로토콜 적합성과 별도로 확인하십시오. 회원국은 제5d조에 따라 집행위원회 목록에 인증된 지갑을 보고합니다.[1] 집행위원회의 기능 적합성 프레임워크는 아직 0.x 시리즈입니다. 참고용으로 표시된 로드맵은 "2027년 1분기 릴리스 후보"를 목표로 하며, 버전 1.0.0을 "인증에 적합한 최초의 전체 범위 기준선"으로 제시합니다.[15]
국가 지갑 출시 전에 테스트하십시오
집행위원회의 참조 구현에는 샘플 지갑, 테스트 검증자, 테스트 발급자가 포함되며, 검증자 엔드포인트와 신뢰 검증을 위한 공개 저장소도 제공됩니다.[19] 테스트 통과는 프로토콜 적합성을 보여줄 뿐, 국가 지갑의 동작을 보여주지는 않습니다.
Launchpad 2026 테스트 트랙은 "출시에 앞서 실제 환경에서 솔루션이 어떻게 함께 작동하는지 검증하는" 방향으로 전환되었으며, eIDAS Dashboard에서 LoTE에 대한 테스트 접근을 제공합니다.[16] 신뢰 당사자는 대규모 파일럿 또는 국가 초청을 통해 참여하며, 솔루션 제공자도 참여합니다.[16] 지금까지 6개 파일럿이 진행되었고, 그중 POTENTIAL은 국경 간 인증을 다루었습니다.[18] APTITUDE와 WE BUILD는 계속 진행 중이며, WE BUILD는 비즈니스 및 결제 사용 사례를 다룹니다.[17]
| 테스트 케이스 | 입력 | 기대 결과 |
|---|---|---|
| 두 형식 | 동일 인물, mdoc 및 SD-JWT VC | 동일한 내부 기록 |
| 주소 없음 | resident_* 필드가 없는 PID | 다른 경로로 주소 수집 |
| 일부만 있는 출생지 | 지역명만 있음 | 수신한 그대로 수락 및 저장 |
| 무국적 또는 국적 불명 | QS, QU | 파서 오류 아님. 정책 결정 사항 |
| 비라틴 문자 이름 | 그리스 문자 또는 키릴 문자 | 원본 그대로 저장. 스크리닝에는 라틴 문자 표기 사용 |
| Provider가 무효화함 | 상태를 Invalid로 설정 | 목록 갱신 후 거부 |
| 폐지된 PID | 상태 목록에 폐지로 표시됨 | 거부, 다른 경로 제시 |
| 과다 요청 | 등록되지 않은 속성 | 자체 출시 전 점검에서 발견 |
| 재방문 고객 | 새 기술적 PID, 동일인 | 동일 계정 |
국가가 지연될 때 해야 할 일
EUDI Wallet 트래커에서 국가별 현황을 확인할 수 있으며, 독일과 이탈리아는 별도 가이드가 있습니다. 각 국가를 세 가지 상태 중 하나를 갖는 설정으로 만드십시오. 기준은 언론 보도가 아니라 목록입니다.
상태 A
등재 및 테스트 완료
- LoTE에 등재된 PID Provider
- 자체 테스트 케이스 통과
- 다른 경로와 함께 지갑을 제공하십시오
귀사의 기한이 도래하면 제5f조(2)가 적용됩니다
상태 B
앱은 출시되었으나 목록에 없음
- 국가 앱이 존재합니다
- 검증할 수 있는 신뢰 앵커가 없습니다
- 비활성화하거나 별도의 스킴으로 취급하십시오
해당 스킴의 자체 규칙을 확인하십시오
상태 C
아직 지갑 없음
- 수락할 대상이 없습니다
- 국가 eID 또는 신분증을 사용하십시오
- 목록이 변경되면 다시 확인하십시오
AMLR 제22조(6)에 따른 경로는 유지됩니다
출시를 위한 국가별 상태 모델입니다. 이는 당사의 제안이며, 법은 이러한 상태를 정의하지 않습니다.
어차피 다른 경로가 필요합니다. 지갑 사용은 "자발적이어야" 하며, 지갑이 없는 사람의 접근이 "제한되거나 불리하게 되어서는" 안 되고, 다른 수단을 사용하는 것이 "계속 가능해야" 합니다.[1] AMLR에 따르면 신분증과 보증 수준 상당(substantial) 또는 높음(high)의 전자식별은 나란히 검증 경로로 인정됩니다.[13] 귀사의 연동 경로는 늦게 도입하는 국가를 설정 하나로 처리할 수 있어야 합니다.
이번 달 국경 간 체크리스트
- 제5f조(2)의 적용을 받는 법인과 국가를 파악하십시오.[1]
- 본국 회원국의 등록 기관과 등록 정책을 확인하십시오.[6]
- 어느 국가에서든 필요할 수 있는 모든 속성을 목록으로 정리하십시오.
- mdoc과 SD-JWT VC의 명칭을 매핑하는 단일 내부 스키마를 구축하십시오.[2]
- 기존 PID 표를 2026년 7월 부속서로 교체하십시오.[2]
- QU, QS 및 일부만 있는 출생지에 대한 테스트 케이스를 추가하십시오.[2]
- ETSI TS 119 602 및 ETSI TS 119 612용 목록 로더를 구축하십시오.[8]
- 고객의 각 언어로 매칭 실패 메시지를 작성하십시오.[5]
- 매칭 관련 로그 보존 기간을 정하고 AML 보존 기간과 비교하십시오.[5]
- 국가 코디네이터에게 파일럿, Launchpad 또는 집행위원회 프로그램 참여 방법을 문의하십시오.[16][20]
Didit가 국경 간 수락을 지원하는 방법
Didit의 EUDI Wallet 수락 기능은 곧 제공될 예정이며, EUDI Wallet 페이지에서 진행 상황을 확인할 수 있습니다. 지금은 그 주변 경로를 구축할 수 있습니다. 국가 eID(MitID, BankID Sweden, Finnish Trust Network, Smart-ID, Mobile-ID)는 지갑 로그인을 통해 작동하며, "지갑 속성 명칭이 다양하기" 때문에 결과는 정규화됩니다.[21] 국가별로 수락할 지갑을 선택하고, 실패 시 신분증으로 대체할지 거절할지 정할 수 있습니다.[21] 신분증 경로는 14,000+ 종류의 신분증을 지원합니다.[22] 위에서 언급한 이름 및 주소 공백에 대해서는 고객의 신분증을 판독하며, AML 스크리닝은 1,300+ 개의 제재, PEP 및 감시 목록 출처를 대상으로 실행됩니다.[23]
Didit 제공
- 제공 가능으로 표시된 경우 국가 eID 로그인
- 신분증 촬영, 라이브니스 확인 및 얼굴 대조
- 국가별 국가 eID 선택 및 대체 수단
- AML 스크리닝
- 1개월부터 10년까지의 보존 기간 설정[24]
귀사에 남는 부분
- 신뢰 당사자(relying party)로서의 귀사 등록
- 귀사의 위험평가 및 정책
- 온보딩 결정
- 귀사 자체 기록에 대한 매칭 규칙
- 기록 관리 및 감독기관 대응
핵심 요약
- 하나의 검증자로 모든 지갑을 처리할 수 있지만, 데이터 처리 방식은 국가별 차이를 전제로 해야 합니다.
- PID 제공자는 국가별 Trusted Lists가 아니라 Lists of Trusted Entities에 등재됩니다.
- 현재 필수 속성은 5개뿐입니다. 주소와 국가 식별번호는 선택 사항입니다.
- EU 공통 고객 식별자는 없습니다. 매칭은 속성 정보와 귀사가 보유한 계정 연결 정보에 의존합니다.
- Regulation 2025/846은 공공기관을 구속합니다. 국가 규정이 적용 범위를 확대하지 않는 한, 민간 기업에는 참고할 설계 모델입니다.
- 도입이 늦은 국가는 라우팅 상태로 취급하고, 신분증과 국가 eID를 대비해 두십시오.
자주 묻는 질문
국가별 EUDI Wallet마다 별도의 연동이 필요합니까?
아닙니다. 지갑들은 하나의 PID 스키마, 두 가지 형식, 공통 제시(presentation) 프로필을 공유하므로 하나의 검증자로 모두 처리할 수 있습니다.[2] 그래도 지갑별로 테스트하십시오.
검증자는 PID를 EU 신뢰 목록 목록과 대조하여 확인합니까?
아닙니다. ARF 3.0.0에 따르면 Trusted Lists는 QEAA Providers에 대해서만 존재합니다. PID Providers는 집행위원회가 서명하고 공개하는 List of Trusted Entities에 등재됩니다.[8]
모든 지갑이 제공하는 PID 속성은 무엇입니까?
family_name, given_name, birth_date, birth_place, nationality이며, 2028년 8월 11일부터 portrait가 추가됩니다.[2] 사용자는 여전히 개별 속성의 공유를 거부할 수 있습니다.[2]
지갑에는 항상 고객 주소가 포함됩니까?
아닙니다. 모든 주소 속성은 선택 사항이므로 주소가 전혀 없는 PID에 대비하십시오.[2] AMLA의 기준 초안은 누락된 속성을 다른 수단으로 확보하고 검증해야 한다고 규정합니다.[14]
재방문 고객을 매칭하는 데 쓸 수 있는 유럽 공통 식별자가 있습니까?
없습니다. personal_administrative_number는 선택 항목이며 해당 제공자 내에서만 고유합니다.[2] 속성으로 매칭한 다음, 개인과 계정 간의 연결 정보는 자체적으로 보관하십시오.[5]
신원 매칭에 관한 Regulation 2025/846은 은행 및 기타 민간 기업에도 적용됩니까?
직접 적용되지는 않습니다. 이 규정은 공공기관을 대상으로 하며, 민간 신뢰 당사자에게는 회원국이 이들에게 신원 매칭 수행을 허용한 경우에만 적용됩니다.[5] 어느 경우든 설계 템플릿으로 활용하십시오.
그리스 문자나 키릴 문자로 된 이름은 어떻게 처리해야 합니까?
서명된 값은 수신한 그대로 저장하고 별도의 매칭 키를 생성하십시오. PID에는 라틴 문자 음역 속성이 없습니다.[2][11] 저희의 권고: 비교용 라틴 문자 표기는 고객의 신분증에서 확보하십시오.
지갑 출시가 늦은 국가의 지갑도 반드시 수용해야 합니까?
존재하는 지갑만 수용할 수 있으며, 적용 대상 기업에는 2027년 12월 24일 기한이 적용됩니다.[1] 다른 경로도 유지하십시오. 지갑 사용은 자발적이며, 다른 수단도 계속 이용할 수 있어야 합니다.[1]
국가별 지갑이 출시되기 전에 국경 간 수용을 테스트할 수 있습니까?
부분적으로 가능합니다. 집행위원회의 참조 도구는 공개되어 있으며, Launchpad 테스트에는 테스트용 LoTE가 사용됩니다.[16][19] 참조 도구는 프로토콜 적합성을 보여줄 뿐, 국가별 지갑의 동작을 보여주지는 않습니다.
Didit은 현재 EUDI Wallet을 수용합니까?
Didit의 EUDI Wallet 수용은 곧 제공될 예정입니다. 국가 eID와 신분증 경로는 현재 동일한 워크플로에서 이용할 수 있습니다.[21][22]
출처
- Regulation (EU) 2024/1183으로 개정된 Regulation (EU) No 910/2014, 통합본, EUR-Lex.
- Commission Implementing Regulation (EU) 2026/1731, Regulations 2024/2977, 2024/2979, 2024/2980 및 2024/2982 개정, EUR-Lex, 2026년 7월 15일.
- Commission Implementing Regulation (EU) 2024/2977, 개인 식별 데이터, EUR-Lex, 원문.
- Commission Implementing Regulation (EU) 2024/2980, 통지, EUR-Lex.
- Commission Implementing Regulation (EU) 2025/846, 국경 간 신원 매칭, EUR-Lex.
- Commission Implementing Regulation (EU) 2025/848, 지갑 신뢰 당사자 등록, EUR-Lex.
- Commission Implementing Regulation (EU) 2024/2982, 프로토콜 및 인터페이스, EUR-Lex.
- Architecture and Reference Framework 3.0.0, 제3장, 역할, 유럽 집행위원회.
- Architecture and Reference Framework 3.0.0, 제6장, 신뢰 모델, 유럽 집행위원회.
- ARF 부속서 2, 주제별 상위 수준 요구사항, 유럽 집행위원회.
- PID Rulebook, 버전 1.7, 유럽 집행위원회, 2026년 7월 17일.
- PID 제공자 통합 목록, eIDAS Dashboard, 유럽 집행위원회, 2026년 10월 31일 열람.
- Regulation (EU) 2024/1624 (AMLR), EUR-Lex.
- 최종 보고서, AMLR 제28(1)조에 따른 규제기술기준 초안, AMLA, 2026년 9월 30일.
- 기능 적합성 로드맵, EUDI Wallet 기능 적합성 프레임워크, 2026년 10월 31일 열람.
- Launchpad Testing 2026, 유럽 집행위원회, 2026년 10월 23일 업데이트.
- 대규모 파일럿 프로젝트란 무엇인가, 유럽 집행위원회, 2026년 7월 22일 업데이트.
- PID Identification Manual, 유럽 집행위원회, 2026년 2월 11일 갱신.
- EUDI Wallet Reference Implementation 문서, 유럽 집행위원회.
- Relying Party Engagement Programme, 유럽 집행위원회, 2026년 9월 18일 갱신.
- 디지털 ID 지갑 인증 API 및 지원 범위, Didit 문서.
- 신원 확인 개요, Didit 문서.
- AML 스크리닝 개요, Didit 문서.
- 데이터 보존, Didit 문서.
도입 현황은 EUDI Wallet 페이지에서 확인하십시오. 지금 사용할 수 있는 방식은 eID 인증 페이지에서 볼 수 있고, 선택지는 요금 페이지에서 비교할 수 있습니다.