
EUDI Wallet 대비: 규제 대상 기업을 위한 정책과 통제
규제 대상 기업을 위한 EUDI Wallet 대비 가이드입니다. 13개 통제 영역, 담당자와 증빙을 담은 통제 매트릭스, AMLR 제22조 매핑, 2027년 12월 24일까지의 계획을 다룹니다. 2026년 7월 개정 법령과 ARF v3.0.0을 기반으로 합니다.
요약
EUDI 지갑 대응 준비는 기술 연동만으로 끝나지 않습니다. 규제 대상 기업이 유럽 디지털 신원(EUDI) 지갑을 수용하려면 13개 영역에 걸쳐 서면 정책과 실제로 작동하는 통제가 필요합니다. 등록과 인증서부터 데이터 최소화, 사기, 기록, 사고까지 포함됩니다.[1]
- 연합법이나 국내법 또는 계약에 따라 강력한 이용자 인증이 필요하고 소기업 규모를 초과하는 민간 기업은 2027년 12월 24일까지 이용자의 요청이 있으면 지갑을 수용해야 합니다(제5f조(2)에서 산정).[1]
- 등록은 투명성을 확보하는 절차이며 승인이 아닙니다. 등록 내용에 표시된 범위를 넘는 데이터는 요청해서는 안 됩니다.[1][12]
- 일부 확인 절차는 Architecture and Reference Framework(ARF) v3.0.0에서 권고 사항에 그칩니다. 따라서 이를 시행할지는 귀사의 정책이 정합니다.[12]
더 어려운 질문은 컴플라이언스, 보안, 제품 팀에 남습니다. 첫 지갑 제시가 운영 환경에 도달하는 날, 무엇을 문서화하고, 누가 책임지며, 어떤 증빙을 갖춰야 하는가입니다.
이 가이드는 2026년 7월의 개정 법령 2건을 포함하여 2026년 10월 31일 기준 1차 법령 원문을 검토하고, 이를 은행, 결제 기업, 보험사, 통신사를 위한 통제 매트릭스와 일정이 명시된 계획으로 정리합니다. 역할 자체에 대해서는 EUDI 지갑 신뢰 당사자: 등록, 인증서, 의무부터 읽으십시오. 아키텍처를 먼저 선택하려면 EUDI 지갑 연동 방식 선택 가이드를 참고하십시오.
준비하는 동안에도 작동하는 경로를 유지하십시오
어떤 경우든 지갑 외 경로가 필요합니다. Didit은 현재 국가 전자신원과 신분증 검증을 하나의 워크플로에서 운영하며, EUDI 지갑 수용은 곧 제공될 예정입니다. EUDI 지갑 페이지를 참고하십시오.[23]
2026년 EUDI 지갑 대응 준비: 올여름 달라진 점
최근의 세 가지 사실이 중요합니다.
- 이제 등록 인증서가 원칙입니다. 시행규정(EU) 2025/848은 당초 회원국이 등록 인증서 발급 기관을 "승인할 수 있다"고 규정했습니다. 시행규정(EU) 2026/1730은 이를 "승인하여야 한다"로 바꾸고, 발급은 "등록 후 자동화된 방식으로 부당한 지체 없이" 이루어지도록 했습니다.[3][4]
- 얼굴 사진에는 별도 규칙이 있습니다. 시행규정(EU) 2026/1731은 얼굴 사진을 보관할 수 있는 경우를 제한하며, 지갑은 해당 요청이 "생체정보의 공유를 수반한다"는 점을 이용자에게 경고해야 합니다.[6]
- 이제 중개자를 추적할 수 있습니다. 2025/848의 부속서 I에 제16항이 추가되어, 중개자와 그가 서비스하는 신뢰 당사자를 연결합니다.[4]
- 2026년 7월 22일개정2026/1730 및 2026/1731 공포, 2026년 8월 11일 발효(산정).
- 2026년 12월 24일지갑 제공 기한등록 규칙 적용.
- 2027년 7월 10일AMLR 적용제22조 및 제77조가 의무기관을 구속.
- 2027년 12월 24일수용적용 대상 민간 기업, 이용자 요청 시.
- 2028년 8월 11일다음 단계얼굴 사진이 필수 항목에 포함, 지갑이 등록 인증서를 확인.
지갑 제공 기한과 수용 기한은 2024년 12월 24일을 기준으로 산정한 것입니다. 2025/848, AMLR, 2028년 규칙의 적용일은 각 법령에 명시되어 있습니다.[1][3][6][10] 2026년 및 2027년 EUDI 지갑 기한을 참고하십시오.
먼저 수용 의무가 적용되는지 판단하십시오
규정(EU) 2024/1183으로 신설된 제5f조(2)에는 조건이 있으므로, 귀사의 정책은 법무팀이 서명하고 일자를 기재한 적용 범위 결정으로 시작해야 합니다.[1][2]
| 판단 테스트 | 적용 범위 메모에 담을 질문 | 출처 |
|---|---|---|
| 규모 | 권고 2003/361/EC에 따른 소기업 규모를 초과합니까 | 제5f조(2)[1] |
| 적용 요건 | EU 법, 회원국 법 또는 계약이 온라인 신원 확인에 강력한 이용자 인증을 요구합니까 | 제5f조(2)[1] |
| 업종 | 명시된 분야는 "포함하여" 뒤에 나열되므로 예시에 해당합니다 | 제5f조(2)[1] |
| 플랫폼 | 이용자 인증을 요구하는 초대형 온라인 플랫폼에 해당합니까 | 제5f조(3)[1] |
| 자발적 이용 | 지갑 사용을 거부하는 이용자를 위한 경로가 필요합니까 (항상 필요함) | 제5a조(15)[1] |
적용 범위 밖이더라도 지갑을 이용하는 모든 신뢰 당사자는 제5b조의 구속을 받습니다.[1]
EUDI 지갑 통제 체계 한눈에 보기
모든 요건을 세 그룹으로 분류하십시오. 대부분의 공백은 세 번째 그룹에 있습니다.
구속력 있는 법령
의무 사항
- 등록하고 최신 상태로 유지합니다
- 등록된 데이터만 요청합니다
- 데이터를 인증하고 검증합니다
eIDAS 제5b조, 2025/848
ARF 지침
권고 사항
- 폐지 상태를 확인합니다
- 기기 바인딩을 검증합니다
- 신뢰 앵커를 정기적으로 갱신합니다
ARF v3.0.0, 6.6.3절
리스크 수용 수준
귀사가 결정합니다
- 추가 인증을 요구할 시점
- 상태를 알 수 없을 때 해야 할 일
- 보관해야 할 증거
내부 정책
세 가지 층위의 의무. ARF는 프레임워크이며 법적 행위가 아닙니다.[1][3][12]
13개 통제 영역
1. 거버넌스와 책임 소재
책임자 한 명을 지정하고 법무, 컴플라이언스, 보안, 제품, 고객지원을 하나로 묶는 서면 정책을 마련하십시오. 등록기관은 부정확한 데이터, 등록 정책 위반, 과잉 요청 또는 기타 법률 위반을 이유로 귀사를 정지하거나 취소할 수 있고, 감독기관도 이를 요청할 수 있습니다. 따라서 이는 운영 리스크이기도 합니다.[3] 속성 목록의 변경을 통제하십시오.
2. 등록과 의도된 용도
귀사는 설립된 회원국에서 등록합니다.[1] 각 의도된 용도와 그 용도에 필요한 데이터를 나열하십시오. 부속서 I은 용도별로 이를 기계 판독 가능한 형식으로 요구하며, 각 용도에 대한 설명도 요구합니다.[3] ARF에 따르면 하나의 신뢰 당사자는 "여러 번 등록할 수 있으며", 이는 서로 다른 서비스를 운영하는 기업에 적합합니다.[12]
등록은 승인이 아닙니다
ARF는 명확히 밝힙니다. 등록은 "등록기관(또는 EUDI Wallet 생태계의 다른 어떤 주체)이 해당 요청을 승인한다는 것을 의미하지 않습니다".[12] 등록기관은 의도된 용도와 속성을 "오직 투명성을 위한 목적으로만" 수집하며, 사전 승인은 없습니다.[4] 규제기관이나 고객에게 귀사의 데이터 사용이 등록을 통해 승인되었다고 말해서는 안 됩니다.
변경 사항은 "부당한 지체 없이" 등록부에 반영되어야 하며, 용도를 중단하는 경우 취소를 요청해야 합니다.[3]
3. 인증서 수명주기: 키, 갱신, 폐지
귀사의 서비스는 접근 인증서로 자신이 누구인지 증명하며, 이 인증서로 각 제시 요청에 서명합니다. ARF에서 접근 인증서 발급기관은 "신뢰 당사자의 각 신뢰 당사자 인스턴스에" 인증서를 하나씩 발급합니다. 업무 연속성을 위한 대체 시스템도 인스턴스에 해당하므로 별도의 인증서가 필요합니다.[12] 이를 운영 환경의 비밀 정보로 취급하십시오. 목록 관리, 하드웨어 보호, 교체, 지정된 관리 책임자는 귀사의 정책 사항입니다. 관련 텍스트는 신뢰 당사자에 대한 키 규칙을 정하지 않기 때문입니다.
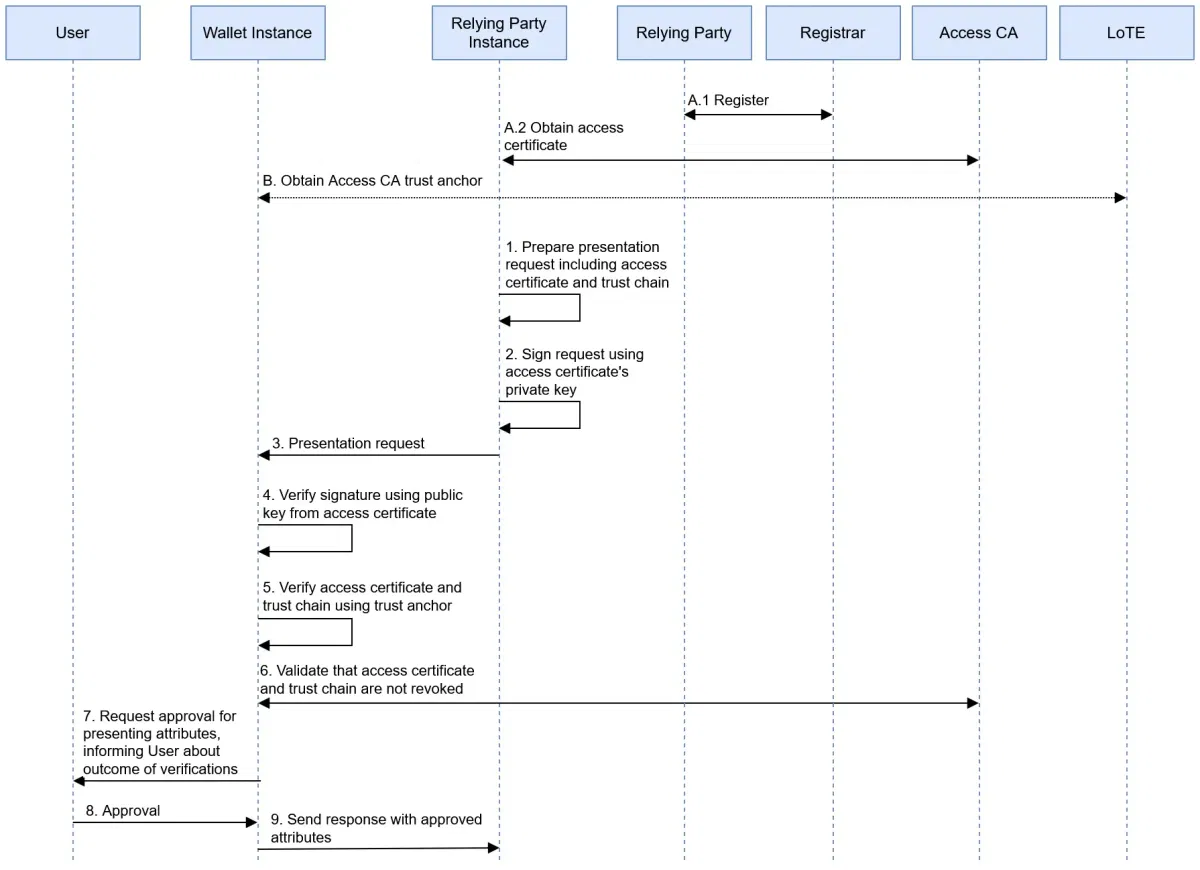
신뢰 당사자 인증. 출처: EUDI Wallet Architecture and Reference Framework, European Commission, CC BY 4.0. 그림 13, 원본 그대로.
인증서에는 귀사의 명칭, 식별자, 연락처가 담기며, 인증서 제공자는 그 내용이 등록부와 "더 이상 정확하고 일관되지 않을" 때 인증서를 폐지해야 합니다.[3] 따라서 브랜드 변경이나 새 고객지원 주소가 운영 환경을 중단시킬 수 있습니다. 귀사가 직접 폐지를 요청할 수도 있으며, 상태는 요청 후 24시간 이내에 공표되어야 합니다.[3]
4. 데이터 최소화
제5b조(3)규정(EU) No 910/2014
"신뢰 당사자는 이용자에게 제2항 (c)호에 따라 표시된 데이터 이외의 어떠한 데이터도 제공하도록 요청해서는 안 됩니다."
출처: EUR-Lex, eIDAS 통합본[1]
각 필드를 데이터 보호 책임자와 함께 검토하십시오. 일반 개인정보 보호 규정(GDPR) 제5조(1)(c)가 이 규정과 함께 적용되므로, 등록된 속성이라도 필요한 것이어야 합니다.[13] 등록된 범위를 넘는 요청은 정지의 명시적 사유입니다.[3] 유럽 데이터 보호 감독관(EDPS)은 "일부 신뢰 당사자의 과잉 요청 경향"을 경고합니다.[15]
예 또는 아니요로 충분한 경우 age_over_18 유형의 속성을 요청하고, 법적으로 신원 확인이 요구되지 않는 경우 가명을 거부하지 마십시오. 요청이 등록된 목록을 초과하면 릴리스를 실패시키는 자동화 테스트도 추가하십시오.[1]
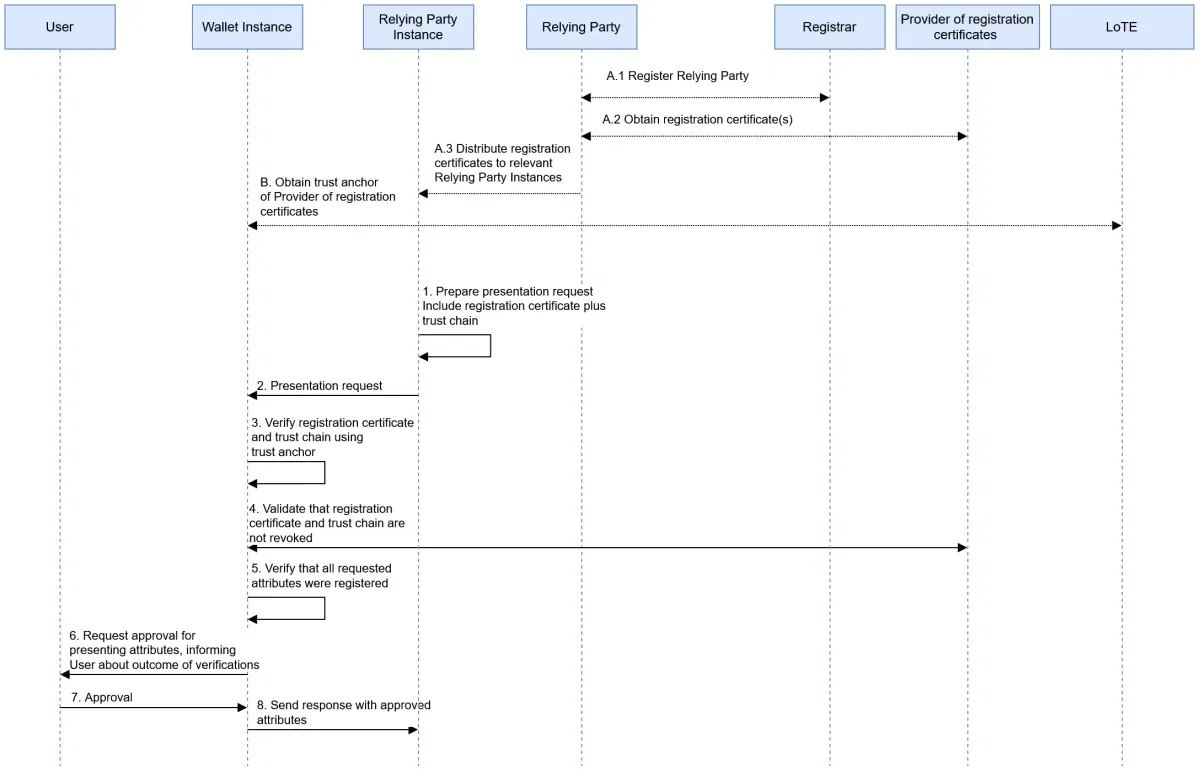
등록 인증서 검증. 출처: EUDI Wallet Architecture and Reference Framework, European Commission, CC BY 4.0. 그림 14, 원본 그대로.
회원국은 요청이 등록 인증서의 범위를 넘을 때 지갑 제공자가 이용자에게 알리도록 보장해야 합니다.[4] 귀사의 등록 인증서를 검증할 지갑 자체의 의무는 2028년 8월 11일부터 적용됩니다.[6][7] 제5b조(3)는 처음부터 귀사를 구속합니다.[1]
5. 신뢰 확인
제5b조(9)는 신뢰 당사자가 "유럽 디지털 신원 지갑에 요청한 개인 식별 데이터 및 속성의 전자 증명을 인증하고 검증하는 절차를 수행할 책임"을 진다고 규정합니다.[1] 이어서 ARF는 귀사가 검증하는 대상과 신뢰하는 대상을 구분합니다.
| 확인 | ARF v3.0.0 상태 | 권장 정책 |
|---|---|---|
| 발급자 서명 | 신뢰 당사자가 신뢰 목록(Trusted Lists) 또는 신뢰 기관 목록(Lists of Trusted Entities)을 이용해 수행 (6.6.3.6) | 필수. 실패 시 거부 |
| 신뢰 앵커 | "정기적인 신뢰 앵커 관리" (6.6.3.6) | 정기 갱신, 실패 시 알림 |
| 폐지 | "권장되나 필수는 아님" (6.6.3.7) | 규제 대상 흐름에서는 필수 |
| 기기 바인딩 | "권장되나 필수는 아님" (6.6.3.8) | 필수. 지갑 인증에 의존하면 이것이 전제됨 (6.6.3.9) |
| 지갑 유닛 상태 | 직접 확인 없음. 발급자를 신뢰 (6.6.3.11, 6.6.3.12) | PID의 경우 PID 폐지에 의존. 증명 유형별로 평가 |
"권장 정책" 열은 Didit의 해석이며 규칙이 아닙니다.[12]
신뢰할 수 있는 상태 정보가 없는 경우 ARF는 "신뢰 당사자는 PID 또는 증명의 수락 또는 거부를 결정하기 전에 해당 사용 사례와 관련된 모든 요소를 고려하여 위험 분석을 수행한다"고 명시합니다.[12] 이를 사전에 문서화하십시오. 구현 세부 사항은 OpenID4VP 검증자 가이드에, 형식 차이는 SD-JWT VC vs mdoc에 있습니다. 국가별 차이는 27개 국가 지갑을 하나의 통합으로 수용하기에서 다룹니다.
6. 보증 수준 매핑
지갑은 보증 수준 '높음'의 체계에 따라 제공됩니다.[1] 이것으로 무엇이 해결되는지 기록하십시오. Didit의 해석으로는 등록 절차와 수단의 보호 방식이 이에 포함됩니다. 실제소유자, 제재 대상 여부, 또는 이후의 모든 행위 뒤에 동일한 사람이 있다는 사실은 이것으로 입증되지 않습니다.
7. 사기 대응과 추가 인증
1제시 검증
서명, 신뢰 앵커, 기기 바인딩.
상태가 유효하고 위험 점수가 위험 허용 범위 내에 있음
수락
결정을 기록합니다.
추가 인증
공격 탐지가 포함된 라이브니스 검사와 얼굴 매칭.
대체 경로
다른 경로를 제공합니다.
2고객확인 절차 계속 진행
누락된 속성, 스크리닝, 위험 등급 평가.
결정 정책 예시입니다. 임계값은 귀사가 설정합니다.
ARF에 따르면 신뢰 당사자는 지갑 인증을 신뢰하거나 자체 검사를 추가할 수 있습니다. 셀피를 통한 사진 매칭에는 "승인된 라이브니스 탐지 메커니즘"과 주입 공격 탐지, "특히 딥페이크 탐지"가 필요합니다.[12] 지갑은 온보딩 시점의 강력한 신호이지만, 다음 달 계정을 사용하는 사람이 누구인지를 증명하지는 않습니다. 소지 문제와 소지자 바인딩에 관한 가이드에서 위협과 추가 인증 트리거를 설명합니다.
8. 지갑이 없을 때의 대체 경로
제5a조(15)규정(EU) No 910/2014
"유럽 디지털 신원 지갑의 사용은 자발적이어야 합니다. 유럽 디지털 신원 지갑을 사용하지 않는 자연인 또는 법인에 대하여 공공 및 민간 서비스에 대한 접근, 노동시장에 대한 접근 및 영업의 자유는 어떠한 방식으로도 제한되거나 불리하게 되어서는 아니 됩니다. 기존의 다른 신원확인 및 인증 수단으로 공공 및 민간 서비스에 접근하는 것이 계속 가능하여야 합니다."
출처: EUR-Lex, eIDAS 통합본[1]
지갑 이용자가 절차 도중 실패하거나 지갑이 정지될 수 있습니다. 가격, 속도, 서비스가 동일한 대체 경로를 정의하고, 지갑을 거절해도 조건이 결코 불리해지지 않는지 테스트하십시오. 대체 경로가 대부분의 물량을 처리할 수도 있습니다. 국가별 출시 현황에서 어떤 지갑이 존재하는지 확인할 수 있습니다.
9. 고객 지원
이용자는 지갑에서 귀사의 이름과 요청된 속성을 확인하며, 값 없이 식별자만 기록된 거래 로그도 봅니다.[12] 이용자는 지갑에서 삭제 요청을 보낼 수 있고, 속성이 제시되지 않았더라도 귀사를 개인정보 보호 감독기관에 신고할 수 있습니다.[1][12] 삭제에 관한 표준 프로토콜은 없습니다. 지갑은 등록 인증서의 연락처 정보를 이용해 귀사의 웹 양식, 이메일 또는 전화를 엽니다. 따라서 지원 주소가 바뀌면 등록부와 인증서를 갱신해야 합니다.[3][12] 이러한 채널은 모니터링되어야 하며 개인정보 보호팀에 전달되어야 합니다.
10. 기록 및 증거
각 결정은 증거를 남겨야 합니다. 요청, 의도된 용도, 인증서 버전, 검사 결과, 정책 버전, 결과가 그것입니다. 속성 식별자를 기록하고, 값은 의무가 있는 경우에만 보관하십시오. 의무기관의 경우 자금세탁방지 규정(AMLR) 제77조는 "전자적 신원확인 수단을 통해 취득한 정보"를 명시적으로 포함합니다.[10]
- 기간: 거래관계 종료, 일회성 거래 또는 거절 시점부터 5년이며, 이후 삭제합니다. 다른 법률이 적용되는 경우는 예외입니다.[10]
- 사본 대신 참조: 정보를 즉시 제공할 수 있고 변경될 수 없으며, 귀사의 제9조 절차에 이를 규정한 경우 허용됩니다.[10]
- 신원 매칭 로그: 2025/846은 보안 목적으로 6~12개월을 정하지만, 이는 공공부문 기관을 대상으로 하며 민간 당사자에게는 회원국이 이를 허용하는 경우에만 적용됩니다.[8]
11. GDPR: DPIA, 보존, 처리자
제35조는 "특히 신기술을 사용하는" 처리가 높은 위험을 초래할 가능성이 있는 경우 개인정보 영향평가를 요구합니다.[13] 지금 사전 검토를 실시하고 결과를 기록하십시오. 2025/848 전문 제9항은 신뢰 당사자가 GDPR 제6조(1)의 요건을 충족하기 위해 전자적 신원확인에 의존할 의도가 있는지 신고해야 한다고 덧붙입니다. 이를 등록 파일에 기록하십시오.[3]
제3a조(3)시행규정(EU) 2024/2977, 2026/1731에 의해 신설
"사진은 지갑 신뢰 당사자가 보존해서는 안 됩니다. 다만, 그 처리가 연합 개인정보 보호법에 따른 신원확인 및 인증 목적에 필요한 경우 또는 연합 개인정보 보호법에 따라 연합법 또는 국내법이 이를 규정하는 경우에는 그렇지 않습니다."
출처: EUR-Lex, 시행규정(EU) 2026/1731[6]
사진은 확인 후 폐기를 기본값으로 설정하고, 법률이 보존을 요구하는 경우에는 서면 예외를 두십시오. 회원국이 귀사가 개인정보 처리방침 URL을 제공하도록 보장해야 하므로, 의도된 용도별로 이를 제공하십시오.[4] 제28조에 따라 모든 처리자를 검토하십시오.[13]
12. AMLR 제22조 매핑
제22조(6)(b)는 보증 수준 '상당' 또는 '높음'의 전자적 신원확인을 검증 수단으로 인정합니다.[10] 이 매핑이 보여주듯, 지갑이 제22조(1)의 데이터 전체를 제공하지는 않습니다. 법적 분석은 AMLR과 EUDI 지갑을 참조하십시오.
| AMLR 제22조(1)(a) | PID 속성 | PID 포함 여부 | 귀사의 통제 조치 |
|---|---|---|---|
| 성명 | family_name, given_name | 필수 | 지갑에서 가져옵니다 |
| 출생지 및 생년월일 | birth_place, birth_date | 필수 | 형식과 정밀도를 확인합니다 |
| 국적 | nationality | 필수 | 난민 또는 무국적자 지위는 다른 수단으로 확인합니다 |
| 국가 신분증 번호 | personal_administrative_number | 선택 | 필요하면 다른 수단으로 수집합니다 |
| 통상 거주지 | resident_address | 선택 | 누락될 경우에 대비합니다 |
| 납세자 번호(있는 경우) | 필수 항목에 포함되지 않음 | 아니요 | 고객에게 요청합니다 |
2026년 7월에 대체된 2024/2977 부속서에 따른 자연인 속성.[5][6][10]
Anti-Money Laundering Authority(AMLA)의 기준 초안은 아직 법이 아닙니다. 초안은 eID가 "유럽 디지털 신원 지갑을 포함한다"고 하며, 누락된 속성은 "제22(6)조에 따라 다른 수단을 통해" 확보한다고 합니다.[11] 이 분기를 흐름에 반영하십시오. 실제소유자, 거래 목적, 스크리닝, 모니터링은 지갑 범위 밖에 남습니다.[10] 얼굴 사진 기반 계획은 미뤄야 합니다. 얼굴 사진은 2028년 8월 11일부터에야 필수 항목에 포함되며, 회원국은 이용자가 이를 거부하도록 허용할 수 있습니다.[6]
13. 사고 대응, 테스트, 모니터링 및 벤더 감독
외부 사건에 대비한 런북을 작성하십시오.
귀사의 인증서를 폐지
런북: 대체 경로, 원인 수정, 이의 제기
귀사의 등록이 정지되거나 취소된 경우.[3][12]
| 사건 | 규정 문언 | 귀사의 런북 |
|---|---|---|
| 귀사의 등록이 정지됨 | 사전 통지 없이도 가능. 24시간 이내에 통지받음. 인증서 폐지[3] | 대체 경로로 전환, 원인 파악, 구제 절차 활용 |
| 지갑 솔루션이 정지됨 | 등록된 신뢰 당사자에게 24시간 이내 통지. 3개월 내 시정되지 않으면 철회[9] | 수락 중단, 최근 온보딩 재평가 |
| 귀사의 키가 유출됨 | 폐지를 요청할 수 있음. 상태는 24시간 이내 공개[3] | 폐지, 재발급, 로그 검토 |
| 개인정보 침해 | 위험이 없을 가능성이 높은 경우를 제외하고, 컨트롤러는 지체 없이, 가능하면 인지 후 72시간 이내에 감독기관에 통지. 프로세서는 컨트롤러에 통지[13] | 표준 GDPR 절차 |
테스트 및 모니터링. EU는 초기 테스트용 오픈소스 참조 검증자 컴포넌트를 공개합니다.[16] 서명 및 상태 확인 실패, 대체 경로 비율, 등록부 대비 요청을 모니터링하십시오. 폐지된 자격증명과 변조된 자격증명에 대한 네거티브 테스트를 추가하십시오.
벤더. 중개자는 신뢰 당사자로 간주되며 "거래 내용에 관한 데이터를 저장해서는 안 됩니다".[1] 지침인 ARF는 중개자와 신뢰 당사자가 "중개자가 수행할 검증에 대해 합의해야 한다"고 하며, 중개자는 데이터를 전달한 직후 삭제해야 하므로 삭제 요청은 항상 귀사로 옵니다.[12] AMLR에 따라 의무기관은 아웃소싱 개시 전에 감독기관에 통지해야 하며 "아웃소싱된 업무와 관련된 모든 행위에 대해, 작위이든 부작위이든, 전적인 책임을 계속 부담합니다".[10] 디지털 운영 복원력법(DORA)에 따라 금융기관은 자신의 의무에 대해 "전적인 책임을 계속 부담합니다".[14] 합의된 검증, 보관, 감사 권한을 계약에 명시하십시오. 통합 가이드에서 각 경로를 비교합니다.
통제 매트릭스: 담당자, 증거, 근거
"모범 관행"은 근거 규정이 없는 통제를 표시합니다.
| 통제 | 담당자 | 증거 | 출처 |
|---|---|---|---|
| 일자가 기재된 적용 범위 결정 | 법무 | 서명된 메모 | 제5f조[1] |
| 지정된 정책 책임자 | 컴플라이언스 | 승인된 정책 | 모범 관행 |
| 의도된 용도 목록 | 제품 | 속성 등록부 | 부속서 I, 9-10[3] |
| 등록 정보 최신 유지 | 컴플라이언스 | 변경 이력, 등록부 발췌본 | 제5조(3)[3] |
| 인스턴스별 인증서 목록 | 보안 | 목록, 만료 알림 | ARF 6.4.2[12] |
| 키 보관 및 교체 | 보안 | 키 세레모니 기록 | 모범 관행 |
| 릴리스 테스트에서 과잉 요청 차단 | 엔지니어링 | 테스트 보고서 | 제5b조(3)[1] |
| 서명 및 신뢰 앵커 검증 | 엔지니어링 | 로그 점검 | 제5b조(9)[1] |
| 폐지 및 기기 바인딩 정책 | 보안 | 정책, 로그 점검 | ARF 6.6.3.7-9[12] |
| 상태 미확인 시 처리 규칙 | 컴플라이언스 | 위험 분석 | ARF 6.6.3.7[12] |
| 보증 수준 매핑 | 컴플라이언스 | 매핑 문서 | 제5a조(11)[1] |
| 추가 인증 규칙 | 사기 방지 | 규칙, 결정 로그 | ARF 6.6.3.9[12] |
| 지갑 외 동등한 대체 경로 | 제품 | 사용자 여정 및 가격 검토 | 제5a조(15)[1] |
| 삭제 요청 및 민원 채널 | 개인정보 보호 | 티켓, 응답 시간 | 제5a조(4)(d)[1] |
| 보존 일정 | 개인정보 보호 | 일정, 삭제 로그 | 제77조[10] |
| 얼굴 사진 규칙 | 개인정보 보호 | 필드 단위 보존 테스트 | 제3a조[6] |
| DPIA 사전 검토 | 개인정보 보호 | 서명된 DPIA 또는 사전 검토 | 제35조[13] |
| 제22조 속성 매핑표 | 컴플라이언스 | 절차, 샘플 | 제22조[10] |
| 사고 대응 런북 | 보안 | 훈련 보고서 | 제5조[9] |
| 중개자 계약 | 조달 | 계약서, 감사 보고서 | 제5b조(10)[1] |
2027년 12월까지의 EUDI 지갑 준비 계획
굵게 표시한 날짜는 법령 원문에서 가져온 것이며, 나머지는 Didit의 제안입니다.
| 시기 | 목표 | 산출물 |
|---|---|---|
| 2026년 11월 | 범위 및 담당자 지정 | 범위 메모, 담당자, 격차 목록 |
| 2026년 12월 24일 | 등록 규칙 적용, 지갑 제공 기한 | 각 본국 회원국의 국가 등록부와 등록 정책 확인 |
| 2027년 1월부터 3월 | 설계 | 의도된 용도, 속성 목록, DPIA 사전 검토, 경로 선택 |
| 2027년 4월부터 6월 | 구축 및 계약 | 기준 테스트, 공급업체 약관, 보존 일정 |
| 2027년 7월 10일 | AMLR 적용 | 제22조 매핑 및 제9조 절차 시행 |
| 2027년 7월부터 9월 | 등록 | 등록, 인증서, 개인정보 페이지, 지원 인력 교육 |
| 2027년 10월부터 11월 | 입증 | 파일럿, 사고 대응 훈련, 내부 감사 |
| 2027년 12월 24일 | 수용 기한 | 운영 승인, 모니터링 가동 |
중간 점검
지금 국가 eID와 신분증으로 워크플로, 증빙, 대체 경로를 구축한 다음 통합 가이드를 읽으십시오.
이번 달에 할 일: EUDI 지갑 준비 체크리스트
- 제5f조(2)에 대한 적용 범위 메모를 작성합니다.
- 책임자를 지정합니다.
- 지갑을 수용할 수 있는 모든 흐름을 나열합니다.
- 흐름별 최소 속성 목록 초안을 작성합니다.
- 등록기관과 국가 등록 정책을 확인합니다.
- 지갑 경로로 제공되지 않는 제22조(1) 데이터를 매핑합니다.
- DPIA 사전 검토를 시작합니다.
- 얼굴 사진의 기본 처리 방식을 검증 후 폐기로 설정합니다.
- 개인정보 문의 및 고객 지원 채널이 지갑 관련 요청을 처리할 준비가 되었는지 확인합니다.
- 지갑 데이터를 다루게 될 공급업체 목록을 작성합니다.
Didit이 EUDI 지갑 대비를 지원하는 방법
Didit은 지갑 외 경로와 그 주변 워크플로를 제공합니다. EUDI 지갑 수용 기능은 곧 제공될 예정입니다. EUDI 지갑 페이지는 이를 다음과 같이 설명합니다. "지금 연동하고, 지갑이 도입되어도 그대로 유지하십시오."[17][23] Didit은 이 규칙에 따른 등록 또는 승인 지위를 보유하고 있지 않으며, 귀사의 의무는 귀사에 그대로 남습니다.
Didit이 제공하는 것
- 현재 이용 가능한 국가 eID: MitID, BankID Sweden, Finnish Trust Network, Smart-ID 및 Mobile-ID[24]
- NFC 칩 판독, 라이브니스 및 얼굴 매칭을 포함한 신분증 확인
- 재방문 이용자를 위한 생체 인증[21]
- 1개월에서 10년까지의 보존 기간 설정 및 요청 시 삭제[18]
- 감사 로그 및 4안 원칙(four-eyes)에 따른 케이스 검토[19][20]
귀사에 남는 것
- 적용 범위 결정 및 정책
- 귀사의 등록 및 의도된 이용 목적
- 귀사의 위험 성향 및 고객 관련 결정
- GDPR상 컨트롤러 의무: Didit은 프로세서로서 역할을 합니다[18]
- 감독기관 대응 및 아웃소싱 통지
공급업체 검토와 관련하여, Didit의 보증 범위는 SOC 2 Type 1 및 Type 2, ISO/IEC 27001, iBeta Level 1 프레젠테이션 공격 탐지를 포함합니다.[22] AML 의무는 AMLR 페이지를, 현재 작동하는 경로는 국가 eID 인증을 참고하십시오. 비용은 요금 페이지에 있습니다.
핵심 요약
- EUDI 지갑 대비는 통제 프로그램입니다. 13개 영역이 있으며, 각 영역에 담당자와 증빙이 있어야 합니다.
- 등록은 투명성을 위한 것이지 승인이 아닙니다. 과도한 정보 요구는 등록 정지 또는 취소의 명시적 사유입니다.
- 폐지 확인과 기기 바인딩은 ARF 권고사항이므로, 귀사의 정책에서 이를 결정해야 합니다.
- 지갑은 제22조의 데이터 전체를 제공하지 않으며, 실무상 대체 경로는 필수입니다.
- 얼굴 사진에는 이제 별도의 보존 규칙이 적용됩니다. 기본값은 검증 후 폐기로 하십시오.
자주 묻는 질문
EUDI 지갑을 수용하기 전에 회사에 필요한 정책은 무엇입니까?
최소한 다음이 필요합니다. 적용 범위 결정, 담당자가 지정된 정책, 의도된 이용 목적별 속성 목록, 인증서 및 키 관리 규칙, 신뢰 확인 및 추가 인증 규칙, 대체 경로, 보존 규칙, DPIA 사전 검토, 사고 대응 런북, 공급업체 계약 조건입니다.[1][3][13]
모든 규제 대상 기업이 2027년 12월 24일까지 EUDI 지갑을 수용해야 합니까?
아닙니다. 제5f조(2)는 EU법이나 국내법 또는 계약에 따라 온라인 신원확인에 강력한 이용자 인증을 사용해야 하는 민간 신뢰 당사자에게 적용됩니다. 영세기업과 소기업은 제외되며, 이용자가 자발적으로 요청한 경우에만 적용됩니다. 기한은 2024년 12월 24일부터 36개월로 계산합니다. 초대형 온라인 플랫폼에는 제5f조(3)에 따른 별도 의무가 있습니다.[1]
접근 인증서와 등록 인증서가 모두 필요합니까?
둘 다 준비하십시오. 접근 인증서는 지갑에 대해 귀사를 인증하며, 등록된 당사자에게는 필수입니다. 등록 인증서에는 등록된 이용 목적과 속성이 기재됩니다. 2026/1730 이후 회원국은 최소 1개의 제공자를 승인하고 자동 발급을 보장해야 합니다. 지갑의 등록 인증서 검증 의무는 2028년 8월 11일부터 적용됩니다. 이 유예는 접근 인증서에는 적용되지 않습니다.[3][4][6][7][12]
보증 수준 '높음'이면 AML 고객확인에 충분합니까?
신원 검증은 충족하지만 고객확인 전체를 충족하지는 않습니다. AMLR 제22조(6)(b)는 보증 수준 '상당' 또는 '높음'의 전자적 신원확인을 인정합니다. 그래도 PID에 없는 제22조(1) 정보와 함께 실제소유자, 거래 목적, 스크리닝, 모니터링이 필요합니다. 아직 법률이 아닌 AMLA 기준 초안은 누락된 속성을 다른 수단으로 확보한다고 명시합니다.[10][11]
지갑 제시에서 받은 얼굴 사진을 보관할 수 있습니까?
제한된 경우에만 가능합니다. 2026/1731로 신설된 2024/2977 제3a조(3)는 보관을 금지합니다. 예외는 EU 개인정보보호법에 따른 신원확인 및 인증에 처리가 필요한 경우, 또는 EU법이나 국내법이 이를 규정하는 경우입니다. 기본 원칙은 검증 후 폐기입니다.[6]
지갑 데이터는 얼마나 보관합니까?
의무기관은 전자적 신원확인 수단으로 얻은 정보를 포함한 고객확인 정보를 거래관계 종료 또는 거래 거절 시점부터 5년간 보관한 후 삭제합니다. 다른 법률이 있으면 그에 따릅니다. AML 외의 목적에는 목적별로 GDPR 보관 기간 제한이 적용됩니다.[10][13]
중개자를 이용할 수 있습니까? 책임은 누가 집니까?
네, 이용할 수 있습니다. 중개자는 신뢰 당사자로 간주되며 거래 내용에 관한 데이터를 저장할 수 없습니다. 귀사와 중개자는 중개자가 수행할 점검 항목을 합의해야 합니다. 의무기관은 아웃소싱된 업무와 관련된 모든 행위에 대해 전적인 책임을 지며, 아웃소싱 개시 전에 감독기관에 통지해야 합니다.[1][10][12]
Didit은 현재 EUDI 지갑을 수용합니까?
아니요. Didit의 EUDI 지갑 수용 기능은 곧 제공될 예정입니다. 현재는 MitID, BankID Sweden, Finnish Trust Network, Smart-ID, Mobile-ID가 신분증 검증과 함께 운영되고 있습니다.[17][23][24]
출처
- 규정(EU) No 910/2014 (eIDAS), 2024년 10월 18일자 통합본, EUR-Lex.
- 규정(EU) 2024/1183, EUR-Lex, 2024년 4월 30일자 관보.
- 집행위원회 시행규정(EU) 2025/848, 지갑 신뢰 당사자 등록, EUR-Lex.
- 집행위원회 시행규정(EU) 2026/1730, 2025/848 개정, EUR-Lex, 2026년 7월 22일자 관보.
- 집행위원회 시행규정(EU) 2024/2977, 개인 식별 데이터 및 증명, EUR-Lex.
- 집행위원회 시행규정(EU) 2026/1731, 2024/2977, 2024/2979, 2024/2980 및 2024/2982 개정, EUR-Lex, 2026년 7월 22일자 관보.
- 집행위원회 시행규정(EU) 2024/2982, 프로토콜 및 인터페이스, EUR-Lex.
- 집행위원회 시행규정(EU) 2025/846, 국경 간 신원 매칭, EUR-Lex.
- 집행위원회 시행규정(EU) 2025/847, 지갑 보안 침해, EUR-Lex.
- 규정(EU) 2024/1624 (AMLR), EUR-Lex, 2024년 6월 19일자 관보.
- 최종 보고서, AMLR 제28조(1)에 따른 RTS 초안, AMLA, 초안이며 법률이 아님.
- EUDI Wallet Architecture and Reference Framework v3.0.0, 유럽연합 집행위원회, 2026년 7월 23일.
- 규정(EU) 2016/679 (GDPR), EUR-Lex.
- 규정(EU) 2022/2554 (DORA), EUR-Lex.
- 디지털 신원 지갑에 관한 TechDispatch, European Data Protection Supervisor, 2025년 12월 16일.
- EU 참조 검증자 저장소, GitHub의 eu-digital-identity-wallet.
- 디지털 ID 지갑, Didit 문서.
- 데이터 보존 및 삭제, Didit 문서.
- 감사 로그, Didit 문서.
- 4-eyes 검토, Didit 문서.
- 생체 인증, Didit 문서.
- 보안 및 컴플라이언스, Didit 문서.
- EUDI 지갑 솔루션 페이지, Didit.
- AMLR 컴플라이언스, Didit 문서.
신분증과 국가 eID 경로가 어떻게 함께 작동하는지는 EUDI 지갑 페이지에서 확인하십시오.