
EUDI Wallet 소지자 바인딩: 제시가 실제로 증명하는 것
소지 문제를 1차 원문으로 설명합니다. 지갑 제시가 증명하는 것, ARF v3.0.0이 사용자 바인딩과 얼굴 사진에 대해 규정하는 내용, 위협 표, 규제 대상 팀을 위한 위험 기반 단계적 인증 설계를 다룹니다.
요약
EUDI Wallet 보유자 바인딩은 지갑을 제시하는 사람과 신원 데이터를 발급받은 사람을 연결하는 고리입니다. Architecture and Reference Framework(ARF)는 이를 User binding이라고 부르며, 대부분의 제시에서 신뢰 당사자는 이를 직접 확인하지 않고 신뢰합니다.[2]
- 검증된 기기 바인딩 제시는 데이터가 진본이고 변경되지 않았으며 지갑이 바인딩된 키를 보유하고 있음을 증명합니다.[2]
- 다음 로그인, 출금 또는 비밀번호 재설정 시점에 누가 휴대폰을 들고 있는지는 증명하지 않습니다.
- 보증 수준 '높음'은 실질적인 보증입니다. 지갑을 기본 수단으로 두고, 위험이 정당화하는 경우에만 얼굴 확인을 추가하십시오.
이것이 점유의 문제입니다. 지갑 서명은 키가 사용되었다는 사실을 보여줍니다. 그 키에서 실제 사람에 이르려면 신뢰의 사슬이 필요하며, 마지막 고리는 귀사가 통제하지 않는 휴대폰에 있습니다.
그렇다고 지갑이 약한 것은 아닙니다. 지갑은 보증 수준 '높음'의 제도에 따라 발급되며, 이를 의심스러운 것으로 취급하는 팀은 그 가치를 낭비합니다. 이 가이드는 지갑이 무엇에 답하는지, 무엇을 열어 두는지, 그 공백을 어떻게 메우는지 다룹니다.
등록과 인증서에 대해서는 신뢰 당사자 가이드를 참고하십시오. 연동 경로 선택에 대해서는 EUDI Wallet 연동 플랫폼 선택 방법을 참고하십시오.
지갑 제시가 실제로 증명하는 것
원격 제시는 여러 확인을 순서대로 수행합니다. 일부는 귀사가 수행하고, 일부는 귀사가 볼 수 없는 지갑 내부에서 이루어집니다.
귀사는 3단계를 볼 수 없습니다
서명 및 상태 확인
기기 바인딩 확인
ARF v3.0.0 6.6.3절을 바탕으로 단순화한 원격 제시 흐름입니다. 1, 2, 4단계는 귀사 또는 해당 사람이 볼 수 있습니다. 3단계는 볼 수 없습니다.[2]
| 계층 | 확인되는 사항 | 확인 주체 | 귀사에 대한 지위 | 한계 |
|---|---|---|---|---|
| 발급자 서명 | 데이터가 진정한 제공자로부터 왔으며 변경되지 않았음[2] | 귀사 | 제5b조(9)는 PID 및 증명에 대해 이를 신뢰 당사자의 의무로 규정합니다[1] | 누가 제시하는지에 대해서는 아무것도 알려주지 않음 |
| 폐지 상태 | 데이터가 제공자에 의해 폐지되지 않았음[2] | 귀사 | 권장 사항이며 의무는 아님[3] | 상태 정보 출처가 최신인 만큼만 최신임 |
| 기기 바인딩 | 데이터가 사본이 아니라 발급받은 지갑 유닛에 저장되어 있음[2] | 귀사 | 권장 사항이나, 지갑 자체 인증에 의존하는 경우에는 필수[2] | 사람이 아니라 키를 증명함 |
| 지갑 무결성 | 발급 시점에 지갑 유닛과 그 보안 하드웨어가 유효했음[2] | 발급 과정에서 데이터 제공자[2] | 귀사는 이를 간접적으로 신뢰함[2] | 귀사가 이를 직접 검증할 방법이 없음[2] |
| 사용자 인증 | 지갑이 데이터를 제공하기 전에 사용자를 인증했음[2][6] | 지갑 | 귀사는 이를 간접적으로 신뢰함[2] | 귀사에 전달되는 결과가 없음 |
ARF v3.0.0은 규정상의 지갑 유닛 증명을 앱의 무결성과 폐지 상태에 관한 Wallet Instance Attestation과 키를 보관하는 보안 저장소에 관한 Key Attestation으로 나눕니다.[2] 귀사의 입장에 대해서는 다음과 같이 명시합니다. "신뢰 당사자 인스턴스(Relying Party Instance)는 지갑 유닛과 지갑 제공자의 진위를 직접 검증할 방법이 없습니다."[2]
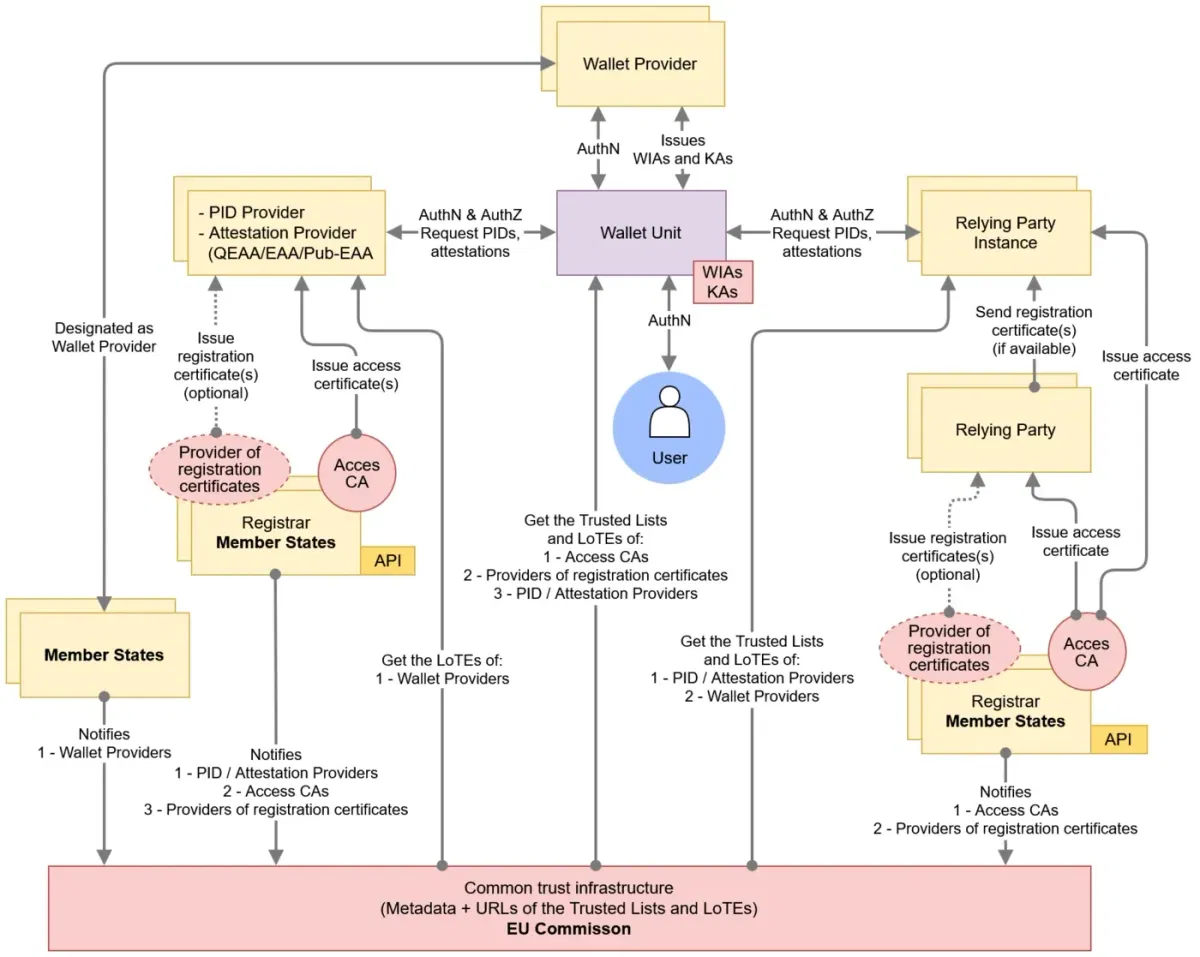
ARF 그림 12: 사용자는 신뢰 당사자가 볼 수 없는 인증 링크를 통해 지갑 유닛에 접근합니다. 출처: EUDI Wallet Architecture and Reference Framework, European Commission, CC BY 4.0. 수정하지 않음.
기기 바인딩, 보유자 바인딩, 그리고 그 이후의 공백
서로 다른 세 가지 연결이 "보유자 바인딩"이라는 이름 아래 하나로 묶입니다. 앞의 두 가지는 ARF 개념입니다. 세 번째는 Didit이 붙인 명칭입니다.
키와 지갑의 연결
기기 바인딩
- 데이터가 보안 하드웨어 안의 키에 연결됨[2]
- 소유 증명(proof of possession)이라고도 함[2]
- 복사 및 재전송(replay) 방지[2]
귀사가 확인
지갑과 사람
사용자 결합
- 제시자가 데이터를 발급받은 본인임[2]
- 기기 바인딩에 따라 달라짐[2]
- 보통 신뢰할 뿐 검증하지 않음[2]
지갑이 수행
사람과 행위
행위 결합
- 이 사람이 이후의 이 행위를 했음
- 제시(presentation) 범위 밖에 있음
- 귀사의 세션과 통제 안에 있음
귀사 단독(Didit의 용어)
Device binding과 User binding은 ARF 용어입니다. Action binding은 Didit의 명칭이며 어떤 표준의 용어도 아닙니다.
기기 귀속 증명(device-bound attestations)에 관한 ARF 토론 문서는 이 구분을 한 줄로 설명합니다. "An attestation may be bound to a device but not to a User."(증명은 기기에 귀속되지만 User에는 귀속되지 않을 수 있다)[11] 중요한 정의는 다음과 같습니다.
Section 6.6.3.9ARF v3.0.0
"User binding(때로 'holder binding'이라고도 합니다)은 PID 또는 증명을 신뢰 당사자에게 제시하는 사람이 실제로 그 PID 또는 증명을 발급받은 사용자라는 속성입니다."
출처: ARF v3.0.0, 제6장[2]
전송 단계에서 귀사가 제어하는 속성은 OpenID4VP의 require_cryptographic_holder_binding입니다. 기본값은 true이며, false로 설정하면 그 증명 없이도 자격증명을 수용한다고 지갑에 알리는 것입니다.[12] ARF가 device binding이라고 하는 것을 이 프로토콜은 holder binding이라고 합니다.[12][2] 켜 두십시오. 확인 항목은 OpenID4VP 검증자 가이드에서 다룹니다.
법령과 ARF가 직접 밝히는 내용
이 규정들은 지갑의 발급과 제시를 규율하며, 이후 귀사 계정에서 이루어지는 행위는 규율하지 않습니다.
| 규정 | 문구 | 귀사에 주는 의미 |
|---|---|---|
| 규정 910/2014 제5a조(4)(a) | 지갑은 사용자가 "under the sole control of the user"(사용자의 단독 통제 하에) 데이터를 제시할 수 있도록 해야 함[1] | Didit의 해석: 지갑의 구축 방식에 관한 요건이며, 특정 세션에 대한 판단이 아님 |
| 제5a조(5)(d) 및 제5a조(11) | 지갑은 보증 수준 '높음' 요건을 충족하며 보증 수준 '높음' 체계에 따라 제공됨[1] | 강력한 기준선이며, 해당 주장에 대한 추가 증명은 필요하지 않음 |
| 제5b조(9) | 신뢰 당사자는 데이터를 "인증하고 검증할" 책임이 있다[1] | 서명 및 유효성 확인은 귀사의 몫이다 |
| 규정 2024/2977 제3조(5) | PID 제공자는 자신이 발급하는 PID가 "발급 대상 지갑 유닛에 암호학적으로 결합되도록 보장해야 한다"[4] | PID 제공자는 PID를 지갑 유닛에 결합해야 하며, 귀사는 그 결과를 검증한다 |
| 규정 2024/2979 제3조(1) | "지갑 유닛이 지갑 사용자를 성공적으로 인증하기 전까지" 핵심 기능은 작동하지 않는다[6] | 지갑은 동작하기 전에 인증을 수행한다 |
| Implementing Regulation 2015/1502 부속서 2.2.1항 | 보증 수준 '높음'의 경우, "전자식별수단은 그 소유자가 타인의 사용으로부터 신뢰성 있게 보호할 수 있도록 설계됩니다."[7] | 타인으로부터의 보호이며, 소유자가 사용할 수 있는 것이다 |
| WIAM_14, ARF 부속서 2 | PID용 보안 하드웨어는 핵심 자산에 대한 암호 연산 전에 보증 수준 '높음'으로 사용자를 인증한다[3] | 지갑 내부의 두 번째 인증 계층 |
ARF 6.5.3.3.1절은 다음과 같이 규정하고 있습니다. "지갑 유닛 활성화 과정에서 지갑 유닛은 사용자가 두 가지 사용자 인증 메커니즘을 설정하도록 보장합니다." 하나는 운영체제 수준에 있고, 다른 하나는 PID를 발급, 제시 또는 삭제할 때 사용되는 보안 암호 하드웨어에 있습니다.[2] 사용자는 PID를 제시하려면 두 가지를 모두 통과해야 합니다.[2]
해당 인증을 신뢰하는 문제에 관한 6.6.3.9절은 다음과 같이 설명합니다. 이 신뢰는 "신뢰 당사자 자체가 수행한 검증의 결과에 기초하지 않으며", "인증된 지갑 유닛 및 (보안 수준 높음(High)의 PID 및 증명의 경우) 인증된 WSCA/WSCD에 대한 사전적 신뢰"에 기초합니다.[2] (WSCA와 WSCD: 지갑의 보안 암호 애플리케이션 및 장치.) ARF는 이 방법에 의존하는 것이 "신뢰 당사자가 장치 결합을 검증해야 함을 의미한다"고 덧붙입니다.[2]
따라서 ARF는 사용자 바인딩에 대해 세 가지 경로를 제시합니다. 첫째는 항상 실행되는 지갑의 인증을 신뢰하는 방법입니다. 둘째는 PID에 포함된 얼굴 사진을 실제 얼굴과 비교하는 방법입니다. 또는 셋째로 PID 속성을 해당 인물의 것임을 실제로 검증할 수 있는 신분증과 비교하는 방법이 있습니다.[2]
보증 수준 '높음'이 실질적인 보증인 이유
보증 수준 '높음'은 "높은 공격 잠재력을 가진 공격자에 대한" 보호를 요구합니다.[7] 인증 절차는 그 저항력을 시험합니다.[8] 위조된 PID, 복제된 지갑 또는 재전송된 응답은 실패해야 합니다. Didit의 해석은 다음과 같습니다. 보증 수준 '높음'은 수단을 설명하는 것이며, 실제 보유자가 그 사용을 빌려주거나 판매하기로 선택하는 경우에 대해서는 아무것도 말하지 않습니다.
2025년 10월 14일자 ARF의 Topic R 작업 문서는 "현재로서는 모바일 기기가 사용자 인증이 수행되었음을 지갑 신뢰 당사자에게 증명할 수단이나 근거가 없다"는 점, 그리고 일부 전문가의 의견으로는 기기 생체인식이 "완전히 신뢰할 수 있는 것은 아니다"라는 점을 기록하고 있습니다.[10] 이는 논의 기록이며 요건이 아닙니다.
- 2026년 8월 11일얼굴 사진 확인 규칙규정 2026/1731 시행: 경고 및 명시적 확인.
- 2026년 12월 24일지갑 제공 기한산정 기준: 해당 법령으로부터 24개월.
- 2027년 7월 10일AMLR 적용제22조(6)이 의무기관을 구속합니다.
- 2027년 12월 24일수용산정 기준: 제5f조(2). 법률 또는 계약에 따라 강력한 사용자 인증을 사용해야 하는 민간 당사자가 사용자의 요청 시 적용. 소기업 및 영세기업은 면제.
- 2028년 8월 11일PID 내 얼굴 사진이 날짜부터 필수 PID 속성이 됩니다. 단, 거부 선택권이 인정될 수 있습니다.
12월 날짜는 제5a조(23) 및 제5c조(6)에서 언급된 시행법령(규정 2024/2977 내지 2024/2982, 2024년 12월 24일 발효)의 발효일로부터 계산하여 제5a조(1) 및 제5f조(2)에 따라 Didit이 산정한 것입니다.[1][4][5][13] Didit의 EUDI Wallet 기한 가이드를 참조하십시오.
얼굴 사진: 유용하고, 선택적이며, 엄격하게 규율된다
얼굴 사진은 본인을 확인하는 가장 확실한 방법입니다. 2026년 7월 15일에 채택되어 2026년 7월 22일 관보(Official Journal)에 게재된 시행규정 (EU) 2026/1731은 그 규칙을 변경했습니다.
- 시기. "지갑 사용자의 얼굴 사진은 2028년 8월 11일부터만 자연인의 필수 개인 식별 데이터에 포함될 수 있다".[5] 현행 PID 표에 따르면 얼굴 사진은 "해당되는 경우 사용자가 명시적으로 거부하는 경우를 제외하고" 포함됩니다.[5]
- 거부 선택권은 유지됩니다. 회원국은 "사용자가 얼굴 사진의 삽입을 거부할 수 있는 선택권을 갖도록 규정할 수 있으며", 이 경우 해당 값은 비워집니다.[5]
- 지갑 경고. 지갑은 해당 요청에 생체 데이터가 포함된다는 점을 경고하고, 사용자는 "얼굴 사진의 제시를 명시적이고 구체적으로 확인"해야 합니다.[4] ARF RPA_07c는 다음과 같이 덧붙입니다. "침묵이나 미리 체크된 상자로는 충분하지 않다(SHALL NOT suffice)."[3]
- 법적 근거가 아닙니다. 규정 2026/1731의 전문 제2항은 다음과 같이 규정합니다. "지갑 사용자의 명시적 확인은 기술적 보호조치여야 하며, 그 자체로 처리의 법적 근거가 되어서는 안 됩니다."[5] 이 전문은 법적 근거에 관하여 GDPR 제6조와 제9조를 가리킵니다.[5]
- 보관. 얼굴 사진은 "데이터 보호법에 따라 그 처리가 식별 및 인증 목적에 필요한 경우가 아니면 지갑 의존 당사자가 보관해서는 안 되며", 또는 EU법이나 국내법이 이를 규정하는 경우에만 보관할 수 있습니다.[4][5]
- 등록. 제5b조(3)에 따라 등록한 범위를 넘는 데이터는 요청할 수 없으므로, 얼굴 사진은 등록한 이용 목적에 포함되어 있어야 합니다.[1]
원격 비교에 대해 ARF는 충분한 조명, 명확한 안내, 그리고 "프레젠테이션 공격 탐지를 지원하는 승인된 라이브니스 탐지 메커니즘"과 "주입 공격 탐지, 특히 딥페이크 탐지 메커니즘"을 요구합니다.[2] ENISA는 얼굴 프레젠테이션 공격을 상세히 설명합니다.[21] ETSI TS 119 461은 주입 공격을 "공격자가 통제하는 콘텐츠를 데이터 캡처 과정에 주입하는 공격"으로 정의합니다.[23]
휴대폰에서의 얼굴 확인: 캡처 단계가 공격 표면입니다. 일러스트: mikemacmarketing, Wikimedia Commons, CC BY 2.0. 변경하지 않음.

주장된 신원을 확인하는 것만을 목적으로 하는 1:1 인증은 AI Act 부속서 III의 원격 생체 식별 항목에서 제외됩니다.[16] 개인을 고유하게 식별하는 데 사용되는 생체 데이터는 GDPR 제9조에 따른 민감정보(특수 범주의 데이터)로 남으므로, 적법한 처리 근거와 영향평가를 준비해야 합니다.[15]
위협별 정리: 지갑이 막는 것과 여러분에게 남는 것
인증 규정에는 지갑에 대한 위험 목록이 포함되어 있습니다. 아래의 위협 식별자는 공식 식별자입니다. 마지막 두 열은 Didit의 평가입니다.[8]
| 위협 | 목록 | 지갑의 효과 | 남는 위험 | 귀사의 통제 |
|---|---|---|---|---|
| 복사 또는 복제된 지갑 데이터 | TR60 | 강함: 기기 바인딩[2] | 검증한다면 거의 없음 | 바인딩 증명을 계속 활성화 |
| 재전송된 제시 | Type 5.3 | 강함: 귀사 데이터에 대한 새로운 서명[2] | 거의 없음 | 요청마다 고유한 논스 |
| 도난된 휴대폰, 잠금 상태 | TR98 | 강함: 두 개의 인증 계층[2] | 지식 요소 탈취(TR35) | 폐기 상태 확인 |
| 가족이 함께 쓰는 기기 | TR35, TR98 | 부분적 | PIN 또는 코드를 아는 사람[22] | 고위험 행위에 대한 추가 인증 |
| 강요 또는 조종당한 사용자 | TR28, TR99 | 약함: 실제 사용자가 승인함 | 거의 전부 | 거래 모니터링, 숙려 기간, 맥락 기반 추가 인증 |
| 기기 간 릴레이 | TR103 | 부분적: 근접성 확인[24] | 브라우저 세션 피싱 | 가능하면 동일 기기에서 처리, 행위를 명시 |
| 무력화된 로컬 인증 | TR113 | 인증에 따라 다름[8] | 기기 탈취 위험 | 폐기 확인, 기기 신호 |
| 온보딩 후 계정 탈취 | 지갑 범위 밖 | 재제시하지 않으면 없음 | 비밀번호, 세션, 복구 절차 | 민감한 변경에 대한 추가 인증 |
| 실제 지갑을 가진 자금 운반책 | 지갑 범위 밖 | 없음: 모든 확인을 통과합니다 | 전부 | 행동 모니터링, 네트워크 연관성 |
직접 승인하는 실제 사용자
TR99는 다음과 같이 규정합니다. "공격자는 사용자가 인증을 거쳐 공격자 또는 권한 없는 제3자와의 거래를 승인하도록 설득할 수 있습니다."[8] 모든 인증 요소는 통과합니다. ECB에 따르면 강력한 고객 인증은 "설계 목적이었던 사기 유형에 대해서는 여전히 효과적"이며, 2024년 유럽경제지역 전체에서 보고된 사기 총액은 €4.2 billion이었습니다.[19][20] 계좌이체의 경우 지급인 조작 사기는 "2023년에서 2024년 사이 금액 기준 65%에서 74%로, 건수 기준 55%에서 71%로" 증가했습니다.[19]
두 사람, 두 기기
TR103: "신뢰 당사자와 브라우저 간 연결 뒤에 있는 사용자는 신뢰 당사자와 지갑 간 연결 뒤에 있는 사용자와 다를 수 있습니다."[8] ARF 4.4.3.2절은 "교차 기기 흐름은 피싱 및 릴레이 공격에 취약합니다"라고 명시하며, 4.4.3절은 이러한 흐름에 근접성 확인을 의무화합니다.[24] 그래도 귀사의 웹 세션은 지갑의 승인과 분리된 상태로 남습니다.
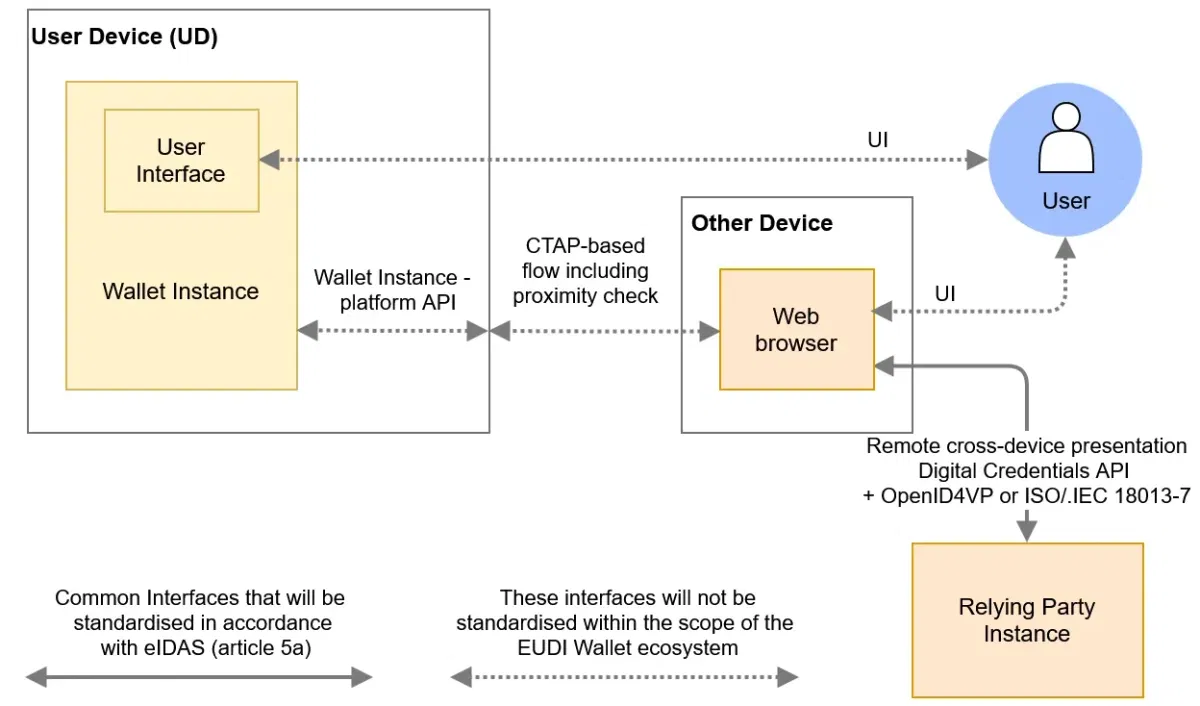
ARF 그림 5: 교차 기기 흐름에서 귀사의 서비스는 브라우저와 통신하고, 지갑은 두 번째 기기에 있습니다. 출처: EUDI Wallet Architecture and Reference Framework, European Commission, CC BY 4.0. 수정하지 않음.
실제 지갑을 가진 자금 운반책
계좌 접근 권한을 판매하거나 다른 사람을 위해 계좌를 개설하는 사람은 모든 지갑 검증을 정상적으로 통과합니다. 그 사람이 실제 보유자이기 때문입니다. 이에 대한 통제 수단은 자금세탁방지규정(AMLR)이 이미 정하고 있는 "거래관계에 대한 지속적 모니터링"입니다.[13] 계정 간 연결, 공유 기기, 반복되는 얼굴이 네트워크를 드러내는 신호입니다.
지갑을 기본으로 유지하는 추가 인증 설계
Didit이 검토한 어떤 규정도 지갑에 더해 라이브니스를 요구하지 않습니다. AMLR 제22조(6)(b)는 선택지 중 하나로 "보증 수준 '상당(substantial)' 또는 '높음(high)'에 관하여 Regulation (EU) No 910/2014의 요건을 충족하는 전자식별수단의 사용"을 열거합니다.[13] 자금세탁방지청(AMLA)의 최종 기준 초안은 이것이 "유럽 디지털 신원 지갑을 포함한다"고 밝히고 있으며, 해당 기준은 아직 초안일 뿐 법률이 아닙니다.[14] Didit의 지갑 수용에 관한 AMLR 가이드를 참고하십시오.
AMLR 제20조(2)는 조치의 범위를 "개별적 위험 분석"에 맡깁니다.[13] Didit이 보기에 매 제시마다 셀피를 요구하는 것은 GDPR의 데이터 최소화 원칙에 비추어 정당화하기 어렵습니다.[15] 아래 등급은 Didit의 제안이며 법적 범주가 아닙니다.
1이벤트 분류
온보딩, 로그인 또는 특정 행위와 그 위험.
잘못된 사람이 끼칠 수 있는 피해의 크기
지갑만 사용
전체 암호학적 검증. 생체인식 없음.
라이브니스와 얼굴 대조 추가
초상 사진 또는 적법하게 보유한 얼굴 이미지와 대조.
해당 행위 시점에 재검증
이 행위에 연결된 새로운 검증 후 검토.
2증거 기록
무엇을 실행했는지, 결과, 날짜. 기본적으로 초상 사진은 제외.
예시 의사결정 흐름입니다. 임계값은 자체 위험평가에서 정하십시오.
| 등급 | 대표적 이벤트 | 통제 수단 | 이유 |
|---|---|---|---|
| 지갑 단독 | 연령 또는 속성 확인, 일반 계좌 개설, 저위험 로그인 | 서명, 기기 바인딩, 상태, nonce | 보증 수준 '높음'이 역할을 대신하며, 데이터는 적을수록 좋음 |
| 지갑과 얼굴 확인 | 고위험 고객, 평소와 다른 기기 또는 위치, 장기간 미사용 후 첫 이용 | 위 항목에 더해 라이브니스 및 얼굴 대조 | ARF가 설명하는 대로 사용자 바인딩에 직접 대응[2] |
| 행위 재인증 | 신규 수취인, 고액 지급, 은행 정보 변경, 계정 복구, 기기 추가 | 새로운 얼굴 확인 또는 거래에 결합된 승인, 그리고 검토 | 해당 행위에 본인을 결합 |
| 지갑 없음 또는 얼굴 사진 없음 | 지갑이 없는 고객, 도입이 늦은 국가, 얼굴 사진 제공 거부 | 신분증, 칩 판독, 라이브니스, 얼굴 대조 | 지갑 사용은 자발적임[1] |
PID로는 행위를 대신 승인할 수 없습니다. "Wallet Units SHALL NOT use a PID private key to sign transactional data received from a Relying Party in a presentation request."[9] 거래 승인은 강력한 이용자 인증(SUA) 증명의 몫입니다. 이 증명은 거래 데이터를 담으며, 전자지급에 관한 ARF 주제에 속합니다.[3] 지급 관련 법도 같은 방식입니다. 인증 코드는 "지급거래 금액과 수취인에 특정"되어야 합니다.[18] PSD2의 "원격 채널을 통한 행위로서 지급 사기 또는 기타 남용의 위험을 수반할 수 있는 모든 행위"는 유용한 트리거 모델입니다.[17]
방식
지갑 재제시
- 새로운 PID 제시
- 지갑을 다시 확인
- 행위와 연결되지 않음
로그인에 적합
방식
얼굴 확인
- 라이브니스 및 얼굴 대조
- 현장에 있는 본인을 확인
- 적법한 대조 기준이 필요
위험한 변경에 적합
방식
거래 증명(transaction attestation)
- 행위 데이터에 서명
- 승인 대상을 사용자에게 표시
- 발급자 지원 여부에 따라 다름
결제에 적합
주의할 점
PID 키를 기기 식별자로 사용하지 마십시오. 제공자는 "신뢰당사자(Relying Party)의 연결 가능성 위험을 완화"하기 위해 한 번만 제시되는 증명을 발급할 수 있습니다.[2] 재방문 고객은 속성으로 대조하십시오. 자세한 내용은 국경 간 수용 가이드에서 설명합니다.
체크리스트: 이번 달에 할 일
이 단계들의 근거가 되는 내부 정책은 EUDI Wallet 정책 및 통제 가이드에, 연동 경로 결정은 연동 플랫폼 가이드에 있습니다.
컴플라이언스 및 리스크
- 어떤 이벤트가 지갑에만 의존하는지 기록하십시오.
- 지급, 수취인 변경, 계정 복구에 대한 추가 인증(step-up) 트리거를 정의하십시오.
- 얼굴 비교에 대한 적법한 처리 근거를 결정하십시오.[5][15]
- 얼굴 사진 사용에 맞춰 개인정보 영향평가를 갱신하십시오.[15]
엔지니어링
- 모든 요청에서 보유자 바인딩 증명을 필수로 유지하십시오.[12]
- 모든 응답에서 기기 바인딩 서명을 검증하십시오.[2]
- 폐기 상태 확인은 선택 사항이더라도 수행하십시오.[3]
- 새 nonce로 각 제시를 하나의 세션에 연결하십시오.
- 얼굴 사진 값이 비어 있어도 처리되도록 해당 경로를 구축하십시오.[5]
제품 및 지원
- 등록된 목적에 얼굴 사진이 포함된 경우에만 이를 요청하십시오.[1]
- 지갑이 없는 사람을 위해 신분증 경로를 유지하십시오.[1]
- 각 추가 인증 단계의 문구는 해당 행위를 명시하도록 작성하십시오.
- 지갑을 도난당한 경우 지갑 제공자에게 폐기를 요청할 수 있다고 고객에게 안내하십시오.[6]
Didit이 소지 문제를 해결하는 방법
Didit 문서에는 EUDI Wallet 수용이 Coming soon 상태로 기재되어 있습니다.[28] EUDI Wallet 페이지에는 "아직 EUDI 전용 Didit API는 없습니다" 및 "지금 연동하고, 지갑이 도입되어도 그대로 유지하십시오"라고 적혀 있습니다. 이 섹션은 현재 운영 중인 기능을 다룹니다. Biometric Authentication은 라이브니스 및 얼굴 대조 추가 인증을 수행합니다.
- 재인증. Biometric Authentication은 재방문 사용자를 라이브니스만으로, 또는 라이브니스와 저장된 얼굴 사진에 대한 얼굴 대조를 함께 사용하여 워크플로 내 세션으로 인증합니다.[25][27]
- 실재 확인. Liveness는 패시브, 3D 동작 또는 플래싱 방식으로 카메라 앞에 실제 사람이 있는지 확인합니다.[26]
- 추가 인증. Didit의 Authentication 문서에는 민감한 행위 전에 추가 인증 규칙을 적용하고 인증이 필요한지 여부를 반환하는 호출이 설명되어 있습니다. 이 기능은 신규 기능이며 애플리케이션별로 활성화됩니다.[31]
- 네트워크. Face Search는 중복 계정을 찾아내고, Networks는 기기, IP, 생체정보, 신분증 또는 연락처 신호를 공유하는 신청자를 묶어 보여줍니다.[29][30]
- 모니터링. Transaction Monitoring은 설정 가능한 규칙 엔진으로 거래를 실시간 심사하며, 케이스 관리 기능을 제공합니다.[32]
- 대체 경로. ID Verification과 실제 운영 중인 국가 eID가 지갑이 없는 고객을 지원합니다.[28]
Didit이 제공하는 것
- 필요 시 라이브니스 및 얼굴 대조
- 신분증 및 국가 eID 경로
- 중복 및 네트워크 신호
- 각 확인 기록
귀사가 책임지는 것
- 위험평가 및 추가 인증 정책
- 귀사의 적법한 처리 근거와 영향평가
- 신뢰 당사자 등록
- 각 온보딩 및 거래 결정
요금제와 단가는 요금 페이지에서 확인할 수 있습니다. 저장된 데이터는 귀사가 설정한 보존 기간을 따르며, Didit은 귀사의 처리자 역할을 합니다.[33]
Didit과 함께 추가 인증을 설계하십시오
어떤 행위가 가장 큰 위험을 수반하는지 알려 주시고, 워크플로에 라이브니스와 얼굴 대조를 넣는 것부터 시작하십시오.
핵심 요약
- 기기 바인딩은 키를 증명합니다. 사용자 바인딩은 그 키를 사람과 연결하며, 보통 이를 확인하기보다 신뢰하게 됩니다.
- 보증 수준 '높음'은 지갑에 대한 강한 보증이지만, 자발적인 자금 운반책이나 조종당한 사용자까지 다루지는 않습니다.
- 얼굴 사진은 2028년 8월 11일부터 의무 PID 데이터에 포함되며, 거부 선택권이 적용될 수 있습니다. 사용자 확인은 적법한 처리 근거가 아닙니다.
- PID는 거래 데이터에 서명할 수 없으므로, 고위험 행위에는 별도의 승인이 필요합니다.
자주 묻는 질문
EUDI Wallet에서 보유자 바인딩이란 무엇입니까?
보유자 바인딩은 데이터를 제시하는 사람이 그 데이터를 발급받은 사람이라는 속성입니다. ARF는 이를 User binding이라고 부르며, holder binding이라고도 불린다고 설명합니다.[2]
기기 바인딩과 보유자 바인딩의 차이는 무엇입니까?
기기 바인딩은 데이터를 지갑의 보안 하드웨어에 있는 키에 묶어 복제와 재전송을 막습니다. 보유자 바인딩은 데이터를 사람에게 묶습니다. ARF는 기기 바인딩을 사용자 바인딩의 전제 조건으로 봅니다.[2]
PID에 기기 바인딩은 의무입니까?
제공자에게는 그렇습니다. 시행규정 2024/2977은 PID 제공자가 발급하는 PID가 지갑 유닛에 암호학적으로 바인딩되도록 보장할 것을 요구합니다.[4] 신뢰 당사자에게 서명 검증은 권고 사항이며, 지갑 자체 인증에 의존하는 경우에는 필수입니다.[2]
지갑의 얼굴 사진과 얼굴 대조를 할 수 있습니까?
PID에 초상이 포함되어 있고, 해당 이용 목적을 등록했으며, 사용자가 확인하고, 적법한 처리 근거가 있는 경우에만 가능합니다. 초상은 2028년 8월 11일부터 필수 PID 데이터에 포함되며, 회원국은 사용자가 이를 거부(opt out)할 수 있도록 허용할 수 있습니다.[5]
지갑 제시(presentation)에서 받은 초상을 보관해도 됩니까?
기본적으로는 안 됩니다. 연합 데이터 보호법에 따라 신원확인 및 인증에 처리가 필요한 경우, 또는 연합법이나 국내법이 이를 규정하는 경우에만 보관할 수 있습니다.[4][5]
AMLR은 EUDI Wallet에 더해 라이브니스를 요구합니까?
Didit이 검토한 어떤 조문도 이를 요구하지 않습니다. 제22조(6)(b)는 선택지 중 하나로 규정 910/2014의 요건을 보증 수준 '상당' 또는 '높음'으로 충족하는 전자신원확인 수단을 열거하며, 조치의 범위는 귀사의 개별 위험 분석에 따릅니다.[13] AMLA의 최종 기준 초안은 여기에 지갑이 포함된다고 밝히고 있으나, 이 초안은 아직 법적 효력이 없습니다.[14]
지갑 제시로 결제를 승인할 수 있습니까?
PID로는 할 수 없습니다. PID Rulebook은 거래 데이터 서명에 PID 개인키를 사용하는 것을 금지합니다.[9] ARF는 거래별 승인이 거래 데이터를 담는 강력한 사용자 인증 증명(attestation)에 기반할 것으로 예상합니다.[3]
보증 수준 '높음'이면 계정 탈취를 막을 수 있습니까?
보호 대상은 지갑이지 귀사의 계정이 아닙니다. 온보딩 이후 비밀번호, 세션, 계정 복구 절차는 지갑 밖에 있습니다. 민감한 시점에 새로운 제시나 다른 확인을 요청하지 않는 한 그렇습니다.
자금 운반책(mule)이 EUDI Wallet 확인을 통과할 수 있습니까?
그렇습니다. 실제 보유자가 실제 지갑을 사용하면 모든 확인을 통과합니다. 확인 내용이 사실이기 때문입니다. 통제 수단은 AMLR 제26조에 따른 지속적 모니터링과 계정 간 연관성 분석입니다.[13]
Didit은 EUDI Wallet을 지원합니까?
Didit 문서에는 EUDI Wallet 수용이 Coming soon 상태로 기재되어 있으며, 솔루션 페이지에는 아직 EUDI 전용 Didit API가 없다고 명시되어 있습니다.[28] 국가 eID, 신분증 검증, 라이브니스, 얼굴 대조는 현재 운영 중이며, 솔루션 페이지에서 계획을 설명합니다.
출처
- Regulation (EU) 2024/1183으로 개정된 Regulation (EU) No 910/2014, 2024년 10월 18일자 통합본, EUR-Lex.
- Architecture and Reference Framework v3.0.0, 제6장, 신뢰 모델(Trust model), European Commission, 2026년 7월 23일.
- Architecture and Reference Framework v3.0.0, 부속서 2, High-Level Requirements, European Commission.
- Implementing Regulation (EU) 2024/2977, 2026년 8월 11일자 통합본, EUR-Lex.
- Implementing Regulation (EU) 2026/1731, EUR-Lex, 2026년 7월 22일자 관보(Official Journal).
- Implementing Regulation (EU) 2024/2979, 2026년 8월 11일자 통합본, EUR-Lex.
- 보증 수준에 관한 Implementing Regulation (EU) 2015/1502, EUR-Lex.
- 지갑 인증에 관한 Implementing Regulation (EU) 2024/2981, 부속서 I 위험 목록, EUR-Lex.
- PID Rulebook v1.7, European Commission, 2026년 7월 17일.
- Topic R, Authentication of the User to the device, v1.0, ARF 토론 문서, 2025년 10월 14일.
- Topic Z, Device-bound Attestations, v1.0, ARF 토론 문서, 2025년 9월 29일.
- OpenID for Verifiable Presentations 1.0, OpenID Foundation.
- Regulation (EU) 2024/1624 (AMLR), EUR-Lex, 2024년 6월 19일자 관보(Official Journal).
- Final Report, AMLR 제28조(1)에 따른 RTS 초안, AMLA, 2026년 9월 30일 (최종 초안, 법적 효력 없음).
- Regulation (EU) 2016/679 (GDPR), EUR-Lex.
- Regulation (EU) 2024/1689 (AI Act), EUR-Lex.
- 지침 (EU) 2015/2366 (PSD2), EUR-Lex.
- 위임규정 (EU) 2018/389, EUR-Lex.
- 2025 결제 사기 보고서, EBA 및 ECB, 2025년 12월.
- 결제 사기에 관한 EBA-ECB 공동 보고서, 보도자료, ECB, 2025년 12월 15일.
- Remote Identity Proofing: Attacks and Countermeasures, ENISA.
- 디지털 신원 지갑에 관한 TechDispatch, European Data Protection Supervisor, 2025년 12월.
- ETSI TS 119 461 v2.1.1, 신뢰서비스 대상자의 신원 증명, ETSI.
- Architecture and Reference Framework v3.0.0, 제4장, 상위 수준 아키텍처, European Commission.
- 생체 인증, Didit 문서.
- 라이브니스 탐지, Didit 문서.
- 1:1 얼굴 대조, Didit 문서.
- 디지털 신분증 지갑, Didit 문서.
- 얼굴 검색, Didit 문서.
- 네트워크, Didit 문서.
- 추가 인증 생성, Didit 문서.
- 거래 모니터링, Didit 문서.
- 데이터 보존, Didit 문서.
지갑은 크리덴셜이 누구의 것인지에 답합니다. 리스크 업무는 그 답에서 시작합니다. 사람을 확인해야 하는 순간에는 생체 인증을 참고하십시오. 지갑 준비에 대해서는 EUDI Wallet 페이지와 eID 인증을 참고하십시오.